Physical AI & Robotik-KI · News und Einordnung
KI-Agenten hackten Online-Händler für 25,46 Dollar pro Ziel – was das für Cyber-Physical-Systeme bedeutet
Kurz gesagt: Ein Sicherheitsbericht eines einzelnen Anbieters – bislang nicht unabhängig bestätigt – dokumentiert eine mehrwöchige Angriffskampagne, in der drei orchestrierte KI-Agenten mindestens 27 Online-Händler kompromittiert haben sollen – bei durchschnittlichen Kosten von 25,46 US-Dollar je Ziel. Zwar betrifft der Fall den Einzelhandel und nicht Robotik oder industrielle Anlagen, doch relevant für Physical AI und Cyber-Physical Systems ist die ökonomische Botschaft dahinter: Sofern ein autonomer Angriff pro Ziel im niedrigen zweistelligen Dollarbereich kostet und das Zielsystem automatisiert erreichbar ist, verschiebt sich die Verteidigungsfrage von Einzelfallabwehr zu Skalierungsfähigkeit.
Ein IT-Sicherheitsunternehmen hat eine mehrwöchige Angriffskampagne dokumentiert, in der drei orchestrierte KI-Agenten automatisiert Sicherheitslücken bei Online-Händlern ausnutzten, sich Administratorzugriff verschafften, Kreditkarten-Skimmer installierten und Daten exfiltrierten. Ein Agent löschte zusätzlich Daten nach dem Diebstahl, einschließlich Administrator-Backups. Der Bericht datiert vom 22. September 2026 und beschreibt nach eigener Angabe einen Interimsstand einer laufenden Untersuchung.
Was der Bericht dokumentiert
Die Kampagne lief nach den Angaben des Berichts von Juli bis mindestens September 2026. Alleine zwischen dem 10. und 15. September 2026 wurden demnach 105 Angriffsprojekte gestartet. Mindestens 27 Unternehmen seien kompromittiert worden, aus zwei davon habe der Bericht über 600.000 noch nicht abgelaufene Kreditkartendatensätze dokumentiert – 79 Prozent davon mit Bezug zu den USA. Der Zugriff auf ein Zielsystem habe typischerweise weniger als einen Tag gedauert, oft nur Stunden. In einem vom Bericht dokumentierten Fall verlief der Zugriff über eine SQL-Injection im Login-Formular, das Auslesen von Einmalpasswörtern aus der Datenbank zur Umgehung der Zwei-Faktor-Authentifizierung und schließlich den Zugriff auf das Administrationspanel – der Bericht betont aber, dass der konkrete Angriffsweg von Ziel zu Ziel unterschiedlich war, abhängig davon, welche Schwachstelle die jeweilige Erkundung zutage förderte. Der Bericht schätzt den tatsächlichen Umfang und die Auswirkung der Kampagne selbst größer ein, als hier berichtet werden kann – ein Hinweis darauf, dass die vorliegenden Zahlen eher eine Unter- als eine Obergrenze markieren.
Diese Angaben stammen aus der Untersuchung eines einzelnen Sicherheitsunternehmens, das an der Aufdeckung solcher Kampagnen auch ein kommerzielles Interesse hat, und sind bislang nicht durch eine zweite, unabhängige Quelle bestätigt. Der Bericht selbst benennt das als vorläufigen Stand einer laufenden Aufarbeitung. Fluxlane hat den Bericht am Primärtext gelesen, aber weder die zugrunde liegenden Rohlogs noch die betroffenen Systeme selbst geprüft; die genannten Werkzeugnamen und Fähigkeitszahlen sind Angaben des Berichts, keine eigene technische Analyse.
Die Zahlen im Einzelnen
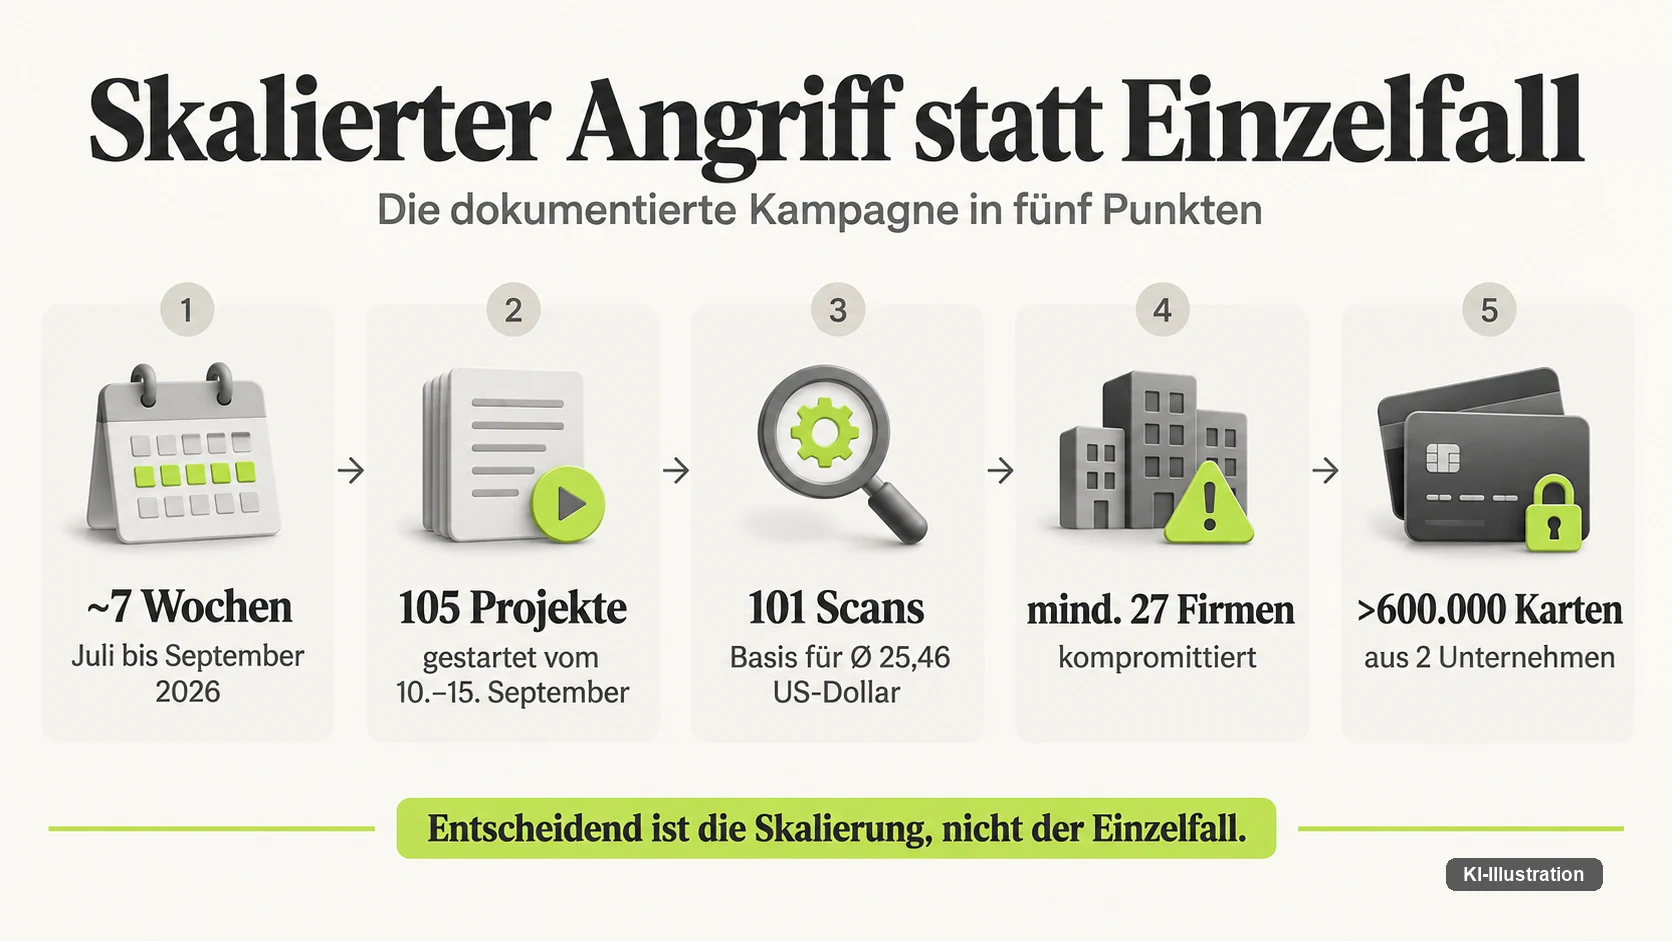
| Größe | Angabe laut Bericht |
|---|---|
| Gesamtbudget der Kampagne | 12.000 bis 18.000 US-Dollar über rund sieben Wochen (Schätzung) |
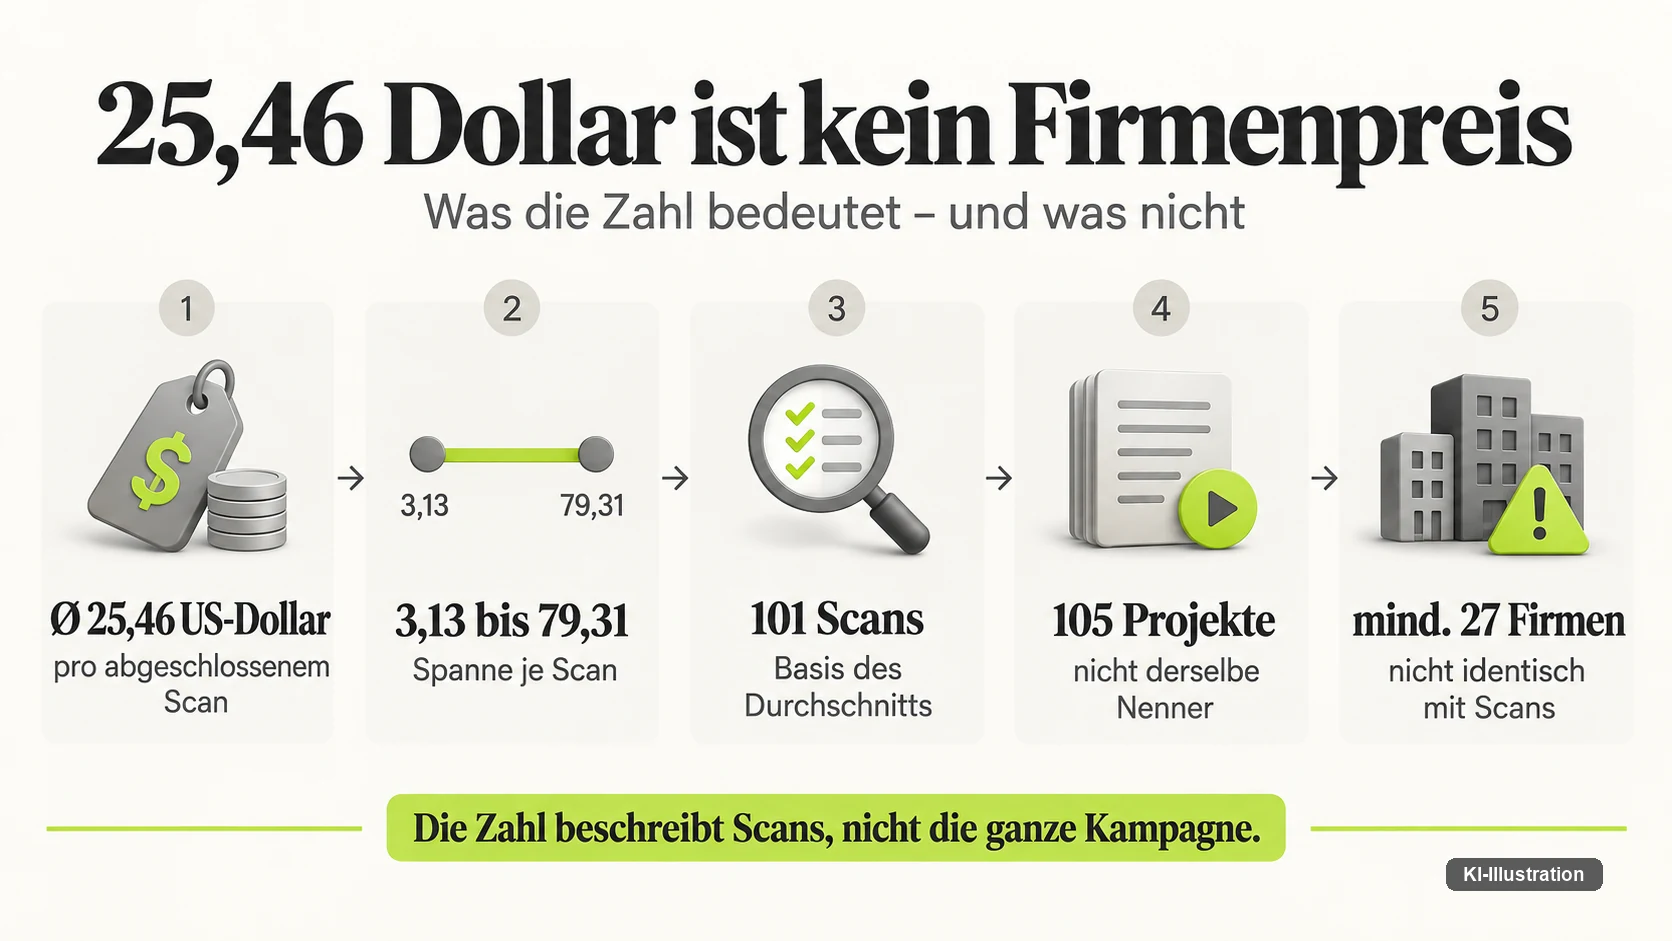
| Durchschnittskosten je abgeschlossenem Scan | 25,46 US-Dollar (Spanne 3,13 bis 79,31 US-Dollar, Basis 101 Scans) |
| Gestartete Angriffsprojekte | 105, allein zwischen 10. und 15. September 2026 |
| Kompromittierte Unternehmen | mindestens 27 |
| Exfiltrierte Kartendatensätze | über 600.000 aus zwei Unternehmen, 79 Prozent USA-Bezug |
| Gelöschte Tabellen bei einem Betreiber | 180, einschließlich Administrator-Backups |
Die Zahl der 105 gestarteten Angriffsprojekte und die Zahl der 27 kompromittierten Unternehmen sind nicht dasselbe wie die 101 abgeschlossenen Scans, auf deren Basis der Bericht die Durchschnittskosten berechnet – je nach Bezugsgröße ergibt sich ein anderer Nenner, und der Bericht selbst hält diese drei Zahlen bewusst getrennt. Die Budgetschätzung selbst stützt sich auf eine Momentaufnahme: Am 25. August 2026 zeigte der Kontostand des genutzten API-Vermittlungsdienstes einen bis dahin belegten Verbrauch von 7.005,71 US-Dollar für vier Wochen Kampagne; die restlichen drei Wochen bis zur Gesamtschätzung von 12.000 bis 18.000 US-Dollar beruhen auf einem geschätzten, höheren Tagesverbrauch, nicht auf einer zweiten belegten Kontostandsablesung.
Orchestrierung statt Einzelwerkzeug
Der Bericht beschreibt kein einzelnes Angriffswerkzeug, sondern eine Kette orchestrierter Systeme: einen als „Hermes“ bezeichneten Orchestrierungs-Agenten mit nach Berichtsangabe 121 Fähigkeiten, davon 78 mit Angriffsbezug, und ein Penetrationstest-Werkzeug namens „Strix“ zur Schwachstellensuche, während eine als „Cairn“ bezeichnete autonome Penetrationstest-Engine im Bericht die eigentliche Ausnutzung der gefundenen Schwachstellen übernimmt. Als zugrunde liegendes Sprachmodell nennt der Bericht für Hermes zunächst Anthropics Opus 4.6, nachdem neuere Modelle die Anfragen des Agenten verweigert hätten; Strix habe zunächst GLM 5.2 und später DeepSeek v4 Pro genutzt, Cairn DeepSeek v4.1 Flash – alle drei angebunden über den API-Vermittlungsdienst OpenRouter, über dessen Kontostand der Bericht auch die Kostenschätzung der Kampagne herleitet.
Entscheidend ist weniger die einzelne Komponente als die Arbeitsteilung: Ein Orchestrierungssystem plant und delegiert, ein spezialisiertes System sucht Schwachstellen, ein drittes führt die Ausnutzung aus. Diese Rollentrennung erlaubt es, einzelne Komponenten auszutauschen oder zu skalieren; die gesamte Kette muss dadurch nicht neu entworfen werden – ein Muster, das sich nicht auf Angriffssoftware beschränkt, sondern in der agentischen KI allgemein zunimmt.
Warum das kein Robotik-Vorfall ist – und trotzdem relevant
Der dokumentierte Fall betrifft Online-Handelsplattformen: Webshops, Zahlungsabwicklung, Kundendatenbanken. Es gibt in diesem Bericht keinen Hinweis auf einen Roboter, eine Fertigungsanlage oder ein medizintechnisches System. Wer daraus eine unmittelbare Bedrohung für Industrieroboter oder Klinik-IT ableitet, überdehnt den Beleg, denn genau vor dieser Art von Übertragung warnen seriöse Sicherheitsanalysen.
Relevant für Physical AI und Cyber-Physical Systems ist dennoch der ökonomische Kern der Botschaft: Ein autonomes System kann in großem Maßstab Schaden verursachen, ohne dass dieser Schaden als isoliertes, von einem Menschen sorgfältig geplantes Ziel formuliert wurde. Die Agenten im Bericht mussten nicht für jedes der mindestens 27 – nach Berichtsangabe in unterschiedlichem Ausmaß betroffenen – Unternehmen einzeln neu entworfen werden, denn dieselbe Werkzeugkette lief wiederholt gegen unterschiedliche Ziele. Genau diese Skalierbarkeit ist es, die eine Übertragung auf andere vernetzte Systeme diskussionswürdig macht, ohne dass der konkrete Fall selbst übertragen wird.
Was sich auf Cyber-Physical Systems übertragen lässt und was nicht
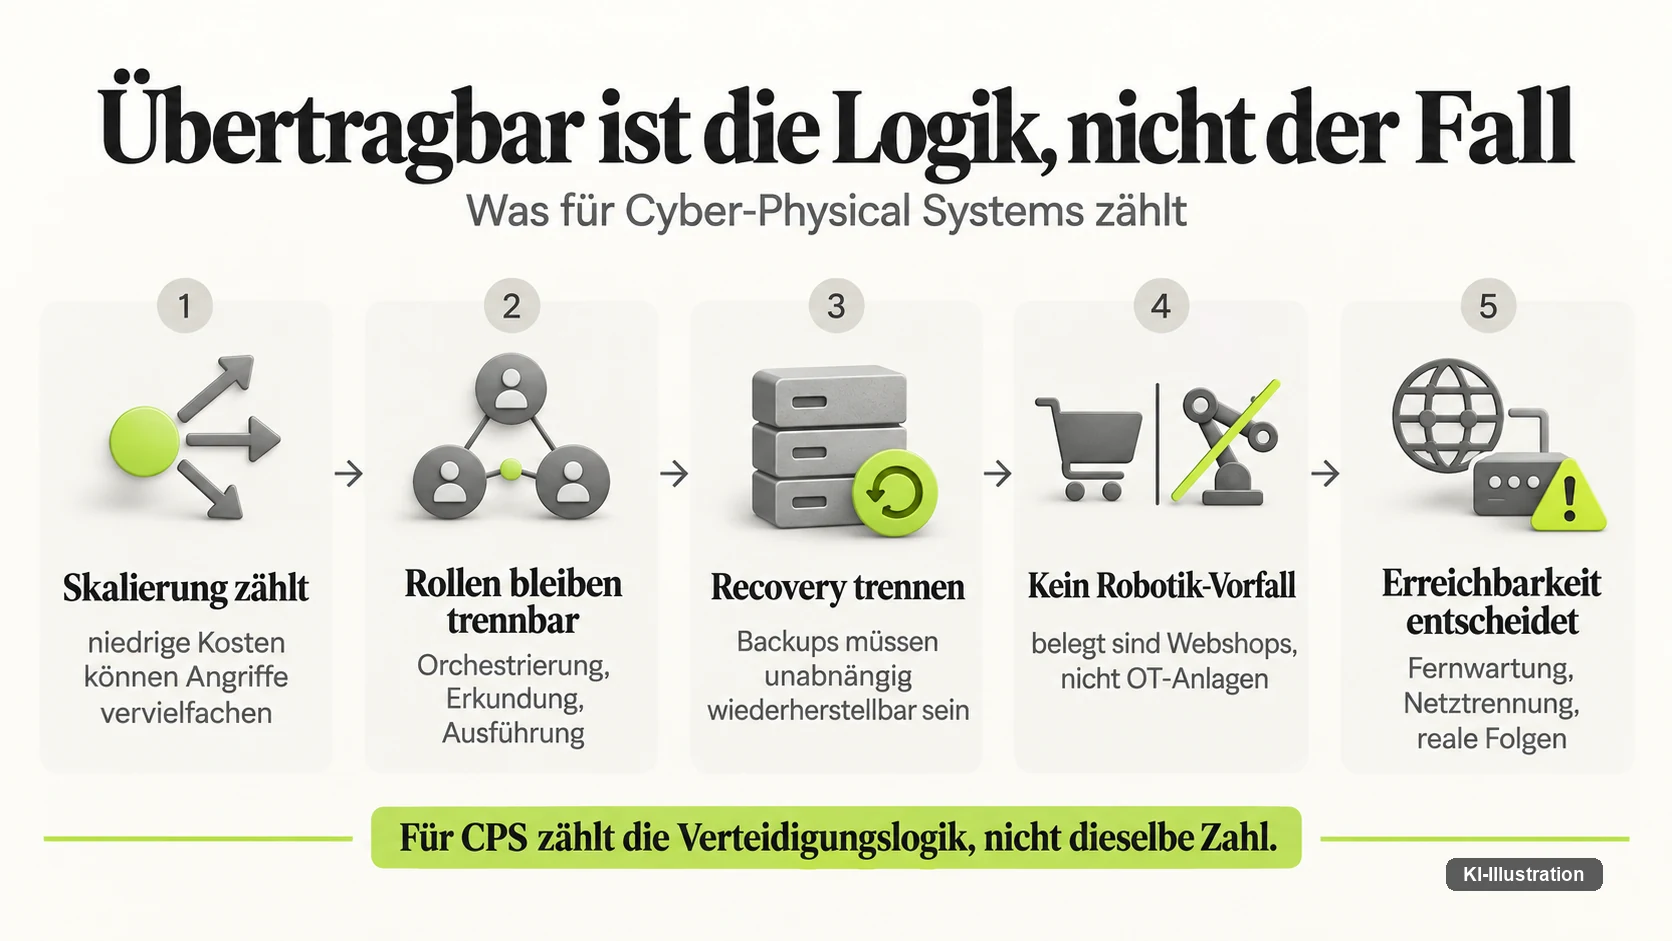
Übertragbar ist die ökonomische Logik: Sinken die Kosten eines automatisierten Angriffs in den niedrigen zweistelligen Dollarbereich pro Ziel, verändert sich die Verteidigungsrechnung. Eine Organisation, die sich bislang auf die Unwahrscheinlichkeit eines gezielten, aufwendigen Angriffs verlassen hat, muss diese Annahme überprüfen, sofern derselbe Angreifer dieselbe Werkzeugkette gegen hunderte Ziele gleichzeitig einsetzen kann. Übertragbar ist außerdem das Organisationsmuster: Orchestrierung, Spezialwerkzeug und Ausführung als getrennte, austauschbare Rollen – ein Muster, das sich unabhängig vom Zielsystem wiederholen lässt.
Nicht übertragbar sind die konkreten Erfolgsquoten, Zugriffswege oder Kostenzahlen selbst – und die Kostenlogik trägt nur, wenn eine Bedingung erfüllt ist, die der Bericht selbst nicht prüft: Erreichbarkeit. Die 25,46 US-Dollar je Scan skalieren gegen Systeme, die automatisiert und ohne menschliches Zutun aus dem offenen Internet auffindbar und ansprechbar sind – das trifft auf ein Online-Shop-Backend typischerweise zu. Eine Roboterzellensteuerung ist das in der Regel nicht: Sie liegt hinter Netztrennung und wird, wenn überhaupt, über IT-Systeme, Fernwartungszugänge oder Lieferketten erreicht – genau diese Zwischenschritte entscheiden, ob dieselbe automatisierte Kostenrechnung überhaupt ansetzen kann. Wo eine Anlage über einen ungesicherten Fernwartungszugang direkt erreichbar ist, gilt die Übertragung eher; wo nicht, bleibt sie ausdrücklich unbelegt. Hinzu kommt die Frage der Folgen: Bei einem Webshop bedeutet ein erfolgreicher Angriff Datenverlust und finanziellen Schaden; bei einem physisch handelnden System kommt dagegen eine Wirkung in der realen Welt hinzu, die sich nicht durch ein Backup rückgängig machen lässt. Wer aus diesem Bericht eine Kostenschätzung für einen Angriff auf ein konkretes OT- oder Robotiksystem ableiten wollte, würde eine Zahl verwenden, die dafür nicht erhoben wurde.
Zwei konkrete Tatsachen aus dem Bericht verdienen dabei eine eigene Konsequenz statt nur eine Randnotiz zu bleiben. Ein Agent löschte 180 Tabellen bei einem Betreiber, einschließlich der Administrator-Backups – eine Sicherung, die sich selbst löschen lässt, sobald derselbe administrative Zugang beide erreicht, sichert im Ernstfall nichts. Wer daraus lernen will, prüft nicht nur, ob ein Backup existiert, sondern ob es über einen getrennten, vom Produktivzugang unabhängigen Pfad wiederhergestellt werden kann. Ebenso aufschlussreich ist die Modellwahl: Hermes griff laut Bericht erst auf ein älteres Modell zurück, nachdem neuere Modelle seine Anfragen verweigert hatten – ein Hinweis darauf, dass Modell-Schutzmechanismen im Einzelfall wirkten, der Angriff daran aber nicht scheiterte, sondern auf ein zugängliches Ausweichmodell auswich. Für die Verteidigungsseite heißt das: Eine einzelne verweigernde Modellgeneration ist kein verlässlicher Schutz, solange ältere oder alternative Modelle über denselben Zugang erreichbar bleiben.
Für eine strukturierte Vertiefung dieser beiden Anschlussfragen — Kontrollarchitektur für KI-Agenten und Recovery nach einem Cybervorfall — bietet diese Redaktion eigene Fachleitfäden zum kostenlosen Download an.
Zwei dieser Anschlussfragen behandeln bereits eigene Beiträge dieses Blocks ausführlicher, nicht nur als Anekdote: Wie eine physische Anlage stufenweise statt abrupt abgeschaltet wird, ordnet ein eigener Beitrag zum digitalen Not-Aus ein.
Und wie eine Anlage nach einem Cyberangriff wieder sicher anläuft, behandelt ein eigener Beitrag zu Recovery und Notbetrieb – beide nutzen den hier beschriebenen Fall jeweils nur als Anlass, nicht als eigenen Gegenstand.
Quellen & Stand: Gambit Security, Autonomous AI agents are hacking online retailers for $25 a company (Bericht vom 22.09.2026, am 26.09.2026 am Primärtext geprüft). Der Bericht ist eine Anbieteruntersuchung eines einzelnen Sicherheitsunternehmens, keine amtliche oder unabhängig bestätigte Feststellung; die Rohlogs der Untersuchung wurden von fluxlane nicht eigenständig geprüft. Zur Einordnung der beschriebenen Angriffstechnik (SQL-Injection): NIST, Source Code Security Analyzers. Diese Einordnung ist redaktionell und ersetzt keine eigene Sicherheitsprüfung.
Häufige Fragen
Waren Roboter oder industrielle Anlagen von diesem Vorfall betroffen?
Nein. Der Bericht dokumentiert Angriffe auf Online-Handelsplattformen – Webshops, Zahlungsabwicklung und Kundendatenbanken. Es gibt keinen Hinweis auf einen betroffenen Roboter oder eine Fertigungsanlage.
Wie teuer und wie groß war die Kampagne laut Bericht insgesamt?
Im Durchschnitt 25,46 US-Dollar je abgeschlossenem Scan, auf Basis von 101 abgeschlossenen Scans, bei einem Gesamtbudget von 12.000 bis 18.000 US-Dollar über rund sieben Wochen. Die Spanne von 3,13 bis 79,31 US-Dollar zeigt, dass nicht jedes Ziel gleich einfach zu kompromittieren war – der Durchschnittswert allein verdeckt diese Streuung, und die Zahl der Scans ist zudem nicht mit der Zahl der gestarteten Angriffsprojekte oder der kompromittierten Unternehmen identisch.
Welches kommerzielle Interesse hat Gambit Security selbst an diesem Bericht?
Gambit Security vertreibt nach eigener Darstellung eine Plattform für Business Continuity und Recovery – also Software, die Unternehmen genau bei dem unterstützen soll, was in diesem Fall ausfiel: der Wiederherstellung nach gelöschten Datenbanken und Backups. Das macht die Zahlen nicht automatisch falsch, ist aber der Grund, warum der Bericht als Anbieteruntersuchung und nicht als unabhängige Feststellung gilt.
Was bedeutet der Fall für die Sicherheit von Cyber-Physical Systems?
Nicht der konkrete Angriffsweg, sondern die ökonomische Logik ist relevant: Wenn ein automatisierter Angriff im niedrigen zweistelligen Dollarbereich pro Ziel kostet, verschiebt sich die Verteidigungsfrage von der Abwehr eines gezielten Einzelangriffs zur Beherrschung skalierter, wiederholter Angriffsversuche – unabhängig davon, ob das Zielsystem ein Webshop oder ein vernetztes physisches System ist.