Physical AI & Robotik-KI · Analyse
Die neue Ordnung der KI-Agenten-Sicherheit 2026
Kurz gesagt: 2026 verschiebt sich KI-Agenten-Sicherheit vom Ethik-Versprechen zu technischen Leitplanken. Drei Ebenen greifen ineinander. Die Industrie stellt Allianzen wie OSAI und CoSAI. Der Staat kommt mit NIST und dem Singapur-Konsens. Das Gesetz bringt EU AI Act und UN. Für Roboter zählt am Ende eine Sache: Der autonome Agent ist ihr Gehirn. Diese Analyse ordnet die Landkarte, sie ersetzt keine Rechtsberatung.
Was 2026 kippt: von „ethischer KI“ zu Code
Wenn Sie für IT- oder Informationssicherheit verantwortlich sind, bestand KI-Sicherheit jahrelang vor allem aus Absichtserklärungen. Konzerne veröffentlichten Prinzipien, Kommissionen forderten „vertrauenswürdige KI“, Ethik-Beiräte tagten. Daraus ließ sich schwer ableiten, was Sie in Ihrer eigenen Umgebung tun sollen. 2026 verschiebt sich der Schwerpunkt hörbar, denn KI-Agenten-Sicherheit wird zur technischen Frage. Wer darf was, wie wird das erzwungen, was passiert im Fehlerfall?
Der Auslöser ist der Aufstieg autonomer Agenten. Diese Systeme reden nicht nur, sie handeln — sie buchen, kaufen, schreiben Code und steuern andere Software. Damit wird aus einem Chatfehler eine reale Aktion, und die alte Frage „Ist die KI gut trainiert?“ reicht nicht mehr, weil die KI jetzt selbstständig Konten anlegt.
Drei Kräfte formen 2026 die neue Ordnung. Die Industrie kommt mit Allianzen, der Staat mit Standards, das Gesetz mit Pflichten. Keine dieser Ebenen löst das Problem allein, zusammen ergeben sie aber das Gerüst, an dem sich Entwickler, Betreiber und Roboterhersteller künftig orientieren.
Was ein KI-Agent überhaupt ist
Ein KI-Agent ist mehr als ein Chatbot. Er nimmt ein Ziel entgegen, zerlegt es selbstständig in Schritte und nutzt Werkzeuge, um diese Schritte auszuführen — er ruft Programmierschnittstellen auf, durchsucht Datenbanken oder startet andere Programme. Der Mensch gibt das Ziel vor, den Weg sucht der Agent allein.
Diese Autonomie ist der Kern des Sicherheitsproblems. Ein reines Sprachmodell erzeugt Text, den ein Mensch prüft, während ein Agent in Sekunden handelt, oft ohne Zwischenkontrolle. Fehler skalieren dadurch schneller, und ein manipulierter Agent kann echten Schaden anrichten, statt nur eine falsche Antwort zu geben.
Für Roboter ist dieser Begriff zentral, denn ein Roboter ist im Kern ein KI-Agent mit Körper. Er nimmt wahr, plant und handelt in der physischen Welt. Wie diese Software-Schicht funktioniert, erklärt der Beitrag zu Physical AI, dem Gehirn der Roboter. Die Agenten-Debatte betrifft damit auch die Robotik direkt.
Ebene 1 — die Industrie-Allianzen: OSAI und CoSAI
Auf der ersten Ebene organisiert sich die Industrie selbst. Am 27. Juli 2026 gründete NVIDIA die Open Secure AI Alliance, kurz OSAI, und zum Start berichteten Fachmedien von 37 Gründungsmitgliedern. Sie will die Sicherheit offener KI-Modelle voranbringen. In der Mitgliederliste fehlen allerdings die großen Modell-Labs OpenAI, Anthropic, Google und Meta. Warum, ist offiziell nicht begründet.
Der Kontrast zur CoSAI ist lehrreich. Die Coalition for Secure AI startete am 18. Juli 2024 unter dem Konsortium OASIS und enthält genau diese Labs. Zwei Allianzen also, teils gegensätzlich besetzt, mit ähnlichem Ziel. Die Details zu Mitgliedern und Motiven ordnet der Beitrag zur Open Secure AI Alliance ein.
Eine Allianz ist weder ein Standard noch ein Gesetz. Sie bündelt Interessen und setzt Empfehlungen, und verbindlich wird daraus erst etwas, wenn Staaten oder Normungsgremien nachziehen. Die Industrie geht voran, ohne sich selbst zu binden.
Die Bruchlinie: offene gegen geschlossene Modelle
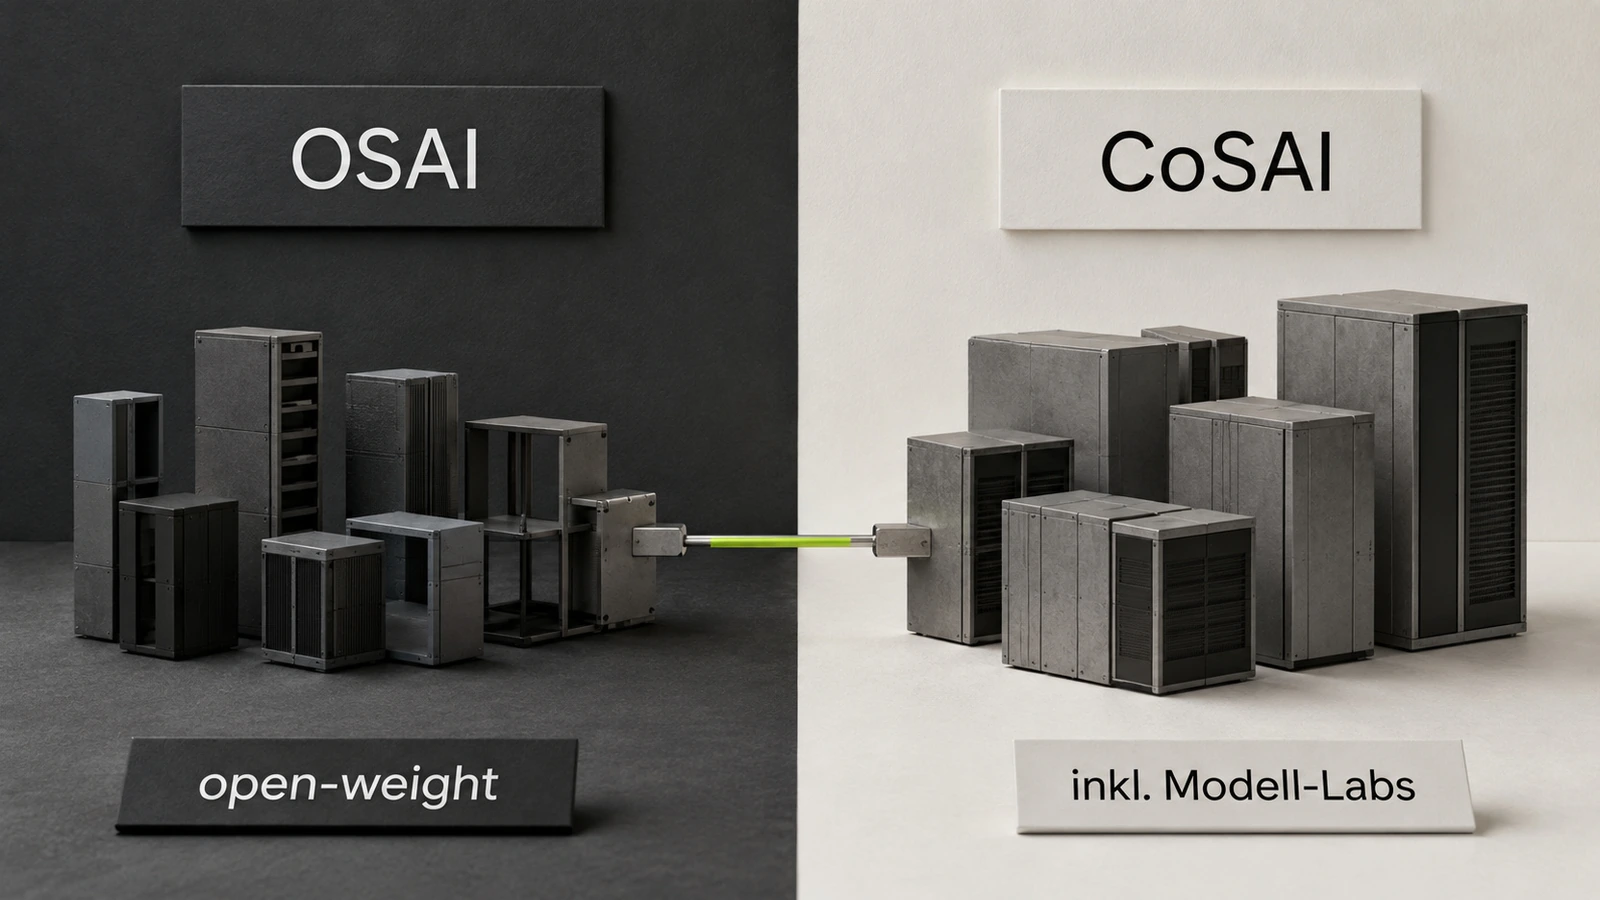
Hinter den zwei Allianzen liegt eine Grundsatzfrage — sollen KI-Modelle offen sein, mit frei verfügbaren Gewichten, oder geschlossen, nur über eine kontrollierte Schnittstelle? Diese Bruchlinie prägt die gesamte Sicherheitsdebatte 2026.
Offene Modelle haben einen doppelten Charakter. Jeder kann sie prüfen, was Fehler und Schwächen sichtbar macht, und jeder kann sie auch verändern, wobei sich Schutzmechanismen entfernen lassen. Ein offenes Modell lässt sich zudem schwer zurückrufen, sobald es verbreitet ist. Die Sicherung offener Gewichte wird damit zu einer eigenen Disziplin.
Geschlossene Modelle drehen die Logik um. Der Anbieter behält Kontrolle und kann Zugänge sperren, dafür müssen Sie ihm vertrauen, denn von außen ist wenig prüfbar. OSAI schlägt sich klar auf die offene Seite, während viele Frontier-Labs auf Kontrolle setzen. Beide Lager verfolgen Sicherheit und meinen damit Unterschiedliches.
Für die Governance hat diese Bruchlinie harte Folgen. Ein Gesetz kann einen geschlossenen Anbieter direkt adressieren, weil es einen Verantwortlichen gibt, der haftet und Zugänge sperrt. Bei offenen Modellen fehlt dieser eine Adressat, die Gewichte liegen verteilt auf vielen Rechnern, und ein Rückruf funktioniert dort praktisch nicht.
Daraus folgt ein handfester Zielkonflikt für Regulierer. Offenheit bringt Prüfbarkeit, Wettbewerb und Unabhängigkeit von wenigen Anbietern, zugleich fehlt der Notausgang, wenn ein Modell entgleist. Geschlossenheit bringt einen klaren Haftungsadressaten, aber auch Abhängigkeit und wenig Einblick. OSAIs Antwort ist Sicherung an der Quelle — offene Modelle sollen schon vor der Veröffentlichung gehärtet werden, statt sie danach zurückzuholen.
Ebene 2 — der Staat: NISTs Agent-Standards-Initiative
Auf der zweiten Ebene übersetzt der Staat gute Absichten in prüfbare Normen. Am 17. Februar 2026 startete das US-Normeninstitut NIST eine AI Agent Standards Initiative, zuständig ist sein KI-Institut CAISI. Sie ruht auf drei Säulen, nämlich Identität, Auffindbarkeit und Interoperabilität von Agenten. Ziel ist eine gemeinsame technische Sprache für autonome Software.
Der Fokus liegt auf handfesten Bausteinen. Agenten sollen sich sicher ausweisen, sich gegenseitig finden und miteinander arbeiten, ohne dass jeder Hersteller eigene Regeln kocht. Das ist die Grundlage, damit Sicherheit nicht an jeder Systemgrenze zerbricht.
Das gemeinsame Interoperabilitäts-Profil ist laut NIST „in Arbeit“, und ein fester Fertigstellungstermin wurde nicht genannt. Die Initiative setzt damit die Richtung, den Zieltermin liefert sie noch nicht. Eine Ankündigung ist eben keine Verfügbarkeit.
Identität als neue Angriffsfläche
Die Identität sticht unter den drei Säulen heraus. Bei Menschen regeln Passwort und Login den Zugang, bei Agenten fehlte lange ein Äquivalent. Wenn Software eigenständig handelt, braucht sie einen überprüfbaren Ausweis, sonst weiß niemand, wer gerade wirklich zugreift.
OAuth2, OIDC und SPIFFE teilen sich die Arbeit. OAuth2 regelt, welche Rechte ein Agent bekommt, und es vergibt zeitlich begrenzte Zugriffstoken statt Dauerpasswörter. OIDC baut darauf auf und klärt die Identität selbst, also wer dieser Agent wirklich ist. SPIFFE gibt Maschinen eine kryptografische Identität, bei der jeder Dienst eine überprüfbare Kennung erhält, ohne fest hinterlegtes Geheimnis.
Heikel wird es bei delegierten Rechten. Ein Mensch beauftragt einen Agenten, der Agent beauftragt den nächsten, und so entsteht eine Kette von Vollmachten. Ohne saubere Delegation weitet sich Zugriff unkontrolliert aus, und ein Unter-Agent könnte am Ende mehr dürfen als sein Auftraggeber. Zeitlich begrenzte Token schneiden diese Kette wieder ab, weil jede Vollmacht abläuft und erneuert werden muss.
Dazu kommt das Prinzip der minimalen Rechte — ein Agent bekommt nur die Berechtigung, die er für seine Aufgabe braucht. Ein Buchungs-Agent darf buchen, aber keine Nutzerdaten löschen, und fällt er einem Angreifer in die Hände, bleibt der Schaden begrenzt. Fein abgestufte Token sind damit gelebte Schadensbegrenzung.
Auditierbarkeit kommt hinzu. Jede Aktion trägt eine belegbare Kennung, sodass sich im Nachhinein nachvollziehen lässt, welcher Agent was tat. Das ist die Grundlage für Haftung und Fehlersuche. Ohne diese Spur bleibt jeder Vorfall eine Blackbox, mit ihr wird aus Verdacht ein Beweis.
Ohne Ausweispflicht entsteht ein Einfallstor. Ein Angreifer könnte einen Agenten übernehmen und in fremdem Namen handeln, oder ein Agent gibt sich für einen anderen aus und umgeht Schranken. Identität zählt deshalb zu den zentralen Angriffsflächen agentischer Systeme. Wie sich Identität und Handlungsbefugnis speziell für Agenten mit Zugriff auf physische Systeme technisch abgrenzen lassen, vertieft ein eigener Beitrag zu Agenten-Identität und Handlungsbefugnis.
Der Singapur-Konsens 2026 und die 13 Länder
Neben Normungsinstituten arbeitet auch die Forschung länderübergreifend. Der Singapur-Konsens entstand 2026 beim zweiten International Scientific Exchange, kurz ISE. Beteiligt waren 13 Länder und über 100 Beitragende, und der Fokus lag ausdrücklich auf autonomen KI-Agenten und ihren Risiken.
Der Wert eines solchen Konsenses liegt in der Vorarbeit, denn bevor Staaten Gesetze schreiben, braucht es eine gemeinsame Faktenbasis. Der Singapur-Konsens liefert eine abgestimmte Einordnung, welche Gefahren autonome Agenten wirklich bergen. Ein begleitender Bericht widmet sich den Risiken agentischer Systeme. Wie schwer sich das messen lässt, zeigt ein eigener Kommentar dazu, wie zuverlässig Agenten innerhalb ihrer Grenzen bleiben.
Ein Konsens bleibt eine Richtschnur und wird kein Vertrag, verbindlich ist er also nicht. Er bündelt aber die Stimme der Wissenschaft und erhöht den Druck auf die Politik. Die staatliche Ebene wird so zur Brücke zwischen Industrie-Empfehlung und echtem Gesetz.
Ebene 3 — das Gesetz: EU AI Act Artikel 50
Auf der dritten Ebene wird es bindend. Seit dem 2. August 2026 gelten die Transparenzpflichten aus Artikel 50 des EU AI Act. Nutzer müssen erfahren, wenn sie mit einer KI sprechen, und KI-erzeugte Inhalte müssen maschinenlesbar gekennzeichnet sein. Was das für Anbieter und Betreiber genau bedeutet, erklärt der Beitrag zur Kennzeichnungspflicht ab August 2026.
Für Agenten ist die Transparenzpflicht der erste greifbare Anker. Ein Agent, der im Namen eines Unternehmens mit Kunden spricht, fällt potenziell darunter und müsste sich als KI zu erkennen geben. Ob und wie genau, hängt vom Einsatz ab. Das ist im Einzelfall zu prüfen.
Artikel 50 regelt Transparenz, nicht die volle Hochrisiko-Kontrolle, und die strengeren Pflichten für Hochrisiko-Systeme greifen später und gestaffelt. Das Gesetz beginnt mit Sichtbarkeit, die harten Auflagen folgen erst.
Die UN und der „Global Dialogue on AI Governance“
Über der EU liegt eine globale Ebene, die noch jung ist. Die UN-Resolution A/RES/79/325 vom 26. August 2025 etablierte einen Global Dialogue on AI Governance. Das erste große Treffen fand am 6. und 7. Juli 2026 in Genf statt, und geplant ist ein wissenschaftliches Panel nach dem Vorbild des Weltklimarats.
Die Idee ist ein gemeinsamer Referenzrahmen für alle Staaten, in der Praxis ist der Prozess geopolitisch umstritten. Nach einer Einordnung des Analysehauses CSIS treibt China den Dialog voran, die USA bleiben zurückhaltend. Diese Positionen sind eine Einschätzung, keine amtliche Tatsache.
Wie stark solche Spannungen wirken, zeigt die Robotik-Debatte, denn rund um humanoide Systeme prallen Handels- und Sicherheitsinteressen aufeinander. Das beleuchtet der Beitrag zu Humanoiden zwischen China und den USA. Globale KI-Governance bleibt darum vorerst ein Ziel und kein fertiges Regelwerk.
Die drei Ebenen im Vergleich
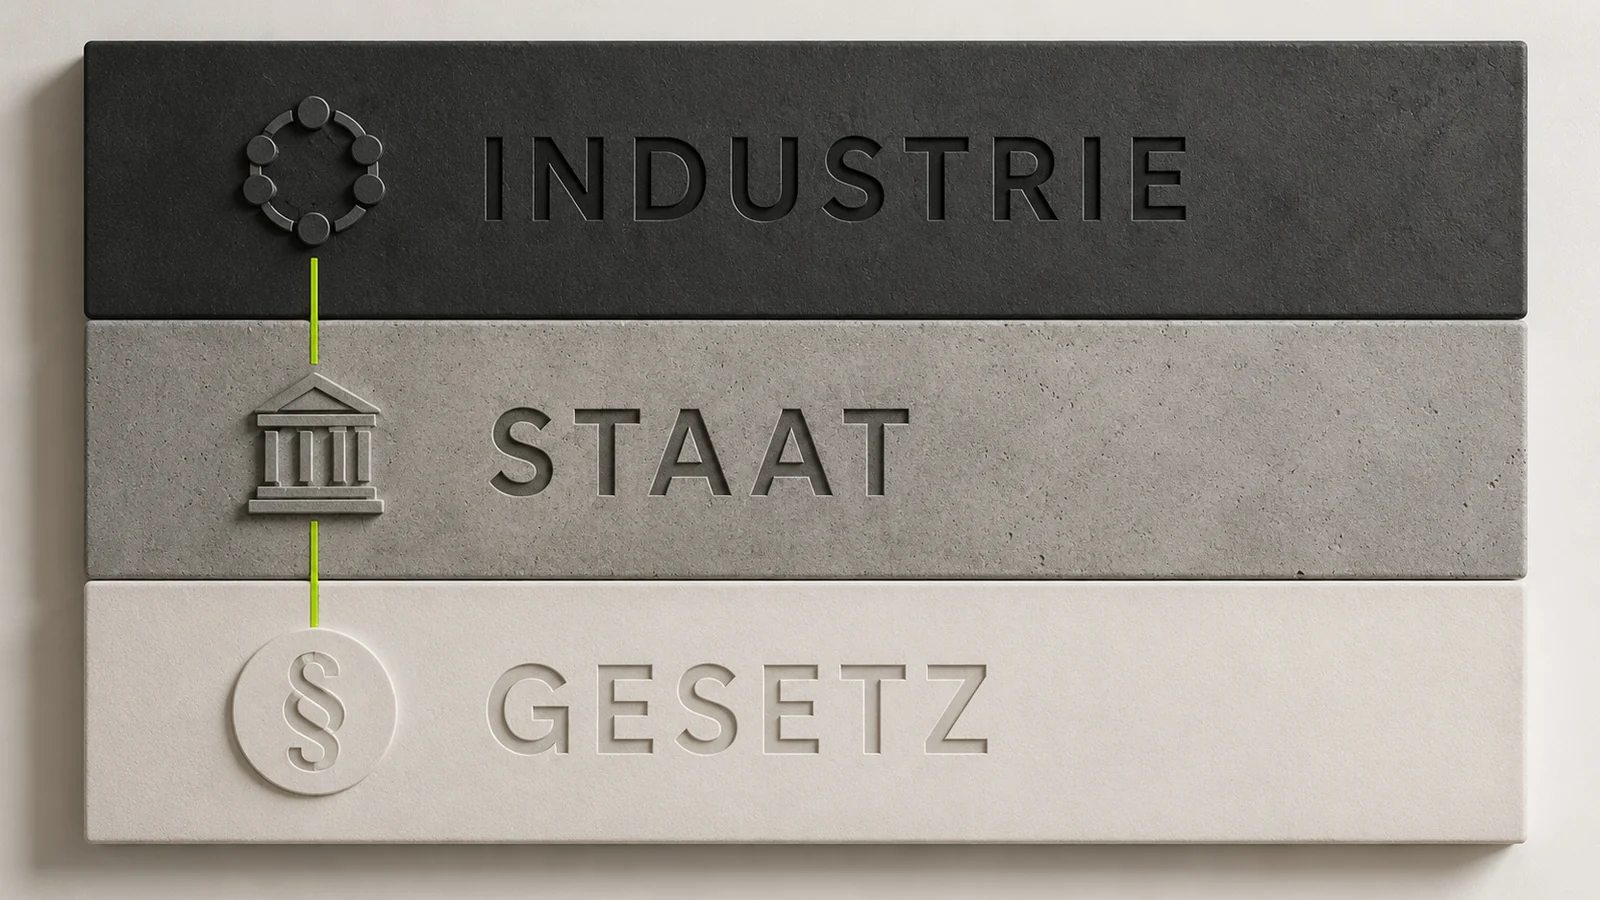
Die drei Ebenen unterscheiden sich vor allem in ihrer Verbindlichkeit. Die Industrie empfiehlt, der Staat standardisiert, das Gesetz zwingt. Erst zusammen entsteht ein belastbares Gerüst, denn fällt eine Ebene aus, bleiben die anderen wirkungslos oder unverbindlich.
| Ebene | Akteure | Instrument | Verbindlichkeit | Beispiel 2026 |
|---|---|---|---|---|
| Industrie | OSAI, CoSAI | Allianzen, Frameworks | freiwillig | OSAI-Gründung 27.07.2026 |
| Staat | NIST/CAISI, Singapur-Konsens | Standards, Konsens | Richtschnur | Agent-Standards-Initiative 17.02.2026 |
| Gesetz | EU AI Act, UN-Dialog | Recht, Resolution | bindend (EU) / offen (UN) | Artikel 50 seit 02.08.2026 |
Auch Tempo und Reichweite fallen auseinander. Die Industrie ist am schnellsten, weil eine Allianz sich in Wochen gründet, doch ihre Reichweite endet an der Mitgliederliste. Der Staat ist langsamer und dafür breiter, denn ein NIST-Standard bindet formal niemanden und wird in der Praxis trotzdem zur Referenz für viele. Das Gesetz ist am langsamsten, weil es Jahre bis zur Geltung braucht, dafür ist es als Einziges erzwingbar.
Bei der Durchsetzung wird der Unterschied greifbar. Eine Allianz kann niemanden bestrafen, ein Standard entfaltet Druck nur über Reputation, und erst das Gesetz kennt Bußgelder und Verbote. Der EU AI Act sieht spürbare Sanktionen vor und ist damit das härteste Werkzeug in dieser Ordnung. Schnelligkeit, Breite und Zwang liegen bei je einer Ebene, weshalb sie sich ergänzen.
Auch die Frage, wer prüft, verteilt sich. Die Industrie prüft sich selbst, über Audits und geteilte Testverfahren, der Staat prüft über Normen und benannte Stellen, das Gesetz über Aufsichtsbehörden mit echten Befugnissen. Ein Blick auf nur eine Ebene ergibt deshalb ein verzerrtes Bild, erst das Zusammenspiel ergibt Kontrolle mit Biss.
In dieser Reihung steckt die eigentliche These. Sicherheit wandert von der Absicht zur Ausführung, von der Ethik der Allianz über die Norm des Staates bis zum Code, den das Gesetz erzwingt. Dieser Weg von der Idee zur erzwingbaren Regel ist der Bruch des Jahres 2026.
Warum das für Roboter zählt: der Agent im Körper
Bis hier ging es um Software, doch ein Roboter ist ein KI-Agent mit Körper. Macht ein Software-Agent einen Fehler, verschickt er eine falsche Mail, und macht ein Roboter denselben Fehler, bewegt er sich in der echten Welt. Die Folgen sind dann physisch und nicht nur digital.
Damit erben Roboter alle Agenten-Risiken und legen neue obendrauf. Ausweispflicht, Guardrails und Transparenz gelten auch für sie, und zusätzlich brauchen sie Not-Halt, sichere Abstände und geprüfte Mechanik. Wie sich Sicherheit ändert, sobald ein Agent Räder oder Beine bekommt, vertieft der Beitrag zu Sicherheit verkörperter KI.
Mit dem Verständnis für Agenten-Sicherheit haben Sie die halbe Roboter-Sicherheit verstanden, der Rest ist Physik, also Masse, Bewegung und die Nähe zum Menschen. Der autonome Agent ist deshalb das Gehirn jedes modernen Roboters.
Runtime-Guardrails und ihre ehrliche Grenze
Ein zentrales Sicherheitswerkzeug sind Runtime-Guardrails, also Prüfschichten, die Eingaben und Aktionen eines Agenten in Echtzeit kontrollieren. NVIDIA bietet dafür eine quelloffene Forschungsvorschau namens NOOA an. Typisierte Abläufe, deterministische Prüfungen und nachvollziehbare Traces erleichtern es, Agentenläufe zu testen und zu untersuchen.
Nach eigener Aussage sind NOOAs Checks „keine Containment-Grenze“. Ein Guardrail kann täuschen, umgehen und irren. Er ist ein Filter, keine Mauer, und für eine echte Absicherung reicht das nicht.
Echte Eingrenzung entsteht anders, nämlich durch Isolation auf Betriebssystem-Ebene. Sandboxes, Container und virtuelle Maschinen setzen einem Agenten harte Grenzen, und nicht Moral hält ihn zurück, sondern diese technische Einhegung. Guardrails behalten ihren Wert, solange niemand sie mit der Isolation verwechselt.
Dieselbe Trennung stellt sich rechtlich. Ein US-Gericht hielt im August 2026 fest, dass die Nutzungsgrenze eines KI-Anbieters rein vertraglich war und technisch nicht erzwungen werden konnte. Was ein Verbot wert ist, wenn keine Mauer dahintersteht.
Von Asimovs Ethik zum ausführbaren Code
Der Wunsch nach eingebauter Moral ist alt. Schon 1942 formulierte der Autor Isaac Asimov drei Robotergesetze, die Maschinen ethisch binden sollten. Sie klingen bestechend, waren aber als literarische Fallen gedacht. Echte Roboter werden über Normen sicher, wie der Beitrag zu Asimovs Robotergesetzen zwischen Fiktion und Wirklichkeit zeigt.
Die neue Ordnung von 2026 ist Asimovs Idee in nüchterner Form. Statt einprogrammierter Ethik gelten Ausweispflicht, Abschaltpfade und Isolation. Ein Modell befolgt keine Regel wie ein Mensch, deshalb muss die Grenze außerhalb des Modells liegen. Der Schritt von der Ethik zum Code ist genau dieser Übergang.
Was Deutschland und die EU jetzt betrifft
Für Deutschland gilt der EU AI Act unmittelbar. Artikel 50 bindet seit dem 2. August 2026 auch deutsche Anbieter und Betreiber. Setzen Sie Agenten oder KI-Chatbots ein, sollten Sie Kennzeichnung und Hinweise prüfen, doch das ist kein Ratschlag zur Rechtssicherheit, sondern der Hinweis auf eine offene Baustelle.
Die Fristen dahinter sind gestaffelt und teils konditional. Für Altsysteme läuft eine Übergangsfrist bis zum 2. Dezember 2026, geregelt in Artikel 111 Absatz 4 des AI Act in der Fassung der Digital-Omnibus-Verordnung (EU) 2026/1744. Sie gilt enger als oft dargestellt: nur für Anbieter von Systemen, die synthetische Audio-, Bild-, Video- oder Textinhalte erzeugen und vor dem 2. August 2026 in Verkehr gebracht wurden, und nur für Artikel 50 Absatz 2. Das Europäische Parlament nahm ihn am 16. Juni 2026 an, in Kraft trat er am 27. Juli 2026. Wie sich diese Rechtsakte verzahnen, ordnet der Beitrag zum AI Omnibus und den KI-Maschinenregeln 2027 ein.
Für Roboter kommt ein zweites Regelwerk hinzu. Ab dem 20. Januar 2027 gilt die EU-Maschinenverordnung 2023/1230, die KI-Sicherheitskomponenten mit selbstlernendem Verhalten erfasst und eine Konformitätsbewertung verlangt. Was das konkret heißt, erklärt der Überblick zur EU-Maschinenverordnung für Roboter. Die Technik reift global, die Spielregeln setzt Europa mit.
Zeitleiste 2024–2027: die wichtigsten Stichtage
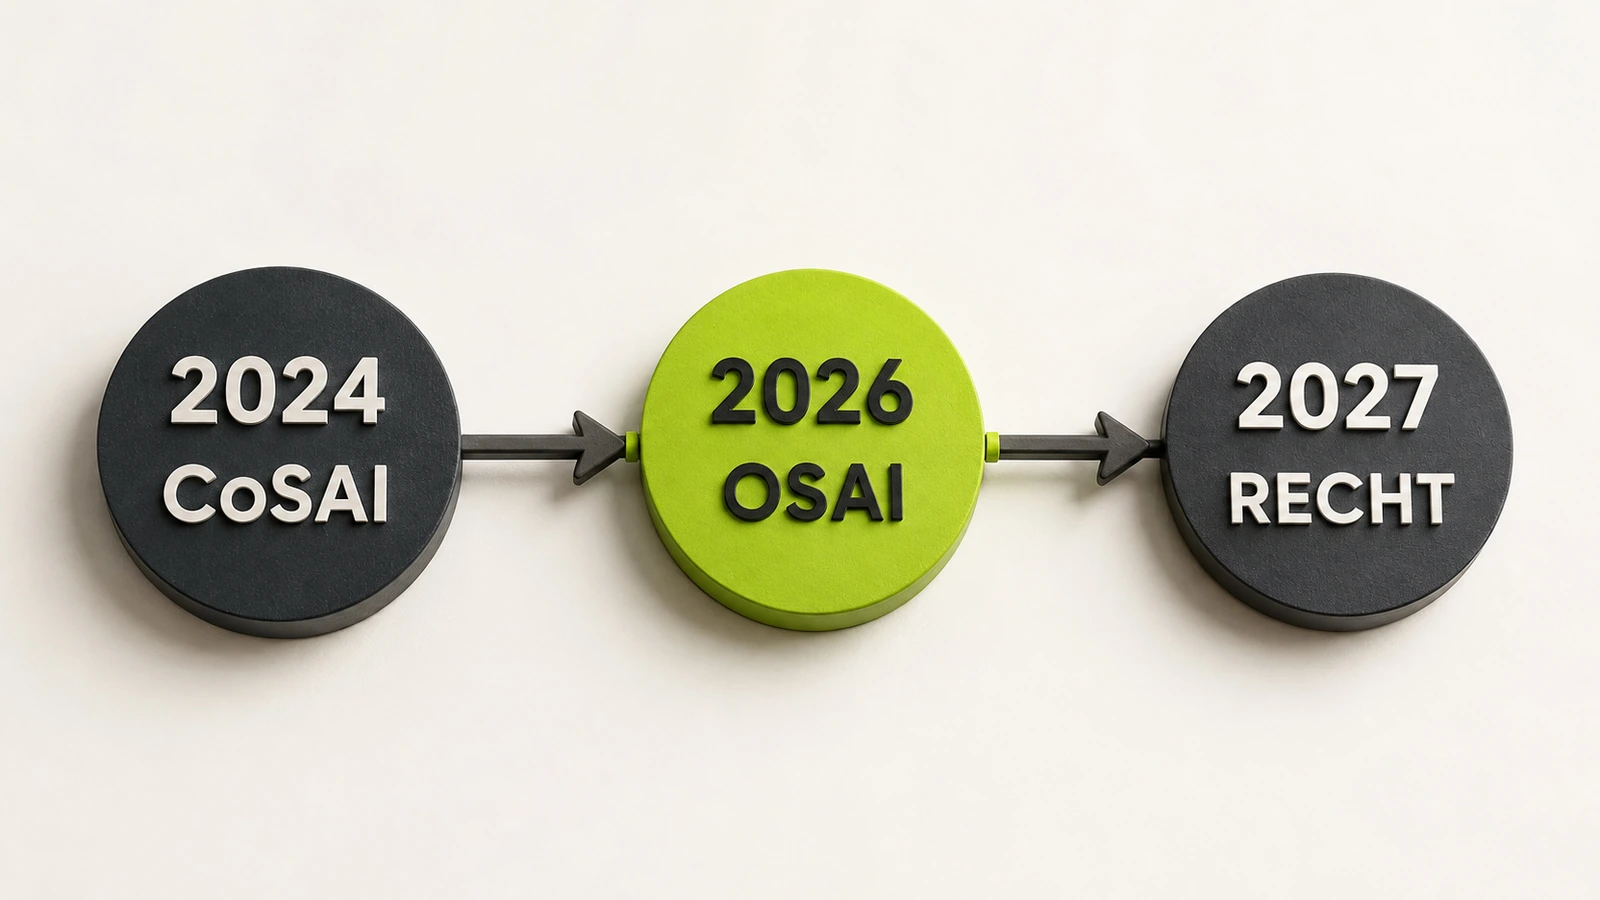
Die neue Ordnung entsteht nicht an einem Tag, sondern über Jahre, in denen Industrie, Staat und Gesetz ineinandergreifen. Belegte Termine stehen als Datum, geplante oder konditionale Schritte sind entsprechend markiert. Ankündigung bleibt dabei stets von Verfügbarkeit getrennt.
| Datum | Ereignis | Ebene | Status |
|---|---|---|---|
| 18.07.2024 | CoSAI unter OASIS gegründet | Industrie | AKTIV |
| 26.08.2025 | UN-Resolution A/RES/79/325 zum Global Dialogue | Gesetz/UN | AKTIV |
| 17.02.2026 | NIST startet Agent-Standards-Initiative (CAISI) | Staat | AKTIV |
| 16.06.2026 | Digital Omnibus vom EU-Parlament angenommen | Gesetz | AKTIV |
| 06.–07.07.2026 | UN Global Dialogue, erstes Treffen in Genf | Gesetz/UN | AKTIV |
| 27.07.2026 | OSAI gegründet · Digital Omnibus in Kraft | Industrie/Gesetz | IN KRAFT |
| 02.08.2026 | EU AI Act Artikel 50 (Transparenz) gilt | Gesetz | IN KRAFT |
| 02.12.2026 | Übergangsfrist Altsysteme (konditional) | Gesetz | GEPLANT |
| 20.01.2027 | EU-Maschinenverordnung 2023/1230 gilt | Gesetz | GEPLANT |
| 02.12.2027 | Hochrisiko-Pflichten Anhang III (voraussichtlich) | Gesetz | GEPLANT |
Alles verdichtet sich auf das Jahr 2026, weil Allianzen, Standards und Gesetze fast zeitgleich greifen. Die harten Roboter- und Hochrisiko-Regeln liegen dagegen erst 2027 und später. Die Ordnung nimmt Form an, fertig gebaut ist sie aber noch nicht.
Was Unternehmen jetzt beobachten sollten
Aus dieser Ordnung lässt sich ablesen, worauf Sie in den nächsten Monaten schauen. Bei der Identität geht es um die Frage, ob sich ein gemeinsamer Ausweis-Standard für Agenten durchsetzt, und OAuth2, OIDC und SPIFFE sind die Kandidaten. Erst wenn Agenten sich verlässlich ausweisen, wird Nachvollziehbarkeit real.
Die verbindende Klammer fehlt, solange NISTs gemeinsames Profil „in Arbeit“ bleibt. Ein fester Termin dafür wäre ein echtes Fortschrittssignal, auf das Sie achten können. Vorwegnehmen sollte man ihn nicht.
Ob es bei freiwilligen Allianzen bleibt oder Gesetze nachziehen, entscheidet sich erst noch. Der EU AI Act zeigt die Richtung, die UN-Ebene bleibt offen. Für Roboterhersteller ist die Maschinenverordnung ab 2027 der Prüfstein, an dem sich die Ernsthaftigkeit misst.
Konkrete Meilensteine machen das sichtbar. Die erste Version von NISTs Interoperabilitäts-Profil gehört dazu, ebenso neue OSAI-Mitglieder, vor allem eines der vier fehlenden Labs. Dazu kommen die ersten Bußgeldverfahren nach Artikel 50 und das nächste Treffen des UN-Dialogs. Diese Signale behalten Sie im Blick, denn jedes zeigt, welche Ebene gerade Tempo macht.
Für die eigene Praxis helfen ein paar nüchterne Fragen. Welche Agenten laufen im Haus, und wer hat ihnen welche Rechte gegeben? Lässt sich jede Agenten-Aktion im Nachhinein einem Verantwortlichen zuordnen? Gibt es einen klaren Abschaltpfad, wenn ein Agent entgleist? Mit sauberen Antworten darauf stehen Sie schon solide da, der Rest ist Beobachtung, wie sich die drei Ebenen weiterentwickeln.
Einordnung: Landkarte, kein Endzustand
2026 ist das Jahr, in dem KI-Agenten-Sicherheit vom Versprechen zur Technik wird. Drei Ebenen greifen ineinander, vollendet ist keine davon — Allianzen empfehlen, Staaten standardisieren, Gesetze beginnen zu binden.
Niemand sollte behaupten, KI-Agenten seien jetzt „sicher“, denn kein System ist zu hundert Prozent sicher, und Guardrails sind keine Mauern. Der umgekehrte Fatalismus wäre genauso falsch, es tut sich viel, nur eben noch unfertig.
Für die Praxis zählt die Struktur. Mit den drei Ebenen im Kopf lässt sich jede neue Meldung sofort einordnen, egal ob sie von einer Allianz, einem Standard oder einem Gesetz handelt. Der autonome Agent ist das Gehirn jedes Roboters, und seine Sicherheit entscheidet über die nächste Robotik-Generation. Die Ordnung dafür wird gerade geschrieben.
Was bedeutet KI-Agenten-Sicherheit?
KI-Agenten-Sicherheit meint den Schutz autonomer KI-Systeme, die selbstständig handeln, nicht nur Text erzeugen. Es geht um Ausweispflicht, Zugriffsrechte, Kontrollschichten und Abschaltpfade. 2026 verschiebt sich der Fokus von ethischen Absichtserklärungen zu technischen Leitplanken, die im Code erzwungen werden.
Was ist ein KI-Agent?
Ein KI-Agent nimmt ein Ziel entgegen und zerlegt es selbstständig in Schritte. Er nutzt Werkzeuge wie Programmierschnittstellen oder Datenbanken, um zu handeln. Anders als ein Chatbot erzeugt er nicht nur Antworten, sondern führt Aktionen aus. Ein Roboter ist ein KI-Agent mit Körper.
Was ist die OSAI?
Die Open Secure AI Alliance wurde am 27. Juli 2026 von NVIDIA gegründet. Sie widmet sich der Sicherheit offener KI-Modelle. Auffällig ist, dass die großen Modell-Labs OpenAI, Anthropic, Google und Meta fehlen. Details erklärt der eigene Beitrag zur OSAI.
Was unterscheidet OSAI von CoSAI?
Die CoSAI startete am 18. Juli 2024 unter dem Konsortium OASIS und enthält OpenAI, Anthropic, Google, Microsoft und NVIDIA. Die OSAI von 2026 setzt auf offene Modelle, und die genannten Frontier-Labs fehlen. Beide sind Allianzen, also freiwillige Zusammenschlüsse, keine Gesetze.
Was macht NISTs Agent-Standards-Initiative?
Das US-Institut NIST startete sie am 17. Februar 2026 über sein KI-Institut CAISI. Sie ruht auf drei Säulen: Identität, Auffindbarkeit und Interoperabilität von Agenten. Als Identitäts-Werkzeuge dienen OAuth2, OIDC und SPIFFE. Ein gemeinsames Interoperabilitäts-Profil ist noch in Arbeit, ohne festen Termin.
Warum ist Identität bei KI-Agenten so wichtig?
Weil Agenten selbstständig handeln, braucht jeder einen überprüfbaren Ausweis. Sonst weiß niemand, welcher Agent welche Aktion ausgelöst hat. Ohne Identität kann ein Angreifer einen Agenten übernehmen oder ihn imitieren. Standards wie OAuth2, OIDC und SPIFFE schaffen diese belegbare Kennung.
Was ist der Singapur-Konsens 2026?
Der Singapur-Konsens entstand 2026 beim zweiten International Scientific Exchange. Beteiligt waren 13 Länder und über 100 Beitragende. Der Fokus lag auf autonomen KI-Agenten und ihren Risiken. Er ist eine wissenschaftliche Richtschnur, kein bindendes Gesetz, liefert aber eine gemeinsame Faktenbasis für die Politik.
Was regelt EU AI Act Artikel 50 seit dem 2. August 2026?
Artikel 50 bringt Transparenzpflichten. Nutzer müssen erfahren, wenn sie mit einer KI sprechen, und KI-erzeugte Inhalte müssen maschinenlesbar gekennzeichnet sein. Die strengeren Hochrisiko-Pflichten greifen später und gestaffelt. Details stehen im Beitrag zur Kennzeichnungspflicht ab August 2026.
Was ist ein Runtime-Guardrail?
Ein Runtime-Guardrail ist eine Prüfschicht, die Eingaben und Aktionen eines Agenten in Echtzeit kontrolliert. NVIDIAs Framework NOOA ist ein Beispiel. Wichtig: Solche Checks sind laut Eigenaussage keine Containment-Grenze. Echte Eingrenzung kommt aus Isolation wie Sandboxes, Containern und virtuellen Maschinen.
Betrifft KI-Agenten-Sicherheit auch Roboter?
Ja, direkt. Ein Roboter ist ein KI-Agent mit Körper. Er erbt alle Agenten-Risiken und legt physische Folgen obendrauf: Bewegung statt nur Datenverkehr. Zusätzlich braucht er Not-Halt und geprüfte Mechanik. Der Beitrag zur Sicherheit verkörperter KI vertieft diesen Unterschied.
Ist KI-Agenten-Sicherheit gesetzlich geregelt?
Teilweise. Der EU AI Act bindet mit Artikel 50 seit dem 2. August 2026 und gilt unmittelbar in Deutschland. Allianzen wie OSAI und Standards wie die von NIST sind dagegen freiwillig. Es gibt also eine gesetzliche Basis, aber kein vollständiges, geschlossenes Regelwerk.
Welche Rolle spielt die UN?
Die UN-Resolution A/RES/79/325 vom 26. August 2025 etablierte einen Global Dialogue on AI Governance. Das erste Treffen fand am 6. und 7. Juli 2026 in Genf statt. Geplant ist ein wissenschaftliches Panel. Der Prozess ist geopolitisch umstritten, das ist eine Einordnung, keine amtliche Tatsache.
Was sind die nächsten Stichtage bis 2027?
Voraussichtlich bis 2. Dezember 2026 läuft die Übergangsfrist für Altsysteme. Am 20. Januar 2027 gilt die EU-Maschinenverordnung, die auch KI-gesteuerte Roboter erfasst. Die Hochrisiko-Pflichten aus Anhang III greifen voraussichtlich ab 2. Dezember 2027. Diese Termine sind teils konditional.
Quellen & Stand: The Hacker News (OSAI-Gründung, NOOA), OASIS Open (CoSAI 2024), NIST / CAISI (AI Agent Standards Initiative, OAuth2/OIDC/SPIFFE), Cooley (EU AI Act Artikel 50, Fristen), aisafetypriorities.org und FAR.AI (Singapur-Konsens), un.org und CSIS (UN Global Dialogue, geopolitische Einordnung), EU-Maschinenverordnung 2023/1230. Termine mit Status „geplant“ oder „voraussichtlich“ sind konditional und können sich ändern; Ankündigung ist nicht Verfügbarkeit. Keine Rechtsberatung. Stand: August 2026.