Healthcare-Robotik · Fachbeitrag
Klinik-Cybersicherheit und Medizingeräte: was seit Dezember 2025 gilt
Kurz gesagt: Die NIS2-Richtlinie ist in Deutschland umgesetzt. Geltendes Cybersicherheitsrecht des Bundes ist das BSI-Gesetz vom 2. Dezember 2025, in Kraft seit dem 6. Dezember 2025; es ersetzt das BSI-Gesetz von 2009. Offen ist eine nachgelagerte Rechtsverordnung, die die Schwellenwerte künftig bestimmt. An der Grundpflicht ändert das nichts, denn § 391 SGB V verpflichtet Krankenhäuser unabhängig von jeder Fallzahl; ob ein Haus zusätzlich als kritische Anlage gilt und damit unter § 31 Absatz 2 BSIG fällt, kann sich mit dieser Verordnung dagegen ändern. Eine amtliche Zahl zu Sicherheitsvorfällen in deutschen Krankenhäusern lag am 10. September 2026 nicht vor; dieser Beitrag benennt die Lücke, statt sie mit Branchenzahlen zu füllen.
Der Satz, mit dem viele Planungen noch beginnen
Das Geld für die Netzsegmentierung steht in der Gremienvorlage unter Vorbehalt, und die Begründung klingt vernünftig: Man wolle abwarten, bis der Gesetzgeber die NIS2-Richtlinie in nationales Recht überführt habe. Diese Begründung trägt nicht mehr. Geltendes Cybersicherheitsrecht des Bundes ist das BSI-Gesetz vom 2. Dezember 2025, verkündet im Bundesgesetzblatt 2025 I Nr. 301 und in Kraft seit dem 6. Dezember 2025.
Zwei Nebengeräusche halten die alte Annahme am Leben: eine Rechtsverordnung, die tatsächlich noch fehlt, und ein zweites Gesetz mit Fristen von neun und zehn Monaten. Beides klingt nach Aufschub. Für die Pflichten, die Ihr Haus heute treffen, ist es keiner.
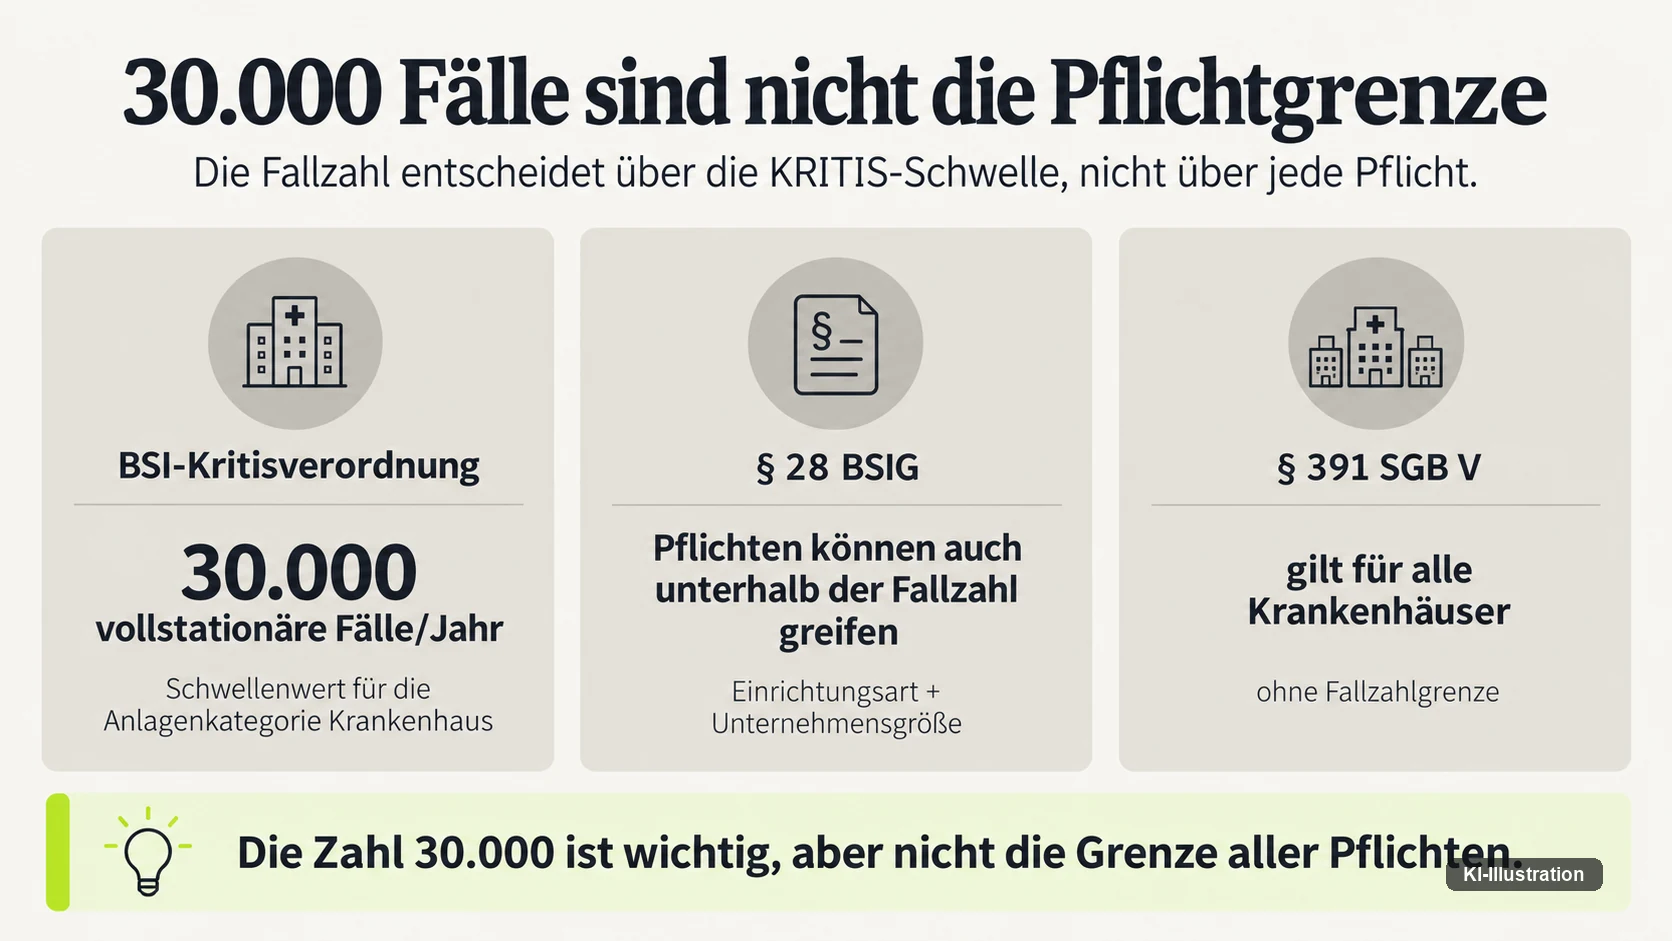
Die wichtigere Nachricht steckt ohnehin nicht im Schwellenwert von 30.000 vollstationären Fällen, sondern daneben: Er ist nicht die Grenze der Pflicht. § 28 BSIG erfasst Häuser auch darunter über Größenkriterien, und § 391 SGB V verpflichtet alle Krankenhäuser unabhängig von jeder Fallzahl. Welche Systeme im Klinikalltag am Netz hängen, ordnet der Beitrag zu KI im Krankenhaus ein.
Was seit dem 6. Dezember 2025 gilt
Das neue Gesetz ersetzt das BSI-Gesetz von 2009, es ändert es nicht. Der Unterschied ist praktisch: Wer in einem Sicherheitskonzept oder einem Dienstleistervertrag noch die früher zitierten Paragrafen 8a und 8b findet, arbeitet mit Fundstellen, die es nicht mehr gibt. An ihre Stelle sind vier Vorschriften getreten — § 30 für das Risikomanagement, § 31 für die Angriffserkennung, § 32 für die Meldung und § 39 für den Nachweis. Damit ist die NIS2-Richtlinie in Deutschland umgesetzt.
Für die Innenrevision heißt das Papierarbeit, denn jede Fundstellenliste aus der Zeit vor Dezember 2025 zeigt ins Leere.
Ganz ruhig liegt der Text allerdings nicht. Allein 2026 hat er drei Änderungen erfahren, und der Dokumentkopf trägt den Hinweis, eine Änderung vom 21. Juli 2026 sei textlich nachgewiesen, dokumentarisch aber noch nicht abschließend bearbeitet. Ein Teil der Fassung ist amtlich also nicht endredigiert; wer wörtlich zitiert, sieht die Fundstelle besser am Tag der Verwendung an.
Zwei Gesetze, zwei Schutzrichtungen
Seit dem 17. März 2026 gilt zusätzlich das KRITIS-Dachgesetz vom 11. März 2026, Bundesgesetzblatt 2026 I Nr. 66. Sein Langtitel sagt, worum es geht: Dachgesetz zur Stärkung der physischen Resilienz kritischer Anlagen. Es setzt die CER-Richtlinie um, nicht NIS2.
Die Trennung ist keine Formsache, weil sie entscheidet, in welchem Regime eine Pflicht steht — und damit auch, ob eine Frist aus dem einen Gesetz für das andere gilt. Sie gilt nicht. Die IT-Sicherheit von Krankenhäusern regelt das Dachgesetz nicht.
Vollständig getrennt sind beide Gesetze aber nicht, denn das BSI-Gesetz greift auf Begriffe des Dachgesetzes zu. Kritische Anlage ist dort eine Anlage, die für die Erbringung einer kritischen Dienstleistung erheblich ist, und das Gesundheitswesen zählt zu den aufgezählten Sektoren. Nicht alles gilt schon: Die Absätze 3 bis 5 des § 14 treten erst am 1. Januar 2030 in Kraft.
Der Schwellenwert, den alle nennen
30.000 vollstationäre Fälle je Jahr — dieser Wert steht in Anhang 5 Teil 3 Nummer 1.1 der BSI-Kritisverordnung in Verbindung mit § 6 Absatz 4. Er gilt für die Anlagenkategorie Krankenhaus, und Krankenhaus meint dort ein zugelassenes Krankenhaus im Sinne des § 108 SGB V.
Am Zähler hängt mehr, als es aussieht. Der Verordnungstext sagt vollstationäre Fälle. Ambulante Fälle zählen nicht, und Betten sind ohnehin eine andere Größe. Wer die Zahl aus der Gesamtstatistik seines Hauses zieht, rechnet leicht zu hoch.
Zugleich ist dies der beweglichste Wert im ganzen Beitrag. Die BSI-Kritisverordnung tritt nach ihrem § 12 außer Kraft, sobald die Rechtsverordnung nach § 4 Absatz 3 und § 5 Absatz 1 KRITIS-Dachgesetz in Kraft tritt, und diese bestimmt die Schwellenwerte neu. Der amtliche Titel lautet seit dem 6. Dezember 2025 zudem Verordnung zur Bestimmung kritischer Anlagen, nicht mehr Infrastrukturen.
Ab wann ein Haus als kritische Anlage gilt
Die Eigenschaft fällt nicht mit dem Überschreiten der Fallzahl an. Nach Anhang 5 Teil 1 der BSI-Kritisverordnung gilt eine Anlage ab dem 1. April des Kalenderjahres, das auf das Jahr folgt, in dem ihr Versorgungsgrad den Schwellenwert erstmals erreicht oder überschreitet; ab dem 1. April des Jahres nach einer Unterschreitung gilt sie nicht mehr als kritische Anlage. Überschreitet ein Haus die Fallzahl im Jahr 2026, gilt es also ab dem 1. April 2027 als kritische Anlage; die Fallzahl des Vorjahres ist bis zum 31. März zu ermitteln.
Diese Monate sind eine Planungsgröße und keine Schonfrist, weil die Pflichten aus § 28 BSIG unabhängig von der Anlageneigenschaft greifen. Mit der Nachfolgeverordnung entfällt die Stichtagsregel ohnehin.
Warum die Schwelle nicht die Grenze ist
Ein Haus unter 30.000 vollstationären Fällen ist nicht aus der Pflicht. § 28 BSIG knüpft nämlich nicht an den Versorgungsgrad an, sondern an Einrichtungsart und Unternehmensgröße. Krankenhäuser sind als Erbringer von Gesundheitsdienstleistungen im Sinne der Richtlinie 2011/24/EU eine Einrichtungsart der Anlage 1.
Als besonders wichtige Einrichtung gilt ein Haus, wenn es einer Einrichtungsart der Anlage 1 zuzuordnen ist und mindestens 250 Mitarbeiter beschäftigt oder einen Jahresumsatz von über 50 Millionen Euro und zudem eine Jahresbilanzsumme von über 43 Millionen Euro aufweist. Als wichtige Einrichtung gilt es ab 50 Mitarbeitern oder über 10 Millionen Euro bei Umsatz und Bilanzsumme.
Auf die Verknüpfung kommt es an, und sie wird häufig falsch wiedergegeben. Die beiden Größenwege stehen mit einem Oder nebeneinander: die Beschäftigtenzahl auf dem einen, Umsatz und Bilanzsumme auf dem anderen. Innerhalb des zweiten Wegs gilt dagegen ein Und, weil dort beide Werte zusammentreffen müssen. Wer daraus eine einzige Bedingung macht, rechnet sich aus einer Pflicht heraus, die greift. Die Einordnung des eigenen Hauses folgt aus diesen Sätzen nicht, denn sie hängt an Zahlen, die nur das Haus kennt.
Die Norm im Sozialgesetzbuch, die alle Häuser trifft
Selbst wenn beide Wege des § 28 BSIG ins Leere laufen, bleibt eine Pflicht. § 391 SGB V verlangt von Krankenhäusern, nach dem Stand der Technik angemessene organisatorische und technische Vorkehrungen zur Vermeidung von Störungen der Verfügbarkeit, Integrität und Vertraulichkeit ihrer informationstechnischen Systeme zu treffen. Ausdrücklich dazu gehören verpflichtende Maßnahmen zur Steigerung der Security-Awareness der Mitarbeiterinnen und Mitarbeiter.
Nach Absatz 5 gilt die Pflicht für alle Krankenhäuser, soweit sie nicht ohnehin als Betreiber kritischer Anlagen nach den §§ 30, 31 und 39 BSIG verpflichtet sind. Der Absatz nimmt kritische Anlagen also nicht von der IT-Sicherheit aus, sondern nur von dieser Vorschrift, weil für sie die strengere schon greift. Eine Fallzahlgrenze kennt § 391 nicht.
Erfüllbar ist die Pflicht nach Absatz 4 insbesondere durch einen branchenspezifischen Sicherheitsstandard, dessen Eignung das BSI nach § 30 Absatz 8 BSIG festgestellt hat. Ob für Krankenhäuser ein solcher Standard mit festgestellter Eignung vorliegt, ist hier nicht belegt — ohne diesen Nachweis lässt sich der Weg über Absatz 4 nicht als erledigt behandeln.
Wer nach § 75c SGB V sucht, den ältere Konzepte führen, findet ihn nicht: Die Fundstelle war am 10. September 2026 nicht abrufbar und stand nicht im Inhaltsverzeichnis des Fünften Buchs. Dass sie in § 391 aufgegangen ist, folgt daraus nicht; belegt ist allein ihr Fehlen. Was in Klinik und Pflege an Daten anfällt, behandelt der Beitrag zum Datenschutz bei Robotern in Pflege und Klinik.
Welche Pflicht welches Haus trifft
An der Staffelung verrennen sich Programme, die alles für alle vorsehen. § 30 BSIG verpflichtet besonders wichtige und wichtige Einrichtungen zu Risikomanagementmaßnahmen. Systeme zur Angriffserkennung schreibt § 31 Absatz 2 BSIG dagegen nur Betreibern kritischer Anlagen vor.
Was diese Maßnahmen im Einzelnen umfassen, steht in § 30 Absatz 2. Der Katalog liegt hier nur paraphrasiert vor und wird deshalb nicht wiedergegeben, weder als Zitat noch als Aufzählung. Das ist keine Nebensache, denn an ihm hängt der Zuschnitt jedes Maßnahmenplans.
| Vorschrift | Wen sie erfasst | Was sie verlangt |
|---|---|---|
| § 30 BSIG | besonders wichtige und wichtige Einrichtungen | Risikomanagementmaßnahmen; Katalog des Absatzes 2 hier nicht im Wortlaut geprüft |
| § 31 Absatz 2 BSIG | nur Betreiber kritischer Anlagen | Systeme zur Angriffserkennung; keine Frist genannt |
| § 32 BSIG | Verpflichtete nach dem BSIG; Adressatenkreis hier nicht geprüft | vier Meldestufen an die gemeinsame Stelle von BSI und BBK |
| § 39 BSIG | von § 391 Absatz 5 SGB V neben §§ 30 und 31 genannt | Nachweis; Inhalt hier nicht im Wortlaut geprüft |
| § 391 SGB V | alle Krankenhäuser, soweit nicht schon nach §§ 30, 31, 39 BSIG verpflichtet | Vorkehrungen nach dem Stand der Technik; Security-Awareness verpflichtend |
Rechtsstand 10. September 2026. Fundstellen im Quellenblock; wo der Wortlaut nicht geprüft ist, steht es in der Zeile.
§ 31 enthält keine Frist für die Angriffserkennung, und die Sätze 3 und 4 des Absatzes 2 sind als Soll-Vorgaben formuliert. Wer sie als harte Pflicht in ein Lastenheft schreibt, verschärft das Gesetz auf eigene Rechnung.
Vierundzwanzig Stunden — und an wen
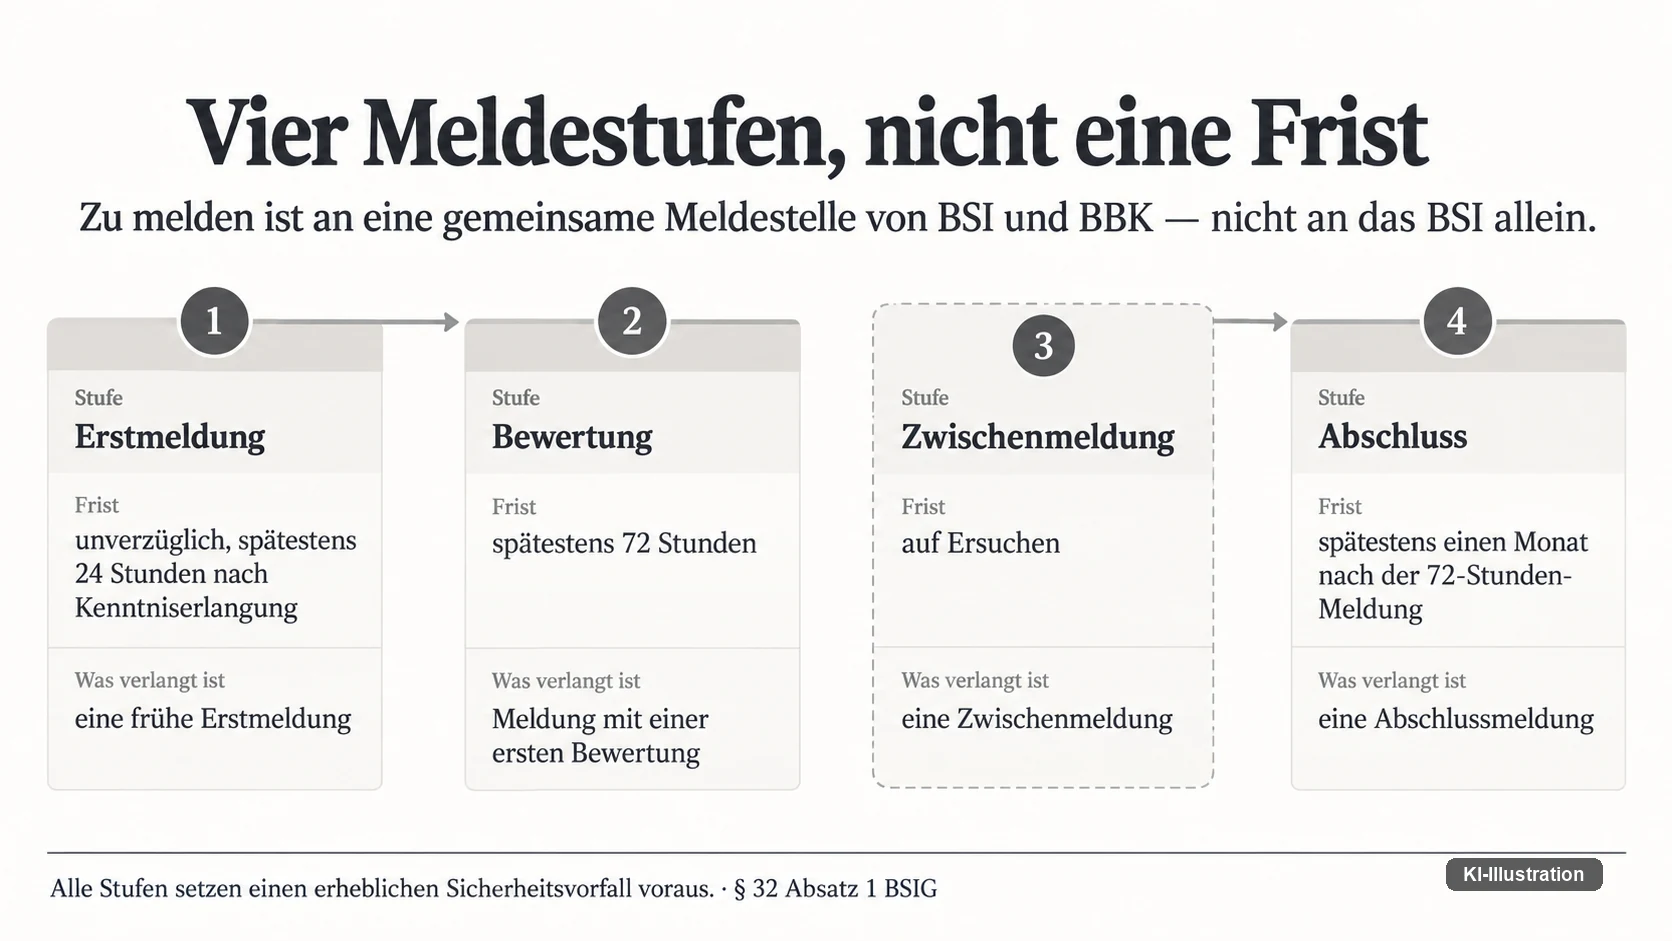
Die Frist, die jeder kennt, gehört zu einem Meldeweg, den viele falsch adressieren. Zu melden ist nach § 32 Absatz 1 BSIG an eine gemeinsame Meldestelle des Bundesamts für Sicherheit in der Informationstechnik und des Bundesamts für Bevölkerungsschutz und Katastrophenhilfe. Nicht an das BSI allein.
Die 24 Stunden gelten außerdem nicht für jeden Störfall, sondern für einen erheblichen Sicherheitsvorfall, und sie laufen ab Kenntniserlangung. Verlangt ist dann eine frühe Erstmeldung, kein ausgearbeiteter Bericht. Wer die Stufen verwechselt, baut einen Prozess, den keine Rufbereitschaft in einer Nacht einhalten kann.
| Stufe | Frist | Was verlangt ist |
|---|---|---|
| Erstmeldung | unverzüglich, spätestens 24 Stunden nach Kenntniserlangung | eine frühe Erstmeldung |
| Bewertung | spätestens 72 Stunden | Meldung mit einer ersten Bewertung |
| Zwischenmeldung | auf Ersuchen | eine Zwischenmeldung |
| Abschluss | spätestens einen Monat nach der 72-Stunden-Meldung | eine Abschlussmeldung |
§ 32 Absatz 1 BSIG, Rechtsstand 10. September 2026. Alle Stufen setzen einen erheblichen Sicherheitsvorfall voraus.
Unangenehm ist die dritte Stufe, weil sie in keinem Kalender steht. Der Prozess braucht deshalb einen benannten Ansprechpartner über Wochen und nicht nur ein Formular für die erste Nacht. Die Bußgeldvorschriften des § 65 sind für diesen Beitrag nicht geprüft und stehen hier ohne Zahl.
Wie viele Vorfälle deutsche Kliniken melden
Eine Zahl fehlt in diesem Beitrag, und das ist keine Bequemlichkeit. Wie viele Sicherheitsvorfälle deutsche Krankenhäuser melden, ist öffentlich nicht ausgewiesen. Der Lagebericht des BSI für den Berichtszeitraum 1. Juli 2024 bis 30. Juni 2025 weist seine Zahlen nicht nach Sektoren aus, und eine amtliche Zahl speziell für Krankenhäuser lag am 10. September 2026 nicht vor.
Der Suchraum ist dokumentiert: sieben Unterseiten der Online-Ausgabe und zwei weitere Adressen. Möglicherweise steht eine sektorbezogene Aufschlüsselung im Zahlenteil der PDF-Ausgabe, die für diesen Beitrag nicht gelesen wurde. Nichtfinden ist nicht Nichtvorhandensein.
Füllen ließe sich die Lücke mit Branchenumfragen, Versicherer- oder Beraterzahlen. Hier nicht, weil solche Erhebungen eine amtliche Statistik nicht ersetzen und in einer Gremienvorlage als Beleg nicht tragen. Die Pflichten aus dem BSI-Gesetz und aus § 391 SGB V hängen ohnehin nicht an einer Vorfallstatistik, sondern an Einrichtungsart, Größe und Versorgungsgrad. Eine fehlende Zahl verschiebt keine Frist.
Haftung der Geschäftsleitung
In Gremiensitzungen fällt das Argument der persönlichen Haftung schnell, weil es Budget bewegen soll. Der Wortlaut gibt es in dieser Form nicht her. Nach § 38 Absatz 2 BSIG haften Geschäftsleitungen nach diesem Gesetz nur, wenn die gesellschaftsrechtlichen Bestimmungen keine Haftungsregelung enthalten.
Die Haftung nach dem BSIG ist damit ausdrücklich nachrangig. Für eine kommunale Gesellschaft, einen Landesbetrieb und einen freigemeinnützigen Träger kann die Antwort verschieden ausfallen, weil sie an der jeweils anwendbaren gesellschaftsrechtlichen Regelung hängt.
Praktisch verschiebt das die Begründung, nicht die Aufgabe. Wer im Gremium mit einer persönlichen Haftung aus dem BSIG argumentiert, argumentiert angreifbar. Die belastbarere Begründung steht in den Pflichten selbst, denn § 30 BSIG und § 391 SGB V gelten unabhängig davon, wer am Ende haftet.
Die Fristen, die keine Übergangsfrist sind
§ 8 KRITIS-Dachgesetz trägt die Überschrift Registrierung kritischer Anlagen; Geltungszeitpunkt und regelt in acht Absätzen Registrierungs- und Anlauffristen von neun und zehn Monaten. Diese Fristen gehören zu den Pflichten der physischen Resilienz nach dem KRITIS-Dachgesetz. Für die Cybersicherheitspflichten des BSI-Gesetzes sagen sie nichts.
Welcher der acht Absätze die neun und welcher die zehn Monate trägt, ist hier nicht im Wortlaut geprüft; die Zuordnung bleibt offen. Hinzu kommt eine Verzahnung, die leicht überlesen wird: Nach § 66 Absatz 1 BSIG greift der Verweis des § 33 Absatz 2 BSIG auf § 8 KRITIS-Dachgesetz erst, wenn die Rechtsverordnung in Kraft ist.
Kein Aufschub für § 30 BSIG: Aus den Neun- und Zehnmonatsfristen des § 8 KRITIS-Dachgesetz folgt keine Übergangsfrist für das Risikomanagement nach dem BSI-Gesetz. Wer sie so liest, terminiert Arbeit in einen Zeitraum, in dem die Pflicht bereits gilt.
Verbreitet ist der Fehler, weil beide Gesetze im Abstand von gut drei Monaten in Kraft getreten sind und beide von kritischen Anlagen sprechen. Gleiche Wörter, verschiedene Pflichten.
Das Gerät im Netz: was dem Haus davon gehört
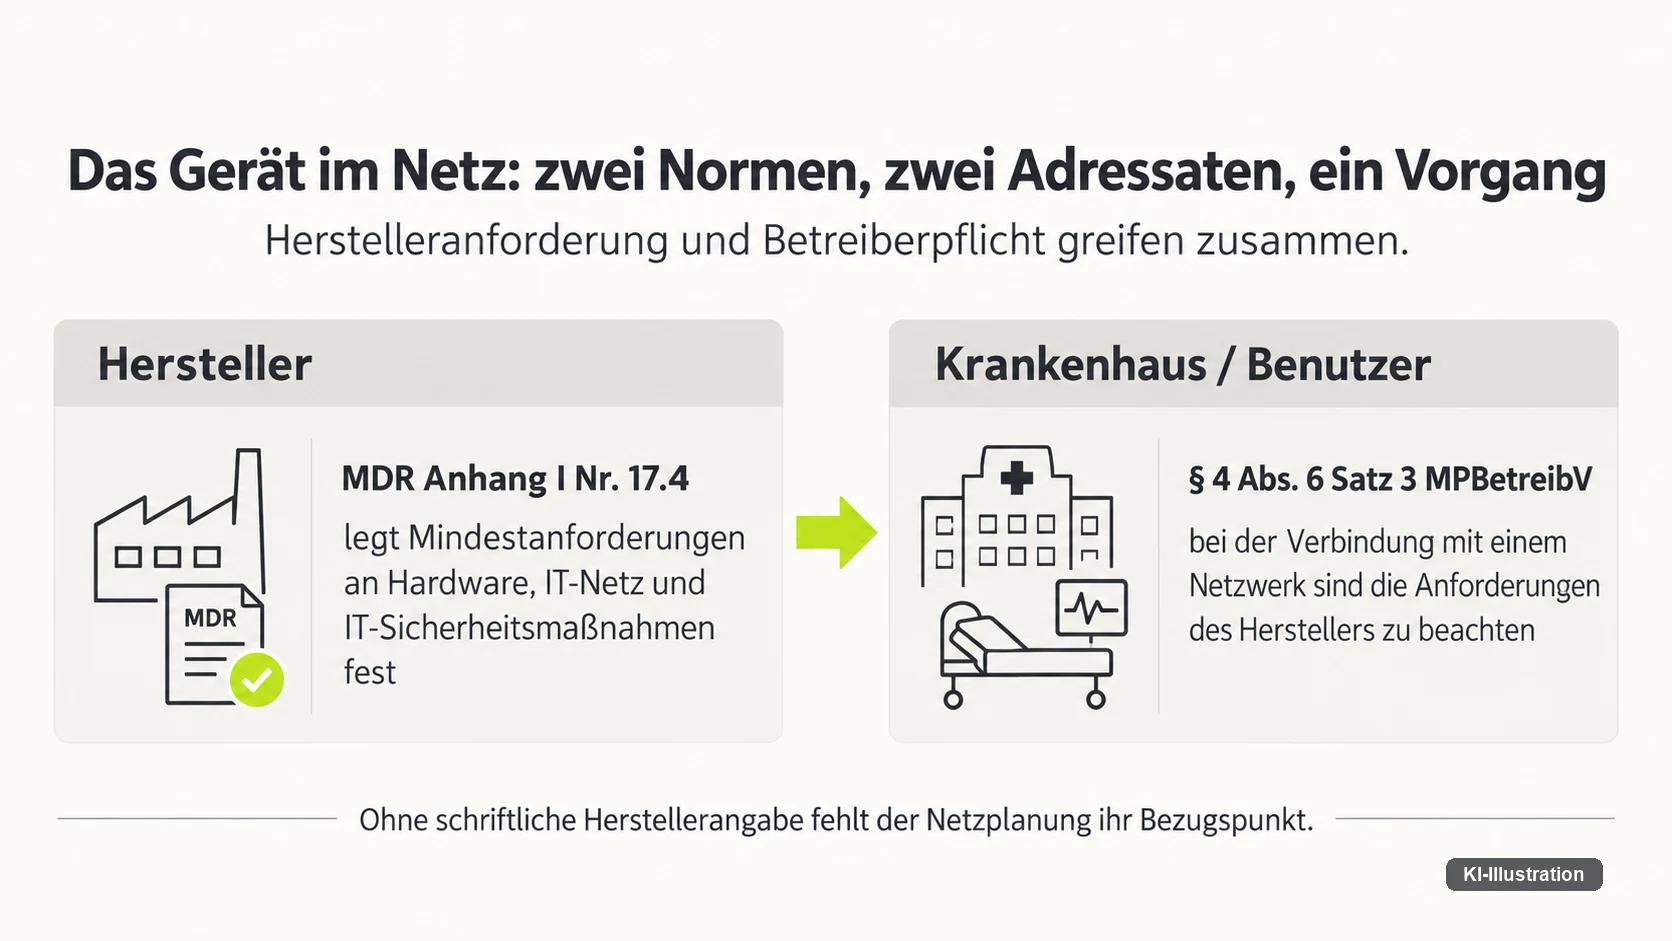
Welche Anforderungen der Hersteller an Netz und IT-Sicherheit festlegen muss, steht in Anhang I Nummer 17.4 der Medizinprodukteverordnung und ist bei der produktseitigen Risikoschicht vernetzter Geräte eingeordnet; hier geht es um die Gegenseite — was das Haus als Einrichtung schuldet, unabhängig davon, welches Gerät im Netz hängt.
Die Adressaten sind damit klar verteilt: Nummer 17.4 verpflichtet den Hersteller; § 4 Absatz 6 Satz 3 der Medizinprodukte-Betreiberverordnung verlangt, dass bei der Verbindung mit einem Netzwerk die Anforderungen des Herstellers zu beachten sind. Absatz 6 richtet sich dabei an den Benutzer; Satz 3 nennt keinen Adressaten. Zwei Normen, zwei Adressaten, ein Vorgang. Für die IT-Leitung folgt daraus eine unspektakuläre, aber wirksame Frage im Vergabegespräch: Wo stehen diese Mindestanforderungen, und in welcher Fassung? Ohne sie fehlt der Netzplanung ihr Bezugspunkt; liegen sie vor, werden sie zur Anforderung an genau jenes Segment, in dem das Gerät später hängt. Wie sich ein solches Segment nach dem Zero-Trust-Prinzip von den übrigen Klinikbereichen abgrenzen lässt, behandelt ein eigener Beitrag zur Netzwerksegmentierung im Krankenhaus.
Ob der Cyber Resilience Act auf ein Gerät überhaupt anwendbar ist, entscheidet die Zweckbestimmung und ist bei der CE-Einordnung von Krankenhausrobotern behandelt; die Pflichten dieses Beitrags treffen den Betreiber und gelten unabhängig davon.
Denn die CE-Kennzeichnung ist eine Erklärung des Herstellers zum Inverkehrbringen und keine behördliche Zulassung. Dass ein Gerät in Ihrem Netz sicher betrieben wird, folgt aus ihr nicht — was Ihr Haus schuldet, steht in § 30 BSIG und § 391 SGB V.
Was offen ist und was das für die Planung heißt
Offen ist nicht die Umsetzung, sondern eine nachgelagerte Rechtsverordnung. Die Verordnung nach § 4 Absatz 3 und § 5 Absatz 1 KRITIS-Dachgesetz war am 10. September 2026 nicht nachweisbar. Das ist ein Nullbefund mit dokumentiertem Suchraum und kein Beweis, dass sie nicht existiert.
Mit ihrem Inkrafttreten tritt die BSI-Kritisverordnung außer Kraft, und die Schwellenwerte werden neu bestimmt; das Bundesministerium des Innern gibt das Inkrafttreten im Bundesgesetzblatt bekannt. Bis dahin gilt nach § 66 Absatz 2 BSIG für den Begriff der kritischen Anlage die alte Fassung weiter.
Für die Planung folgt daraus zweierlei. Ob Ihr Haus kritische Anlage ist, kann sich mit einem Verordnungsblatt ändern, und in welche Richtung, ist offen. Die Pflichten aus § 30 BSIG und § 391 SGB V ändern sich dadurch nicht, weil sie nicht an der Anlageneigenschaft hängen. Ein Programm, das auf ihr aufsetzt, steht auf dem beweglichsten Teil der Rechtslage.
Was Ihr Haus jetzt rechnet, umstellt und prüft
Aus dieser Rechtslage lassen sich drei Handlungen ableiten, für die kein Verordnungsblatt abgewartet werden muss. Die erste ist eine Rechenaufgabe, und sie gehört nicht in die Fallzahlstatistik, sondern neben sie. Wer nur die vollstationäre Fallzahl gegen 30.000 hält, misst den Versorgungsgrad und damit die Anlageneigenschaft — nicht die Einordnung nach § 28 BSIG. Für die sind drei andere Zahlen nötig: Beschäftigte, Jahresumsatz und Jahresbilanzsumme.
Beim Rechnen entscheidet die Verknüpfung über das Ergebnis. Die Beschäftigtenzahl steht für sich, mit mindestens 250 für die besonders wichtige und mindestens 50 für die wichtige Einrichtung. Der zweite Weg verlangt beide Geldwerte zusammen: über 50 Millionen Euro Umsatz und über 43 Millionen Euro Bilanzsumme, bei der wichtigen Einrichtung jeweils über 10 Millionen. Zwischen den beiden Wegen steht ein Oder, innerhalb des zweiten ein Und. Wer die Personalzahl erreicht, ist nach dem Wortlaut erfasst, auch wenn beide Geldwerte darunter bleiben.
Die zweite Handlung betrifft ein Dokument, das in vielen Häusern seit Jahren unverändert im Notfallordner liegt: den Meldeweg. Steht dort das BSI als alleiniger Adressat, zeigt er an der Vorschrift vorbei, denn § 32 Absatz 1 BSIG nennt eine gemeinsame Meldestelle des Bundesamts für Sicherheit in der Informationstechnik und des Bundesamts für Bevölkerungsschutz und Katastrophenhilfe. Die 24 Stunden laufen ab Kenntniserlangung von einem erheblichen Sicherheitsvorfall, nicht ab Dienstbeginn am nächsten Morgen. Wer diese Frist halten will, braucht dafür einen namentlich benannten Bereitschaftsdienst, der die frühe Erstmeldung ohne Rückfrage absetzen darf. Weil die Zwischenmeldung auf Ersuchen kommt und die Abschlussmeldung erst einen Monat nach der 72-Stunden-Meldung fällig wird, endet diese Zuständigkeit nicht mit der ersten Nacht.
Die dritte Handlung ist eine Prüfung, kein Beschaffungsvorgang. § 391 Absatz 4 SGB V lässt die Pflicht insbesondere durch einen branchenspezifischen Sicherheitsstandard erfüllen, dessen Eignung das BSI nach § 30 Absatz 8 BSIG festgestellt hat. Ob ein solcher Standard für Krankenhäuser mit festgestellter Eignung vorliegt, ist hier nicht belegt. Die Frage an den Verband, an den Dienstleister oder an das eigene Sicherheitskonzept hat deshalb zwei Hälften: Wird ein branchenspezifischer Standard angewendet, und ist dessen Eignung festgestellt? Ohne die zweite Hälfte bleibt offen, ob der Weg über Absatz 4 überhaupt trägt.
Ein Datum nennt das Gesetz für diese drei Schritte nicht. Belegt ist genau eine Frist, und sie hängt an einem Ereignis statt an einem Kalender: 24 Stunden ab Kenntniserlangung. Den Zeitpunkt für alles Übrige setzt Ihr Haus selbst — unbequem, weil sich die Terminverantwortung damit nicht an das Gesetz zurückgeben lässt.
| Handlung | Woran sie hängt | Zeitpunkt |
|---|---|---|
| Einordnung nach § 28 BSIG rechnen | Beschäftigte oder Umsatz und Bilanzsumme; nicht die vollstationäre Fallzahl | gesetzlich kein Termin genannt |
| Meldeweg auf die gemeinsame Stelle von BSI und BBK umstellen | § 32 Absatz 1 BSIG | vor dem Vorfall; zu melden ist unverzüglich, spätestens 24 Stunden ab Kenntniserlangung |
| Erfüllung über einen branchenspezifischen Standard prüfen | § 391 Absatz 4 SGB V mit der Eignungsfeststellung nach § 30 Absatz 8 BSIG | gesetzlich kein Termin genannt |
Rechtsstand 10. September 2026. Andere Fristen als die 24 Stunden sind hier nicht belegt; die Einordnung eines konkreten Hauses ist keine Rechtsberatung.
Quellen und Rechtsstand — 10. September 2026. Im Wortlaut geprüft: BSI-Gesetz vom 2. Dezember 2025 · § 28 BSIG · § 30 und § 31 BSIG · § 32 BSIG · § 38 BSIG · § 66 BSIG · § 391 SGB V · KRITIS-Dachgesetz · Anhang 5 der BSI-Kritisverordnung · Verordnung (EU) 2017/745, konsolidierte Fassung vom 9. Juli 2024 · BSI-Lagebericht 2025. Nicht im Wortlaut geprüft und deshalb nicht wiedergegeben: der Katalog des § 30 Absatz 2, die Bußgeldvorschriften des § 65, der Inhalt des § 39 BSIG und die Zuordnung der Neun- und Zehnmonatsfristen zu den Absätzen des § 8 KRITIS-Dachgesetz. § 4 MPBetreibV ist am 10. September 2026 im Wortlaut nachgeholt worden; Absatz 6 Satz 1 verpflichtet den Benutzer, Satz 3 nennt für vernetzte Produkte die Anforderungen des Herstellers. Dass § 75c SGB V zu § 391 SGB V geworden wäre, ist nicht belegt; belegt ist allein sein Fehlen. Keine Prognosen, keine Bußgeldbeträge. Diese Einordnung ist redaktionell und keine Rechtsberatung.
Häufige Fragen
Unser Haus liegt deutlich unter 30.000 vollstationären Fällen — ist es außen vor?
Nein. Die Anlageneigenschaft greift dann nicht, § 28 BSIG knüpft aber an Einrichtungsart und Größe an: mindestens 250 Mitarbeiter auf dem einen Weg, über 50 Millionen Euro Umsatz zusammen mit über 43 Millionen Euro Bilanzsumme auf dem anderen. Unabhängig davon verpflichtet § 391 SGB V alle Krankenhäuser. Die Einordnung eines konkreten Hauses ist damit nicht getroffen; das wäre Rechtsberatung.
Verschaffen die Neun- und Zehnmonatsfristen des KRITIS-Dachgesetzes Zeit für das Risikomanagement?
Nein. Die Fristen des § 8 KRITIS-Dachgesetz betreffen Registrierung und Anlauf im Regime der physischen Resilienz. Die Pflichten des § 30 BSIG laufen davon unabhängig, weshalb daraus kein Aufschub folgt. Welcher Absatz welche Frist trägt, ist hier nicht im Wortlaut geprüft.
Müssen wir ein System zur Angriffserkennung beschaffen?
Systeme zur Angriffserkennung schreibt § 31 Absatz 2 BSIG nur Betreibern kritischer Anlagen vor, und eine Frist nennt die Vorschrift nicht. Was § 30 BSIG an Risikomanagementmaßnahmen verlangt, bleibt davon unberührt. Redaktionelle Einordnung, keine Rechtsberatung.
Wir haben einen erheblichen Sicherheitsvorfall festgestellt — wohin geht die erste Meldung?
An eine gemeinsame Meldestelle des Bundesamts für Sicherheit in der Informationstechnik und des Bundesamts für Bevölkerungsschutz und Katastrophenhilfe, unverzüglich und spätestens innerhalb von 24 Stunden nach Kenntniserlangung. Verlangt ist eine frühe Erstmeldung. Die Meldung mit einer ersten Bewertung folgt spätestens innerhalb von 72 Stunden.
Haftet unsere Geschäftsführung nach dem BSI-Gesetz persönlich?
Nach § 38 Absatz 2 BSIG haften Geschäftsleitungen nach diesem Gesetz nur, wenn die gesellschaftsrechtlichen Bestimmungen keine Haftungsregelung enthalten. Die Haftung nach dem BSIG ist damit nachrangig, und die Antwort hängt an der Rechtsform des Trägers. Redaktionelle Einordnung, keine Rechtsberatung.
Ein Hersteller verlangt für ein vernetztes Gerät ein bestimmtes Netz — muss unser Haus das umsetzen?
Die Mindestanforderungen an Hardware, IT-Netz und IT-Sicherheitsmaßnahmen legt nach Anhang I Nummer 17.4 der Medizinprodukteverordnung der Hersteller fest. Nach § 4 Absatz 6 Satz 3 der Medizinprodukte-Betreiberverordnung sind sie bei der Verbindung mit einem Netzwerk zu beachten; Absatz 6 richtet sich an den Benutzer. Ohne schriftliche Herstellerangabe fehlt der Netzplanung ihr Bezugspunkt.
Wir überschreiten die Fallzahl erstmals 2026 — ab wann gelten wir als kritische Anlage?
Ab dem 1. April 2027; die Fallzahl des Vorjahres ist bis zum 31. März zu ermitteln. Diese Monate sind eine Planungsgröße und keine Schonfrist, weil die Pflichten aus § 28 BSIG unabhängig davon greifen. Mit der Nachfolgeverordnung entfällt die Stichtagsregel, und die Schwellenwerte werden neu bestimmt.
Gibt es eine amtliche Zahl zu Sicherheitsvorfällen in deutschen Krankenhäusern?
Am 10. September 2026 nicht. Der BSI-Lagebericht für den Zeitraum 1. Juli 2024 bis 30. Juni 2025 weist seine Zahlen nicht nach Sektoren aus. Eine sektorbezogene Aufschlüsselung könnte im Zahlenteil der PDF-Ausgabe stehen, die für diesen Beitrag nicht gelesen wurde; Nichtfinden ist nicht Nichtvorhandensein.