Healthcare-Robotik · Fach-Beitrag
Datenschutz bei Robotern in Pflege und Klinik: was wirklich passiert
Kurz gesagt: Pflege- und Klinikroboter mit Kamera, Mikrofon oder KI verarbeiten regelmäßig Gesundheitsdaten — eine besonders geschützte Kategorie nach Art. 9 DSGVO. Als Rechtsgrundlage kommen regelmäßig zwei Wege in Betracht: die ausdrückliche Einwilligung oder die Gesundheitsvorsorge unter Fachpersonal-Verantwortung; welcher trägt, entscheidet der Einzelfall. „Daten bleiben lokal“ ist meist eine Herstellerangabe, kein geprüfter Fakt — Updates, Telemetrie, Fernwartung, Cloud-Backup und Beta-Programme öffnen eigene Kanäle. Prüfen Sie jede Nutzung im Einzelfall; das hier ist keine Rechtsberatung.
Was Datenschutz bei Robotern in der Pflege konkret meint
Wenn Sie einen Pflegedienst oder ein Heim leiten, ist ein Roboter im Pflegezimmer zuerst einmal ein Datensammler. Kamera, Mikrofon und Sensoren erfassen Gesicht, Stimme und Bewegungsmuster der Bewohner. Sobald sich das einer konkreten Person zuordnen lässt, greift die DSGVO in voller Härte. Datenschutz entscheidet hier darüber, ob so ein Gerät überhaupt laufen darf.
Welche Systeme dabei im Raum stehen, reicht vom Serviceroboter bis zum sozialen Begleiter. Wenn Sie wissen wollen, welche Pflegeroboter es überhaupt gibt, finden Sie dort den Überblick. Für den Datenschutz zählt aber nicht der Typ, sondern was das Gerät erfasst und wohin diese Daten fließen.
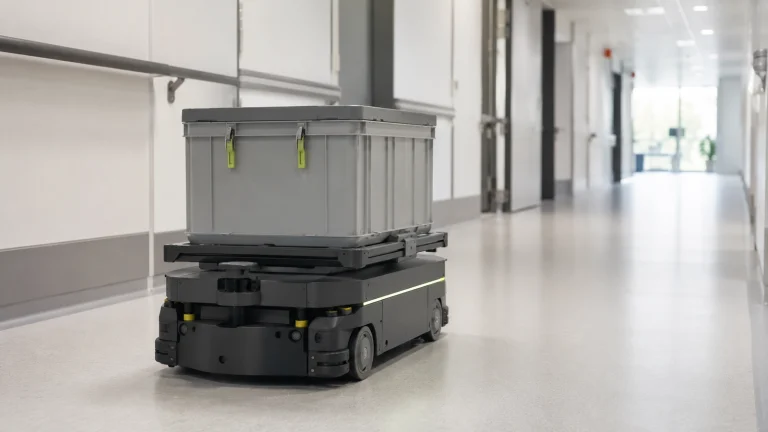
Je näher ein Roboter am Menschen arbeitet, desto heikler werden die Daten. Ein sozialer Begleiter, der Gesichter erkennt und Gespräche führt, sammelt mehr als ein Transportwagen im Flur. Über die Wirkung solcher Geräte lohnt ein Blick auf soziale Roboter und ihre Wirksamkeit. Ob der Roboter hilft, ist eine andere Frage; hier geht es darum, wer alles mitliest.
Warum Gesundheitsdaten besonders geschützt sind: Art. 9 DSGVO
Gesundheitsdaten stehen in der DSGVO in einer eigenen Schutzklasse. Art. 9 Abs. 1 DSGVO zählt sie zu den besonderen Kategorien personenbezogener Daten. Ihre Verarbeitung ist grundsätzlich untersagt, solange keine ausdrückliche Ausnahme greift. Legaldefiniert sind sie in Art. 4 Nr. 15 DSGVO als Daten über den körperlichen oder geistigen Gesundheitszustand.
Ein Pflegeroboter berührt diese Kategorie schneller, als es aussieht. Wer stürzt, wer Schmerzen zeigt, wer nachts unruhig ist — all das sind Gesundheitsinformationen. Erfasst ein Gerät solche Muster und ordnet sie einer Person zu, verarbeitet es besondere Daten. Damit steht die Anlage von Anfang an unter dem strengen Regime des Art. 9.
Der Unterschied zu normalen Daten wirkt sich praktisch aus. Für gewöhnliche personenbezogene Daten reicht oft ein berechtigtes Interesse oder ein Vertrag. Bei Gesundheitsdaten fällt dieser bequeme Weg weg. Sie brauchen eine der engen Ausnahmen des Art. 9 Abs. 2 — sonst bleibt die Verarbeitung schlicht verboten.
Zwei mögliche Rechtsgrundlagen: Einwilligung oder Gesundheitsvorsorge
Für Gesundheitsdaten kommen im Pflegekontext regelmäßig zwei Wege in Betracht. Der erste ist die ausdrückliche Einwilligung nach Art. 9 Abs. 2 lit. a DSGVO. Der zweite ist die Gesundheitsvorsorge oder -versorgung nach Art. 9 Abs. 2 lit. h. Welcher Weg im konkreten Fall trägt, entscheidet der Einzelfall — eine pauschale Zusage gibt es nicht.
Die Einwilligung klingt einfach, ist es aber selten. Sie muss freiwillig, informiert und für den konkreten Zweck bestimmt sein. Im Pflegeheim, wo ein Abhängigkeitsverhältnis besteht, ist die Freiwilligkeit schnell fraglich.
Art. 9 Abs. 2 lit. h greift nur, wenn die Verarbeitung durch Fachpersonal oder unter dessen Verantwortung läuft. Ein Roboter, der Daten eigenständig an einen Hersteller-Server schickt, sprengt diese Voraussetzung womöglich. Für nicht sensible Pflegedaten kann daneben Art. 6 Abs. 1 lit. b greifen, falls der Pflegevertrag die robotischen Dienste ausdrücklich umfasst.
Datenschutz-Folgenabschätzung: bei Kamera- und KI-Robotern der Regelfall
Vor dem Einsatz steht oft eine Datenschutz-Folgenabschätzung, kurz DSFA. Art. 35 DSGVO verlangt sie, wenn eine Verarbeitung voraussichtlich ein hohes Risiko für die Betroffenen bringt. Ausdrücklich genannt sind die umfangreiche Verarbeitung besonderer Kategorien und der Einsatz neuer Technologien. Ein kamera- und KI-gestützter Pflegeroboter trifft beide Punkte auf einmal.
Die Betroffenen sind zudem schutzbedürftige Personen — alte, kranke oder kognitiv eingeschränkte Menschen. Besondere Kategorie, neue Technologie und schutzbedürftige Gruppe zusammen sind genau das Profil, das die Aufsichtsbehörden als hohes Risiko einstufen. In der Praxis ist die DSFA damit eher Regel als Ausnahme.
Regel heißt aber nicht automatisch Pflicht in jedem Fall. Ob genau Ihr Roboter eine DSFA zwingend auslöst, richtet sich nach der Muss-Liste Ihrer Landes-Aufsichtsbehörde. Diese Positivlisten unterscheiden sich zwischen den Bundesländern. Prüfen Sie die Liste Ihrer Behörde, bevor Sie entscheiden — die DSFA ist regelmäßig einschlägig, aber nicht per Gesetz überall garantiert.
„Lokale KI“ entzaubert: lokal verarbeitet heißt nicht, dass nichts das Gerät verlässt
„Die Daten bleiben lokal auf dem Roboter“ ist das beliebteste Verkaufsargument der Branche. Technisch meint es meist nur einen einzigen Datenpfad, nämlich die Live-Auswertung des Kamerabildes auf einem Chip im Gerät. Das kann stimmen — und trotzdem die halbe Wahrheit sein. Denn lokal verarbeitet heißt nicht, dass nichts das Gerät verlässt.
Ein Roboter ist selten ein geschlossener Kasten. Er bekommt Firmware-Updates, meldet Betriebsdaten, wird aus der Ferne gewartet und sichert Konten oder Karten in einer Cloud. Jeder dieser Kanäle ist ein eigener Weg nach außen, unabhängig von der lokalen Bildauswertung. Wie so ein Versprechen konkret klingt, zeigt der ‚lokal‘-Claim am Beispiel Navel — als Herstellerangabe, nicht als geprüfter Beweis.
Deshalb behandeln wir jedes „bleibt lokal“ als Aussage des Herstellers. Ohne unabhängige technische Prüfung der Datenflüsse ist es kein Fakt, sondern ein Marketingsatz. Wer es genau wissen will, fragt nach Datenflussdiagrammen, nicht nach Broschüren-Sätzen.
Die fünf Restkanäle: Update, Telemetrie, Fernwartung, Cloud-Backup, Beta-Programm
Selbst ein ehrlich lokal arbeitender Roboter öffnet fünf typische Zusatzkanäle. Über Firmware-Updates fließen Daten in beide Richtungen, denn das Gerät verbindet sich dafür mit einem Hersteller-Server. Telemetrie schickt Nutzungs- und Fehlerlogs ans Backend, oft als Produktverbesserung deklariert. Beides läuft im Hintergrund, ohne dass ein Bewohner es bemerkt.
Ebenso alltäglich sind die anderen Wege. Fernwartung gibt dem Support zeitweise Zugriff auf das Gerät, im Zweifel inklusive Kamera. Cloud-Backup sichert Karten, App-Daten und Konten außerhalb des Roboters. Und Trainings- oder Beta-Programme sammeln echte Aufnahmen zur Verbesserung der KI — die Zustimmung steckt dann gern kleingedruckt in den AGB.
Jeder dieser Kanäle ist für sich ein eigener Datenschutz-Fall. Er braucht eine Rechtsgrundlage, Transparenz und im Zweifel einen Vertrag mit dem Anbieter. Der Fehler liegt darin, das „lokal“ für die Bildauswertung auf das ganze Gerät zu übertragen. Gehen Sie die fünf Kanäle einzeln durch, sehen Sie, wo Daten wirklich hingehen.
Der Roomba-Fall: was der dokumentierte Präzedenzfall lehrt
iRobot hatte für seine Roomba-Sauger stets betont, Navigationsbilder gingen nicht in die Cloud. Das stimmte sogar — und trotzdem gerieten intime Aufnahmen nach außen. MIT Technology Review machte den Fall am 19. Dezember 2022 öffentlich.
Entwicklungs- und Beta-Geräte der Reihe Roomba J7 sammelten Fotos aus echten Testhaushalten. Diese Aufnahmen gingen an den Datenlabel-Dienstleister Scale AI. Gig-Worker in Venezuela labelten sie und teilten mindestens 15 Bilder in Social-Media-Gruppen — darunter eine Frau auf der Toilette und ein Kind.
Das „lokal“-Versprechen war also nicht gelogen, und der Schaden trat trotzdem ein. Der undichte Kanal war ein Trainings- und Beta-Programm, nicht die Navigation. iRobot kündigte nach der MIT-Anfrage den Vertrag mit Scale AI, viele Beta-Tester fühlten sich über die Einwilligung getäuscht. Mehr zum Gerät zeigt der Roomba-Fall im Consumer-Bereich; für Pflege und Klinik zählt die Lehre, dass der gefährliche Kanal selten der ist, den das Marketing nennt.
Wie Anbieter mit Daten umgehen: die Landkarte (lokal / Cloud / Hybrid)
Über mehrere Systeme hinweg sortiert sich das Feld in drei grobe Muster, lokal, Cloud und Hybrid. Fast alle Angaben zum Datenumgang stammen dabei von den Herstellern selbst. Wo ein unabhängiger Nachweis fehlt, steht das ausdrücklich dabei.
| Anbieter / Produkt | Typ | Datenumgang laut Quelle | Muster | Beleg-Status |
|---|---|---|---|---|
| Navel Robotics (Navel) | Sozial-/Emotionsroboter (Heim/Pflege) | Bild „lokal“ ausgewertet und gelöscht; Dialog laut Modellseite über eine Cloud | Hybrid (nicht rein lokal) | Herstellerangabe · attribuiert |
| 1X NEO | Humanoid, teil-teleoperiert | Autonom plus Fernsteuerung; Operator mit Live-Zugriff, Schutz nur angegeben | Cloud / Teleoperation | Funktion belegt · Schutz attribuiert |
| iRobot Roomba (J7 u. a.) | Saugroboter (Consumer-Präzedenz) | „Navigationsbilder nicht in Cloud“ belegt; Beta-Geräte lieferten Fotos an Scale AI | Lokal-Claim plus realer Zusatzkanal | dokumentierter Vorfall · PRIMÄR |
| Klinik-Logistik-AMR (Aethon TUG, Swisslog, MiR, DENSO) | Transportroboter Klinik | Primär Navigations-/Betriebsdaten; kein biometrischer Bett-Einsatz belegt; Telemetrie/Fernwartung nicht ausschließbar | Lokal plus Telemetrie | Datenblätter selten öffentlich · nicht primär belegt |
| Servier-/Assistenzroboter (Pudu, Keenon, PAL) | Service/Assistenz | Kameras/Sensoren zur Navigation; Cloud- und Flottenmanagement üblich | Hybrid, modellabhängig | modellabhängig · nicht primär belegt |
Je sozialer und näher am Menschen ein Roboter arbeitet, desto sensibler sind die Daten — und desto lauter das „lokal“-Versprechen. Je reiner Logistik, desto weniger Gesundheitsdaten, aber weiterhin Telemetrie und Fernwartung. Außer dem Roomba-Vorfall hat kein Eintrag einen unabhängig geprüften Datenfluss; überall gilt die Herstellerangabe.
Teleoperation: der schärfste Gegenpol zu „bleibt lokal“
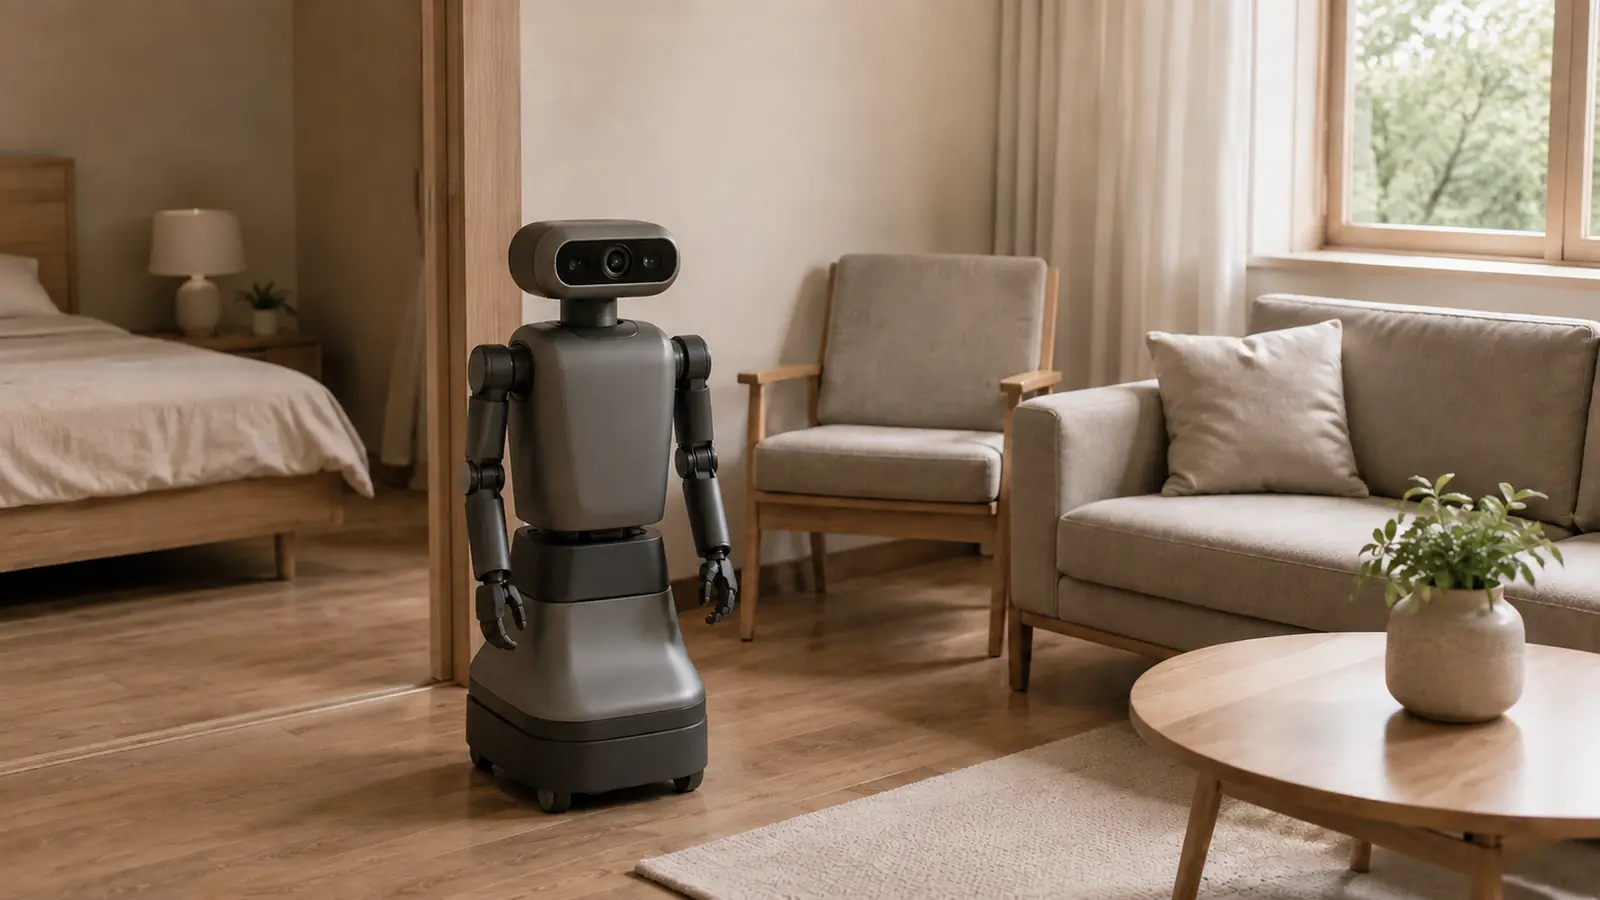
In der Teleoperation fällt „lokal“ endgültig weg. Bei teil-ferngesteuerten Robotern sieht und hört ein Mensch durch Kamera und Mikrofon des Geräts in den echten Raum. Der humanoide Heimroboter 1X NEO (in den USA VORBESTELLUNG, in Deutschland erst um 2027 erwartet) ist das bekannteste Beispiel dafür. Er erledigt manches autonom, für den Rest steuert laut Hersteller ein Operator fern (engadget, 28.10.2025). Welche humanoiden Roboter in Pflege und Klinik überhaupt anstehen, ordnet der Beitrag zu humanoiden Robotern im Gesundheitswesen ein.
Für den Datenschutz kippt damit die ganze Logik. Ein externer Mensch an einem externen Standort bekommt Live-Zugriff auf Bild und Ton aus dem Wohn- oder Pflegeraum. Sitzt dieser Operator außerhalb der EU, steht sofort die Drittland-Frage nach Art. 44 ff. DSGVO im Raum. Der Betreiber muss zudem nach Art. 13 transparent machen, wer wann zusehen kann.
Der Anbieter nennt Schutzmaßnahmen — App-Terminplanung, Verpixeln von Personen, definierbare No-Go-Zonen und Zugriff nur nach Freigabe. Das sind Herstellerangaben, keine geprüfte Wirksamkeit. Die Landesbeauftragte für den Datenschutz in Rheinland-Pfalz behandelt Telepräsenzroboter ausdrücklich und stellt Mustertexte samt Aufzeichnungsverbot bereit. Wer Teleoperation einsetzt, sollte diese Punkte vorher klären, nicht danach.
Biometrie: wann Gesicht und Stimme rechtlich kippen
Kamera und Mikrofon machen aus einem Roboter nicht automatisch ein Biometrie-System. Entscheidend ist der Zweck. Erkennt das Gerät ein Gesicht oder eine Stimme, um eine Person eindeutig zu identifizieren, entstehen biometrische Daten im Sinne des Art. 9 DSGVO. Diese fallen dann unter dasselbe strenge Verbot mit Ausnahmen wie Gesundheitsdaten.
Zwischen Erkennen und Identifizieren liegt aber ein rechtlicher Graben. Ein Roboter, der nur bemerkt, dass überhaupt eine Person im Raum ist, betreibt keine biometrische Identifikation. Erst die eindeutige Zuordnung zu genau diesem Bewohner macht die Daten biometrisch. Wo diese Grenze im Einzelfall verläuft, hängt von der konkreten Funktion ab und gehört geprüft.
AI Act und Emotionserkennung: die Zielperson entscheidet
Neben der DSGVO greift der EU AI Act, die Verordnung 2024/1689. Art. 5 Abs. 1 lit. f verbietet Emotionserkennung am Arbeitsplatz und in Bildungseinrichtungen. Das Verbot gilt seit dem 2. Februar 2025. Es zielt auf Systeme, die aus Gesicht, Stimme oder Körpersignalen auf Gefühle schließen.
Für die Pflege gibt es eine ausdrückliche Ausnahme. Emotionserkennung aus medizinischen oder sicherheitstechnischen Gründen bleibt erlaubt — etwa die Schmerzerkennung bei Patienten, die sich nicht mehr äußern können. Damit entsteht eine feine, aber wichtige Trennlinie. Nicht das Gerät entscheidet über erlaubt oder verboten, sondern die Zielperson.
Erkennt ein Roboter Emotionen eines Bewohners zu Therapiezwecken, kann die Medizin-Ausnahme greifen. Richtet dasselbe System seinen Blick auf die Gefühlslage der Pflegekraft, bliebe es verboten. Ob eine konkrete Funktion unter die Ausnahme fällt, ist Auslegung im Einzelfall — pauschal „erlaubt“ oder „verboten“ ist beides falsch.
Einwilligung bei Demenz: das fragile Fundament
Die Einwilligung ist der wackeligste Baustein im ganzen System. In Teilen der stationären Pflege sind nach Branchenangaben bis zu rund 70 Prozent der Bewohner von Demenz betroffen. Eine Diagnose hebelt den Datenschutz aber nicht aus — das Grundrecht gilt unabhängig von Pflegebedürftigkeit. Das bestätigt auch das staatsnahe Portal Wegweiser Demenz.
Fehlt die Einwilligungsfähigkeit, handeln Betreuer oder Bevollmächtigte stellvertretend. Sie müssen sich dabei am erkennbaren oder mutmaßlichen Willen des Betroffenen orientieren, nicht am eigenen Bequemlichkeitsinteresse. Wie weit ein rechtlicher Betreuer wirksam in Kamera- und Biometrie-Verarbeitung einwilligen darf, ist juristisch umstritten. Hier gehört im Zweifel die Betreuungsstelle oder ein Fachanwalt eingebunden.
Dazu kommt das Grundproblem der Freiwilligkeit. Wer im Heim lebt und auf Pflege angewiesen ist, entscheidet nicht so frei wie ein Kunde im Laden. Eine Einwilligung, die faktisch unter Druck entsteht, trägt rechtlich wenig. Deshalb ist die Einwilligung bei kognitiv eingeschränkten Menschen strukturell fragil, nicht nur im Ausnahmefall.
Mitbestimmung: der Roboter erfasst auch das Personal
Ein Pflegeroboter mit Kamera erfasst nicht nur Bewohner, sondern auch die Pflegekräfte. Damit wird er zu einer technischen Einrichtung, die Verhalten und Leistung der Beschäftigten überwachen kann. Und das ruft das Betriebsverfassungsrecht auf den Plan.
§ 87 Abs. 1 Nr. 6 BetrVG verlangt zwingende Mitbestimmung des Betriebsrats bei Technik, die zur Überwachung bestimmt oder geeignet ist. Schon die bloße Eignung reicht, eine Überwachungsabsicht ist nicht nötig. Ein kamerabestückter Roboter erfüllt dieses Kriterium regelmäßig. Der Betriebsrat ist deshalb vor der Einführung zu beteiligen; bei Streit entscheidet die Einigungsstelle.
Ob die Norm im Einzelfall greift, hängt von der konkreten Technik ab. Kameraausrichtung, gespeicherte Logs und Auswertbarkeit bestimmen, ob der Roboter Beschäftigte wirklich überwachen kann. In öffentlichen Kliniken und Heimen übernehmen die Personalvertretungsgesetze die gleiche Rolle. Die Mitbestimmung ist regelmäßig einschlägig, aber nicht in jeder Konstellation garantiert.
Verantwortlicher oder Auftragsverarbeiter: die Rollenfrage
Wer haftet eigentlich, wenn Daten falsch laufen? Die DSGVO trennt dafür zwei Rollen. Klinik oder Heim sind in der Regel Verantwortliche nach Art. 4 Nr. 7, weil sie über Zweck und Mittel entscheiden. Der Hersteller oder Cloud-Anbieter, der in ihrem Auftrag verarbeitet, ist Auftragsverarbeiter nach Art. 28 — und das verlangt einen Auftragsverarbeitungsvertrag.
Diese saubere Aufteilung kippt, sobald der Hersteller eigene Zwecke verfolgt. Nutzt er die Aufnahmen zum Training seiner KI oder zur Produktverbesserung, wird er selbst mitverantwortlich. Dann reicht ein AV-Vertrag nicht mehr, die Rechtsgrundlage muss neu gedacht werden. Genau hier liegt die Verbindung zu den Trainings- und Beta-Programmen.
Belegen lässt sich die konkrete Rolle nur am einzelnen Produkt. Erst der AV-Vertrag und die Datenschutzhinweise des Anbieters zeigen, wer was mit den Daten tut. Ohne diese Dokumente bleibt die Zuordnung eine Annahme. Fragen Sie sie vor dem Kauf ab, nicht erst bei der ersten Panne.
CRA und Medizinprodukt-Status: kurz eingeordnet
Der Cyber Resilience Act, Verordnung 2024/2847, verlangt Sicherheit „by design und by default“ für vernetzte Produkte. Er ist seit dem 10. Dezember 2024 in Kraft; die Meldepflichten greifen ab dem 11. September 2026, die Hauptpflichten ab dem 11. Dezember 2027. Für einen vernetzten Roboter ist das eine Sicherheits-, keine reine Datenschutzpflicht. Welche Pflichten das BSI-Gesetz einem Krankenhaus daneben auferlegt, ordnet der Beitrag zur Cybersicherheit von Medizingeräten im Krankenhaus ein.
Produkte, die unter die Medizinprodukte-Verordnung MDR 2017/745 fallen, sind vom CRA ausgenommen, um Doppelregulierung zu vermeiden. Diese Ausnahme greift aber nur, wenn der Roboter tatsächlich ein Medizinprodukt ist. Für die meisten Sozial- und Serviceroboter ist ein solcher MDR-Status nicht belegt — das ist Einzelfallprüfung, keine Automatik. Wie CE, MDR und AI Act bei Klinikrobotern zusammenspielen, zeigt der rechtlichen Rahmen für Klinikroboter.
Prüf-Checkliste vor der Einführung
Bevor ein Roboter ins Zimmer rollt, lohnt eine geordnete Prüfung. Klären Sie zuerst, welche Daten das Gerät erfasst und ob darunter Gesundheits- oder biometrische Daten sind. Bestimmen Sie dann die Rechtsgrundlage — Einwilligung oder Gesundheitsvorsorge — und ob eine DSFA nach der Liste Ihrer Aufsichtsbehörde nötig ist. Diese Grundlagen entscheiden, ob der Einsatz überhaupt tragfähig ist.
Gehen Sie danach die fünf Restkanäle durch, verlangen Sie einen AV-Vertrag und fragen Sie den Operator-Standort bei Teleoperation ab. Beteiligen Sie den Betriebs- oder Personalrat früh und binden Sie bei nicht einwilligungsfähigen Bewohnern die Betreuung ein. Wer den größeren Rahmen sucht, findet ihn im Überblick über Roboter im Gesundheitswesen.
Halten Sie fest, welche Angaben vom Hersteller stammen und welche unabhängig geprüft sind. Genau diese Trennung schützt Sie, wenn eine Aufsichtsbehörde nachfragt. Ein „bleibt lokal“ auf einem Flyer ersetzt keinen belegten Datenfluss.
Grenzen und offene Fragen
Dieser Text ordnet ein, er ersetzt keine Rechtsberatung. Vieles hängt am konkreten Gerät, am Bundesland und am Vertrag. Ob eine DSFA zwingend ist, ob ein Betreuer wirksam einwilligt, ob die Mitbestimmung greift — das entscheidet sich im Einzelfall. Für verbindliche Antworten führt der Weg über die Aufsichtsbehörde, den Datenschutzbeauftragten oder einen Fachanwalt.
Auch die Faktenlage hat Lücken. Die „lokal“-Versprechen von Navel und die Schutzmaßnahmen bei der Teleoperation sind Herstellerangaben ohne unabhängigen Nachweis. Für die Klinik-Logistikroboter fehlen öffentliche Datenschutz-Datenblätter fast völlig. Und die gestaffelten Geltungsdaten des AI Act ändern sich — hier lohnt der Blick auf EUR-Lex und die Bundesnetzagentur mit Datum.
„Lokal verarbeitet“ ist ein Anfang, kein Freibrief. Wer Updates, Telemetrie, Fernwartung, Cloud-Backup und Beta-Programme mitdenkt, stellt die richtigen Fragen. Der Rest ist Sorgfalt im Einzelfall — und die Bereitschaft, einem schönen Satz auf der Verpackung nicht sofort zu glauben.
Verarbeitet ein Pflegeroboter Gesundheitsdaten?
Regelmäßig ja. Sobald ein Roboter Stürze, Schmerzen oder Bewegungsmuster erfasst und einer Person zuordnet, entstehen Gesundheitsdaten nach Art. 9 DSGVO. Diese besondere Kategorie darf nur unter engen Ausnahmen verarbeitet werden. Ob das im Einzelfall zutrifft, hängt von der konkreten Funktion ab.
Brauche ich eine Einwilligung?
Häufig ja, aber nicht immer. Für Gesundheitsdaten kommen zwei Wege in Betracht: die ausdrückliche Einwilligung nach Art. 9 II a oder die Gesundheitsvorsorge unter Fachpersonal-Verantwortung nach Art. 9 II h. Welcher trägt, entscheidet der Einzelfall. Eine pauschale Zusage gibt es nicht.
Was gilt, wenn die Person dement ist?
Eine Demenz hebt den Datenschutz nicht auf. Fehlt die Einwilligungsfähigkeit, handeln Betreuer oder Bevollmächtigte stellvertretend, orientiert am mutmaßlichen Willen. Wie weit diese Einwilligung in Kamera- oder Biometrie-Verarbeitung reicht, ist rechtlich umstritten. Im Zweifel gehört die Betreuungsstelle eingebunden.
Stimmt „Daten bleiben lokal“?
Das ist meist eine Herstellerangabe, kein geprüfter Fakt. Selbst wenn die Bildauswertung wirklich auf dem Gerät läuft, öffnen Updates, Telemetrie, Fernwartung, Cloud-Backup und Beta-Programme eigene Kanäle. Ohne unabhängige Prüfung der Datenflüsse bleibt „bleibt lokal“ ein Marketingsatz.
Was ist eine DSFA und wann ist sie Pflicht?
Die Datenschutz-Folgenabschätzung nach Art. 35 DSGVO prüft Risiken vor dem Einsatz. Bei Kamera- und KI-Robotern mit Gesundheitsdaten und schutzbedürftigen Personen ist sie regelmäßig einschlägig. Ob sie zwingend ist, richtet sich nach der Muss-Liste Ihrer Landes-Aufsichtsbehörde. Prüfen Sie diese Liste vor der Entscheidung.
Darf ein Operator per Kamera ins Zimmer sehen?
Nur unter strengen Bedingungen. Bei Teleoperation sieht ein externer Mensch live in den Raum, damit ist die Verarbeitung gerade nicht lokal. Sitzt der Operator außerhalb der EU, greift die Drittland-Frage nach Art. 44 ff., dazu die Transparenzpflicht nach Art. 13. Herstellerseitige Schutzmaßnahmen sind Angaben, kein Wirksamkeitsnachweis.
Ist Emotionserkennung erlaubt?
Es kommt auf die Zielperson an. Der AI Act verbietet Emotionserkennung am Arbeitsplatz seit dem 2. Februar 2025 nach Art. 5 I f. Für medizinische Zwecke am Patienten gibt es eine Ausnahme, etwa die Schmerzerkennung. An Beschäftigten bliebe sie verboten. Die Subsumtion im Einzelfall ist nicht pauschal zu beantworten.
Muss der Betriebsrat zustimmen?
Regelmäßig ist er zu beteiligen. Ein kamerabestückter Roboter kann Beschäftigte überwachen und fällt damit unter § 87 I Nr. 6 BetrVG, der zwingende Mitbestimmung auslöst. Schon die Eignung zur Überwachung reicht. Ob sie im Einzelfall vorliegt, hängt von der konkreten Technik ab; in öffentlichen Häusern gelten die Personalvertretungsgesetze.
Wer ist verantwortlich — Heim oder Hersteller?
In der Regel ist die Klinik oder das Heim Verantwortlicher nach Art. 4 Nr. 7. Der Hersteller oder Cloud-Anbieter ist Auftragsverarbeiter nach Art. 28, was einen AV-Vertrag verlangt. Nutzt der Hersteller die Daten aber für eigene Zwecke wie KI-Training, wird er mitverantwortlich. Die genaue Rolle zeigt erst der Vertrag.
Fällt so ein Roboter unter den Cyber Resilience Act?
Als vernetztes Produkt grundsätzlich ja. Der CRA nach VO 2024/2847 verlangt Sicherheit „by design“; die Meldepflichten gelten ab dem 11. September 2026, die Hauptpflichten ab dem 11. Dezember 2027. Ausgenommen sind Produkte unter der MDR. Ob diese Ausnahme greift, hängt vom Medizinprodukt-Status ab.
Ist der Roboter ein Medizinprodukt?
Meist nicht, aber es kommt auf die Zweckbestimmung an. Nur wenn ein Roboter einen medizinischen Zweck im Sinne der MDR 2017/745 erfüllt, ist er ein Medizinprodukt. Für die meisten Sozial- und Serviceroboter ist das nicht belegt. Das ist eine Einzelfallprüfung, keine Automatik.
Quellen & Stand: EUR-Lex und datenschutz-grundverordnung.eu (Art. 9, 35, 28, 13, 44 ff. DSGVO, VO 2016/679), dr-datenschutz.de und dsb-ratgeber.de (Rechtsgrundlagen Art. 9 II a/h, Einwilligung im Pflegekontext), datenschutz.rlp.de (Telepräsenzroboter, Drittland/Transparenz/Aufzeichnungsverbot, Mustertexte), technologyreview.com (Roomba/iRobot-Scale-AI-Fall, 19.12.2022 und 10.01.2023) sowie petapixel.com und mozillafoundation.org (Vorfall-Details, Bewertung), engadget.com (1X NEO Teleoperation und genannte Schutzmaßnahmen, 28.10.2025), navelrobotics.com und ev-heimstiftung.de (Navel „lokal“-Angaben, ATTRIBUIERT), bundesnetzagentur.de und EUR-Lex 2024/1689 (AI Act Art. 5 I f, Emotionserkennung seit 02.02.2025, Medizin-Ausnahme), EUR-Lex 2024/2847 und reuschlaw.de (CRA-Fristen, MDR-Ausnahme), wegweiser-demenz.de und dl.gi.de (Datenschutz und Demenz, Einwilligung in der Sozialrobotik), anwalt.de und kluge-seminare.de (§ 87 I Nr. 6 BetrVG). Alle Hersteller-Angaben zum Datenumgang sind zugeschrieben und nicht unabhängig geprüft; „bleibt lokal“ und Teleoperations-Schutz nur zitiert. Diese Einordnung ist redaktionell und keine Rechtsberatung — im Einzelfall Aufsichtsbehörde, Datenschutzbeauftragte oder Fachanwalt einbinden. Stand: 13. August 2026.