Drohnen und Luftrobotik · Daten und Cybersicherheit
Drohnen, Datenschutz und Cybersicherheit: DSGVO, CRA und AI Act ohne Panik
Kurz gesagt: Beim Thema Drohnen Datenschutz zählt ein einziger Auslöser: der Personenbezug. Sobald eine Drohne Bild- oder Sensordaten mit Personenbezug erfasst, greift die DSGVO. Verantwortlich ist der Betreiber, nicht das Gerät. Eine Datenschutz-Folgenabschätzung ist nicht bei jedem Flug Pflicht, sondern nur bei voraussichtlich hohem Risiko nach Artikel 35 DSGVO. Der Cyber Resilience Act und der AI Act erfassen Drohnen nicht pauschal, weil luftfahrtzertifizierte Produkte sektoral geregelt sind. Datenschutzrecht und Luftfahrtrecht sind zwei getrennte Ebenen. Dieser Text ist eine redaktionelle Einordnung und keine Rechtsberatung.
Drohnen und Datenschutz: wann die DSGVO greift
Wer als Unternehmen eine Drohne mit Kamera einsetzt, bekommt zum Datenschutz zwei gegensätzliche Auskünfte. Die eine lautet, jeder Drohnenflug sei ein Datenschutzproblem. Die andere meint, für Hobbyflüge gelte ohnehin nichts. Beide sind zu grob, weil die DSGVO gar nicht am Fluggerät ansetzt, sondern an den Daten, die es erfasst.
Die Verordnung (EU) 2016/679 gilt für die Verarbeitung personenbezogener Daten, und eine Drohne verarbeitet solche Daten, sobald ihre Kamera oder ihre Sensoren Personen erfassen. Ab diesem Moment ist der Anwendungsbereich der DSGVO eröffnet — beim gewerblichen Einsatz ausnahmslos, denn die Haushaltsausnahme nach Artikel 2 Absatz 2 Buchstabe c gilt nur für natürliche Personen bei ausschließlich persönlichen oder familiären Tätigkeiten, also ohne Bezug zu einer beruflichen oder wirtschaftlichen Tätigkeit (Erwägungsgrund 18). Auch bei rein privaten Flügen trägt diese Ausnahme nicht weit, denn nach Auffassung der Aufsichtsbehörden endet der persönlich-familiäre Bereich an der Grenze zum Nachbargrundstück und bei Aufnahmen des öffentlichen Raums; der EuGH hat sie schon zur Vorgängerregelung eng ausgelegt (C-212/13, Ryneš, 11.12.2014).
Damit stellt sich zuerst die Frage, ob die Drohne überhaupt personenbezogene Daten erfasst, und erst danach, welche Pflichten das auslöst. Diese Reihenfolge schützt vor Pauschalurteilen, denn ohne Personenbezug greift die DSGVO nicht, mit Personenbezug greift sie in vollem Umfang.
Der Personenbezug ist der Auslöser
Im Kern dreht sich das Datenschutzrecht um den Begriff der personenbezogenen Daten, den Artikel 4 Nummer 1 der DSGVO weit definiert. Gemeint sind alle Informationen, die sich auf eine identifizierte oder identifizierbare Person beziehen. Ein Gesicht auf einer Luftaufnahme kann darunterfallen, ebenso ein Kfz-Kennzeichen oder eine erkennbare Person im Garten.
Deshalb ist der Personenbezug bei Drohnen der eigentliche Auslöser. Eine Aufnahme leerer Felder ohne erkennbare Personen bleibt außerhalb der DSGVO, doch sobald Menschen identifizierbar werden, entstehen Datenschutzpflichten. Die Grenze verläuft am Inhalt der Daten und nicht am Gerät, und das gilt für Fotos und Videos genauso wie für andere Sensordaten mit Personenbezug.
Der Zusatz „identifizierbar“ reicht dabei weit. Eine Person muss nicht namentlich bekannt sein; es reicht, wenn sie mit vertretbarem Aufwand bestimmbar ist. Bei niedrigen Flughöhen genügt deshalb oft schon ein erkennbares Gesicht, und ab dann ist der Anwendungsbereich der DSGVO eröffnet.
Verantwortlich ist der Betreiber
Wer für den Datenschutz haftet, beantwortet die DSGVO klar. Verantwortlich ist nach Artikel 4 Nummer 7, wer über Zwecke und Mittel der Verarbeitung entscheidet, und das ist bei einer Drohne in aller Regel der Betreiber. Es ist dieselbe Person, die sich luftrechtlich als Betreiber registrieren muss.
Der Betreiber bestimmt, wann geflogen und was aufgenommen wird, und er entscheidet über Speicherung, Weitergabe und Löschung der Daten. Damit trägt er die datenschutzrechtliche Verantwortung. Der Hersteller der Drohne ist dafür nicht zuständig, weil er das Produkt liefert und nicht den konkreten Verarbeitungszweck.
Diese Zuordnung hat praktische Folgen. Der Betreiber muss die Rechtsgrundlage prüfen und die Betroffenenrechte erfüllen, und er ist Ansprechpartner für Auskunfts- und Löschanfragen. Bei gewerblichen Flügen kann zusätzlich eine Auftragsverarbeitung entstehen; wer im Auftrag fliegt, klärt die Rollen dann vertraglich nach Artikel 28 DSGVO.
Rechtsgrundlage, Transparenz, Datenminimierung
Greift die DSGVO, folgen daraus feste Grundpflichten. Jede Verarbeitung braucht eine Rechtsgrundlage nach Artikel 6 DSGVO, etwa eine Einwilligung oder ein berechtigtes Interesse. Welche Grundlage trägt, hängt vom konkreten Zweck ab, und ohne tragfähige Rechtsgrundlage ist die Verarbeitung unzulässig.
Dazu kommt der Grundsatz der Transparenz nach Artikel 5 und 13. Betroffene sollen wissen, wer ihre Daten wozu verarbeitet, was bei Drohnenflügen oft schwer umzusetzen ist. Gerade deshalb zählt eine saubere Zweckfestlegung so viel, denn wer plant, kann Informationswege und Hinweise vorbereiten.
Die Datenminimierung nach Artikel 5 Absatz 1 Buchstabe c verlangt, dass nur die Daten erhoben werden, die der Zweck wirklich braucht. Nicht benötigte Aufnahmen von Personen werden vermieden oder unkenntlich gemacht, was Risiko und Aufwand zugleich senkt. Diese Grundsätze sind Betreiberpflichten, kein Einzelfallrat für Ihren konkreten Flug.
Datenschutz-Folgenabschätzung: nicht bei jedem Flug
Hartnäckig hält sich die Annahme, jede Kameradrohne brauche eine Datenschutz-Folgenabschätzung. Das trifft so nicht zu, weil Artikel 35 der DSGVO die DSFA an eine Bedingung knüpft. Sie ist nur nötig, wenn eine Verarbeitung voraussichtlich ein hohes Risiko birgt, und damit gerade kein Standard für jeden Flug.
Ob dieses hohe Risiko vorliegt, ist eine Einzelfallprüfung nach Art, Umfang, Umständen und Zwecken der Verarbeitung. Eine systematische Überwachung öffentlich zugänglicher Bereiche kann die Schwelle erreichen, während ein kurzer Flug ohne systematische Personenerfassung sie eher nicht erreicht. Eine pauschale Ja-oder-Nein-Antwort gibt es hier nicht.
Die DSFA ist als Werkzeug für Fälle mit erhöhtem Risiko gedacht und keine Formalie, die man vorsorglich für alles ausfüllt. Wer die Voraussetzungen von Artikel 35 prüft, findet die Antwort im konkreten Vorhaben. Aufsichtsbehörden führen dazu Listen mit typischen risikoträchtigen Verarbeitungen.
Cyber Resilience Act und die Luftfahrt-Ausnahme
Seit 2024 gibt es mit dem Cyber Resilience Act einen eigenen Rahmen für Produktsicherheit. Die Verordnung (EU) 2024/2847 stellt Anforderungen an Produkte mit digitalen Elementen, und daraus lässt sich aber nicht schließen, dass jede Drohne darunterfällt. So pauschal stimmt das nicht, denn der CRA kennt eine Ausnahme für den Luftfahrtsektor.
Die Verordnung nimmt Produkte aus, die bereits nach sektoralem Luftfahrtrecht zertifiziert sind. Bezugspunkt ist die Verordnung (EU) 2018/1139, die EASA-Grundverordnung. Nach Artikel 2 Absatz 3 des Cyber Resilience Act gilt die Verordnung nicht für Produkte mit digitalen Elementen, die nach der Verordnung (EU) 2018/1139 zertifiziert wurden. Fällt eine Drohne in diesen zertifizierten Bereich, greift der CRA für sie also nicht. Die Ausnahme gilt damit nicht pauschal für jede Drohne, sondern nur für entsprechend luftfahrtrechtlich zertifizierte Produkte.
Diese Abgrenzung ist kein Freibrief, sondern vermeidet lediglich Doppelregulierung. Cybersicherheit bleibt ein Thema, nur über den jeweils passenden Rahmen. Für luftfahrtzertifizierte UAS ist das der Luftfahrtrahmen und nicht der CRA, während der CRA für andere digitale Produkte sehr wohl gelten kann.
AI Act: KI-Drohnen sind nicht pauschal Hochrisiko
Ähnlich viel Unsicherheit erzeugt der AI Act. Die Verordnung (EU) 2024/1689 regelt Systeme der künstlichen Intelligenz, und eine verbreitete Sorge lautet, jede KI-Drohne sei automatisch Hochrisiko-KI. Das ist so nicht belegt, weil die Einordnung als Hochrisiko festen Kriterien folgt und nicht dem Etikett „KI“.
Für Produkte mit sektoraler Harmonisierung gilt ein eigener Weg. Der AI Act verweist über seinen Anhang I auf sektorale Rechtsakte, darunter die Luftfahrtgesetzgebung nach Verordnung (EU) 2018/1139. Luftfahrt-Produkte laufen deshalb über diese sektorale Liste statt über einen pauschalen Hochrisiko-Stempel, und die konkrete Einordnung bleibt funktions- und einzelfallabhängig.
Eine Drohne mit KI-Funktionen ist also nicht per se Hochrisiko-KI nach dem AI Act. Es kommt auf Funktion, Zweck und die sektorale Zuordnung an, weshalb ein pauschales Urteil schnell danebenliegt und nur eine Prüfung des konkreten Systems weiterhilft.
Getrennt davon gelten seit dem 2. August 2026 die Transparenzpflichten aus Artikel 50 der VO (EU) 2024/1689. Sie treffen KI-Systeme, die mit Menschen interagieren, synthetische Inhalte erzeugen, Emotionen erkennen oder biometrisch kategorisieren. Eine allgemeine Kennzeichnungspflicht für Drohnen folgt daraus nicht. Trägt Ihre Drohne Emotionserkennung oder biometrische Kategorisierung, greift Artikel 50 Absatz 3. Was das im Detail bedeutet, ordnet unser Beitrag zur Kennzeichnungspflicht des AI Act ein.
Datenschutz und Luftfahrtrecht sauber trennen
Ein Großteil der Verwirrung entsteht, weil zwei getrennte Rechtsgebiete vermischt werden. Der Betrieb einer Drohne folgt dem Luftfahrtrecht, maßgeblich den Verordnungen (EU) 2019/947 und (EU) 2018/1139. Diese Regeln bestimmen, wo, wie hoch und in welcher Kategorie Sie fliegen dürfen.
Der Datenschutz ist davon unabhängig und richtet sich allein nach der DSGVO und den Daten. Eine luftrechtlich erlaubte Aufnahme kann datenschutzrechtlich trotzdem unzulässig sein, und umgekehrt löst nicht jeder Flug automatisch Datenschutzpflichten aus. Beide Ebenen müssen Sie deshalb getrennt prüfen.
Dazu kommt die Abgrenzung zur Maschinen- und Produktregulierung. Drohnen sind Luftfahrtprodukte und folgen primär dem Luftfahrtrahmen, weshalb sie nicht pauschal unter die allgemeine Maschinenverordnung fallen wie viele Bodenroboter. Wie diese Rahmen für Roboter allgemein zusammenspielen, ordnet unser Überblick zur EU-Maschinenverordnung für Roboter ein. Für luftfahrtzertifizierte UAS greift jedoch der Luftfahrtrahmen und nicht die Maschinen-VO.
Die drei Regelwerke im Überblick
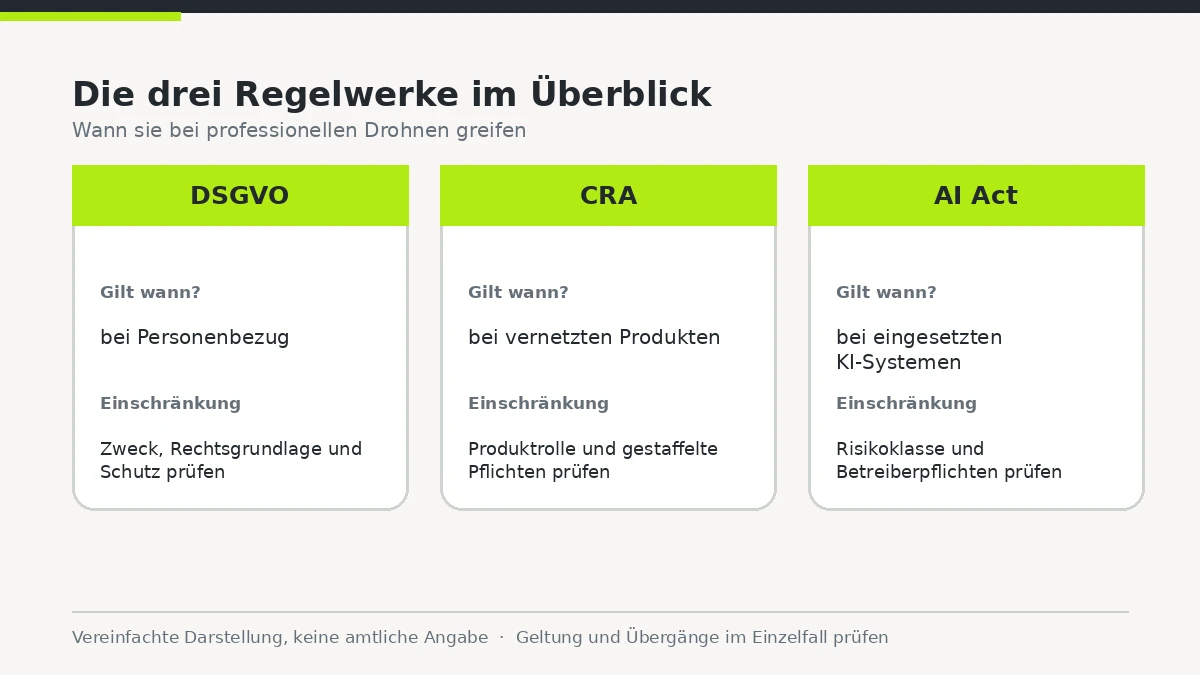
Die drei Rahmen lassen sich grob nebeneinanderlegen, mit je einer Kernpflicht und einer Einschränkung pro Regelwerk. Das ersetzt keine Einzelfallprüfung, zeigt aber die Grundlinien und macht sichtbar, warum Pauschalurteile hier selten stimmen.
| Regelwerk | Gilt wann | Kernpflicht | Einschränkung |
|---|---|---|---|
| DSGVO (VO (EU) 2016/679) | Sobald Bild-/Sensordaten mit Personenbezug erfasst werden | Rechtsgrundlage, Transparenz, Datenminimierung; Betreiber ist verantwortlich | DSFA nur bei voraussichtlich hohem Risiko nach Art. 35 — Einzelfallprüfung, keine Pauschale |
| Cyber Resilience Act (VO (EU) 2024/2847) | Für Produkte mit digitalen Elementen | Cybersicherheitsanforderungen an das Produkt | Luftfahrt-Ausnahme nach Art. 2 Abs. 3 für nach VO (EU) 2018/1139 zertifizierte Produkte — nicht jede Drohne fällt darunter |
| AI Act (VO (EU) 2024/1689) | Für KI-Systeme | Risikobasierte Anforderungen je nach Einstufung | Keine pauschale Hochrisiko-Einstufung; Luftfahrt-Produkte über Anhang I / VO (EU) 2018/1139, funktions- und einzelfallabhängig |
Cybersicherheit im Drohnenbetrieb
Mit dem richtigen Regelwerk ist Cybersicherheit noch nicht erledigt, denn sie entscheidet sich im Betrieb. Drohnen sind vernetzte Systeme mit Funkverbindung, Firmware und oft einer App, und jede dieser Schnittstellen kann angegriffen werden. Der Betreiber trägt hier eine praktische Sorgfaltsverantwortung. Dass dieselbe Risikoschicht der Vernetzung neben Drohnen auch Fahrzeuge und Medizingeräte betrifft, zeigt die Analyse zu vernetzten Autos als Sicherheitsrisiko.
Typische Themen sind Firmware-Updates, sichere Kopplung und der Schutz gespeicherter Aufnahmen. Wer personenbezogene Daten erhebt, muss sie nach Artikel 32 DSGVO angemessen schützen, also mit technischen und organisatorischen Maßnahmen wie Zugriffsschutz, sicherer Übertragung und geordneter Löschung. Diese Pflichten bestehen unabhängig davon, ob der CRA für das Produkt gilt.
Eine absolute Sicherheit oder ein „100 Prozent sicher“ gibt es dabei nicht. Es geht um angemessene Maßnahmen nach Stand der Technik, und was angemessen ist, hängt vom Risiko der Verarbeitung ab. Aktuelle Entwicklungen zu Robotik und Drohnen ordnen wir laufend in den fluxlane Roboter-News ein.
Was dieser Überblick nicht leistet
Dieser Text zieht die Linien, ersetzt aber keine Prüfung. Er erklärt, wann die DSGVO greift und wer verantwortlich ist, sagt aber nicht, ob Ihr konkreter Flug die Vorgaben der DSGVO erfüllt. Das hängt von Ort, Zweck, Daten und Umfeld ab und bleibt immer eine Einzelfallbewertung.
Die AI-Act-Einordnung einzelner Systeme bleibt funktionsabhängig. Wo Belege fehlen, behaupten wir keine feste Regel, sondern nennen die Prüfschritte.
Kein Hersteller kann pauschal versprechen, dass Drohnenflüge die DSGVO erfüllen. Ebenso wenig gilt „jede Drohne ist ein Datenschutzverstoß“. Beides trifft die Sache nicht, weil Datenschutz bei Drohnen eine Frage von Personenbezug, Zweck und Betreiberpflichten ist.
Fazit
Der Umgang mit Drohnen Datenschutz wird einfacher, wenn Sie die Ebenen trennen. Die DSGVO greift, sobald Bild- oder Sensordaten einen Personenbezug haben, und verantwortlich ist der Betreiber über Rechtsgrundlage, Transparenz und Datenminimierung. Eine DSFA ist nur bei voraussichtlich hohem Risiko nach Artikel 35 Pflicht.
Beim CRA und beim AI Act gilt dasselbe Prinzip. Luftfahrtzertifizierte Produkte laufen über den sektoralen Rahmen der Verordnung (EU) 2018/1139, weshalb nicht jede Drohne unter den CRA fällt und KI-Drohnen nicht automatisch Hochrisiko sind. Cybersicherheit bleibt trotzdem eine praktische Betreiberpflicht, und Datenschutz- wie Luftfahrtrecht gehören dabei sauber auseinandergehalten.
Dieser Beitrag ist eine redaktionelle Einordnung und keine Rechtsberatung. Er nennt die belegten Rahmen und ihre Grenzen, ersetzt aber keine Einzelfallprüfung. Belegt sind vor allem der DSGVO-Anwendungsbereich, die Bedingung der DSFA nach Artikel 35 sowie die sektoralen Bezüge von CRA und AI Act. Im Zweifel sollten Sie fachkundige Datenschutz- und Rechtsberatung einholen. Wie KI-Funktionen in Maschinen und Drohnen wirklich arbeiten, ordnet unser Überblick zu Physical AI ein.
Gilt die DSGVO für jeden Drohnenflug?
Nein. Die DSGVO greift erst, wenn die Drohne Bild- oder Sensordaten mit Personenbezug erfasst. Ohne identifizierbare Personen ist der Anwendungsbereich nicht eröffnet. Maßgeblich ist der Inhalt der Daten, nicht das Gerät. Bei gewerblichen Flügen greift die Haushaltsausnahme nach Artikel 2 Absatz 2 Buchstabe c DSGVO nie, weil sie eine Tätigkeit ohne beruflichen oder wirtschaftlichen Bezug voraussetzt; bei privaten Flügen endet sie nach Auffassung der Aufsichtsbehörden dort, wo der öffentliche Raum oder ein Nachbargrundstück erfasst wird.
Wer ist beim Drohnen-Datenschutz verantwortlich?
Verantwortlich ist, wer über Zwecke und Mittel der Verarbeitung entscheidet. Das ist nach Artikel 4 Nummer 7 der DSGVO in der Regel der Betreiber. Er entscheidet über Aufnahme, Speicherung und Löschung. Der Hersteller der Drohne ist dafür nicht zuständig.
Brauche ich für jeden Flug eine Datenschutz-Folgenabschätzung?
Nein. Eine DSFA ist nach Artikel 35 DSGVO nur bei voraussichtlich hohem Risiko nötig. Das ist eine Einzelfallprüfung nach Art, Umfang und Zweck der Verarbeitung. Ein kurzer Flug ohne systematische Personenerfassung erreicht die Schwelle oft nicht. Eine Pauschalpflicht gibt es nicht.
Was ist beim Drohnen-Datenschutz personenbezogen?
Personenbezogen sind nach Artikel 4 Nummer 1 DSGVO alle Informationen zu einer identifizierbaren Person. Dazu zählen erkennbare Gesichter, aber auch Kfz-Kennzeichen. Eine Person muss nicht namentlich bekannt sein. Es reicht, wenn sie mit vertretbarem Aufwand bestimmbar ist.
Fällt meine Drohne unter den Cyber Resilience Act?
Nicht zwingend. Der CRA (VO (EU) 2024/2847) nimmt Produkte aus, die nach dem Luftfahrtrahmen der VO (EU) 2018/1139 zertifiziert sind. Für diese greift die Luftfahrt-Ausnahme nach Artikel 2 Absatz 3. Damit fällt nicht jede Drohne unter den CRA. Die Ausnahme gilt damit nicht pauschal für jede Drohne, sondern nur für entsprechend luftfahrtrechtlich zertifizierte Produkte.
Ist eine KI-Drohne automatisch Hochrisiko-KI?
Nein. Der AI Act (VO (EU) 2024/1689) stuft KI nicht pauschal nach dem Etikett ein. Luftfahrt-Produkte laufen über Anhang I und die sektorale Liste der VO (EU) 2018/1139. Die Einordnung bleibt funktions- und einzelfallabhängig. Ein pauschaler Hochrisiko-Stempel entsteht nicht.
Sind Datenschutz und Drohnenbetrieb dasselbe Rechtsgebiet?
Nein. Der Betrieb folgt dem Luftfahrtrecht der VO (EU) 2019/947 und 2018/1139. Der Datenschutz richtet sich allein nach der DSGVO. Eine luftrechtlich erlaubte Aufnahme kann datenschutzrechtlich trotzdem unzulässig sein. Beide Ebenen müssen Sie getrennt prüfen.
Welche DSGVO-Pflichten treffen den Betreiber?
Der Betreiber braucht eine Rechtsgrundlage nach Artikel 6 DSGVO. Er muss transparent informieren und die Datenminimierung nach Artikel 5 beachten. Bei personenbezogenen Daten kommen Schutzmaßnahmen nach Artikel 32 hinzu. Diese Grundsätze sind allgemeine Betreiberpflichten, kein Einzelfallrat.
Kann eine Drohne pauschal datenschutzkonform sein?
Nein. Ein pauschales „datenschutzkonform“ gibt es nicht. Ob eine Verarbeitung zulässig ist, hängt von Ort, Zweck, Daten und Umfeld ab. Das ist immer eine Einzelfallbewertung. Ebenso falsch wäre, jeden Flug pauschal als Verstoß zu werten.
Ersetzt dieser Überblick eine Rechtsberatung?
Nein. Dieser Text ist eine redaktionelle Einordnung und keine Rechtsberatung. Er nennt die belegten Rahmen und ihre Grenzen. Ob Ihr konkreter Fall zulässig ist, hängt vom Einzelfall ab. Im Zweifel sollten Sie fachkundige Datenschutz- und Rechtsberatung einholen.
Quellen & Stand: DSGVO (VO (EU) 2016/679, u. a. Art. 4 Nr. 1 personenbezogene Daten, Art. 4 Nr. 7 Verantwortlicher, Art. 5/6 Grundsätze und Rechtsgrundlage, Art. 13 Information, Art. 28 Auftragsverarbeitung, Art. 32 Sicherheit, Art. 35 DSFA); Cyber Resilience Act (VO (EU) 2024/2847, Art. 2 Abs. 3 — Luftfahrt-Ausnahme für nach VO (EU) 2018/1139 zertifizierte Produkte); AI Act (VO (EU) 2024/1689, sektoraler Weg über Anhang I und VO (EU) 2018/1139); Luftfahrtrahmen VO (EU) 2019/947 und 2018/1139. Belegt sind vor allem der DSGVO-Anwendungsbereich bei Personenbezug, die DSFA-Bedingung nach Art. 35 sowie die sektoralen Bezüge von CRA und AI Act. Die AI-Act-Einordnung bleibt eine Einzelfallfrage. Dieser Überblick ist eine redaktionelle Einordnung und ersetzt keine Rechtsberatung. Stand: 5. August 2026.