Physical AI & Robotik-KI · Rechtsanalyse
Wer seine Grenze durchsetzbar macht, macht sich angreifbar
Kurz gesagt — Am 27. August 2026 hat ein US-Bundesbezirksgericht in Kalifornien auf 59 Seiten entschieden, dass die Sperre gegen den KI-Anbieter Anthropic rechtswidrig war. Behörden quer durch die Bundesverwaltung hatten eine Präsidialdirektive umgesetzt, die meisten binnen Stunden; gegenüber neun Stellen sprach das Gericht dem Unternehmen die Ansprüche zu und nannte die weitreichenden Maßnahmen rechtswidrig und grundlos (illegal and baseless). Die Entscheidung ist erstinstanzlich und angreifbar.
Für Hersteller ausgelieferter Systeme steht die interessantere Angabe im Tatsachenteil: Die Nutzungsgrenze des Anbieters war nach unbestrittener Darstellung des Unternehmens rein vertraglich und technisch nicht erzwingbar. Tragend für die Entscheidung war das nicht. Dass es die unterstellte Zugriffsmöglichkeit nicht gab, blieb im Verfahren aber unbestritten — und die Risikobewertung, auf die sich die Regierung wesentlich gestützt hatte, trug damit nicht mehr. Betroffen ist dabei weniger der Anbieter selbst als der Dritte: wer fremde Technik im eigenen Produkt hat.
Neun Behörden, ein Anbieter, zwei rote Linien im Vertrag
US-Nachrichtendienste und Verteidigungsbehörden nutzen Modelle des Anbieters nach den Feststellungen des Beschlusses seit 2024; seit März 2025 ist im Verteidigungsressort eine eigene, für Sicherheitsnutzer bestimmte Variante über Partnerplattformen im Einsatz. Das ist der Hintergrund, vor dem die spätere Einstufung als Lieferkettenrisiko zu lesen ist.
Der Streit begann als Vertragsverhandlung. Anthropic hatte im Juli 2025 den Zuschlag für ein auf zwei Jahre angelegtes Abkommen mit einem Volumen von bis zu 200 Millionen US-Dollar erhalten, um KI-Fähigkeiten im US-Verteidigungsressort einzubinden. Die für die Ministeriumsplattformen geltende Nutzungsrichtlinie erlaubte im Stand Januar 2026 ausdrücklich viel: Auswertung von Auslandsaufklärung, offensive Cyberoperationen, bestimmte Formen der Informationsgewinnung. Verboten blieben zwei Dinge — Massenüberwachung von US-Bürgern und, in der Wiedergabe des Beschlusses, lethal autonomous warfare, tödliche autonome Kriegsführung.
Das Ministerium verlangte eine Klausel, die die Nutzung for all lawful uses erlaubt hätte, also für jede rechtmäßige Verwendung. Anthropic sagte zu, die meisten Beschränkungen zu streichen, und hielt an diesen beiden fest. Was folgte, war keine Vertragskündigung, sondern eine Einstufung als Lieferkettenrisiko und eine Direktive, nach der kein Auftragnehmer, Lieferant oder Partner des US-Militärs noch Geschäfte mit dem Unternehmen machen durfte.
Der Fall reicht über ein Ministerium hinaus. Es ging nicht um ein Ministerium: Der Rechtsfolgenbeschluss hebt die Umsetzungsakte von neun Stellen auf — neben dem Verteidigungsressort auch Finanzministerium, Außenministerium, Wohnungsbauaufsicht, Beschaffungsamt, Personalamt, Atomaufsicht, Heimatschutz und Energieministerium. Gegen fünf weitere wies das Gericht sie ab. Ein Anspruch scheiterte ganz: die Rüge der Gewaltenteilung. Und die Aufhebung ist nicht vorbehaltlos — Handlungen der Wohnungsbauaufsicht als Zwangsverwalterin erfasst sie ausdrücklich nicht.
Das Gericht hat also nicht rundum zugunsten des Anbieters entschieden. Und einen Satz stellt es voran, bevor es die Maßnahmen verwirft: Das Ministerium sei unstreitig frei, den KI-Anbieter seiner Wahl auszusuchen. Der Rechtsfolgenbeschluss wiederholt das und fügt den Vorbehalt hinzu, auf den es ankommt — der Wechsel muss mit geltenden Vorschriften, Gesetzen und Verfassungsbestimmungen vereinbar sein.
Die Grenze stand im Vertrag und nirgends sonst
Frei in der Anbieterwahl — was der Anbieter seinerseits noch in der Hand hat, beantwortet der Beschluss an anderer Stelle. Im unstreitigen Sachverhalt steht ein Satz, den man zweimal lesen sollte. Gestützt auf eine im Verfahren vorgelegte Erklärung des Unternehmens hält das Gericht fest: Die für das Ministerium geltende Nutzungsrichtlinie sei eine rein vertragliche Grenze; das Unternehmen könne sie technisch nicht durchsetzen und habe keinen direkten Einblick in die Nutzung des Modells.
Das ist kein Entscheidungsgrund. Es ist Sachverhalt, den keine Seite bestritten hat. Tragend sind andere Gründe: Vergeltung für geschützte Äußerungen, fehlendes Verfahren vor dem Eingriff, ein Gesetz, dessen Voraussetzungen nicht vorlagen. Aber für jeden, der Technik ausliefert, ist dieser Nebensatz die eigentliche Nachricht — er beschreibt eine Lage, die im Maschinenbau seit jeher gilt und in der Software gerade erst ankommt.
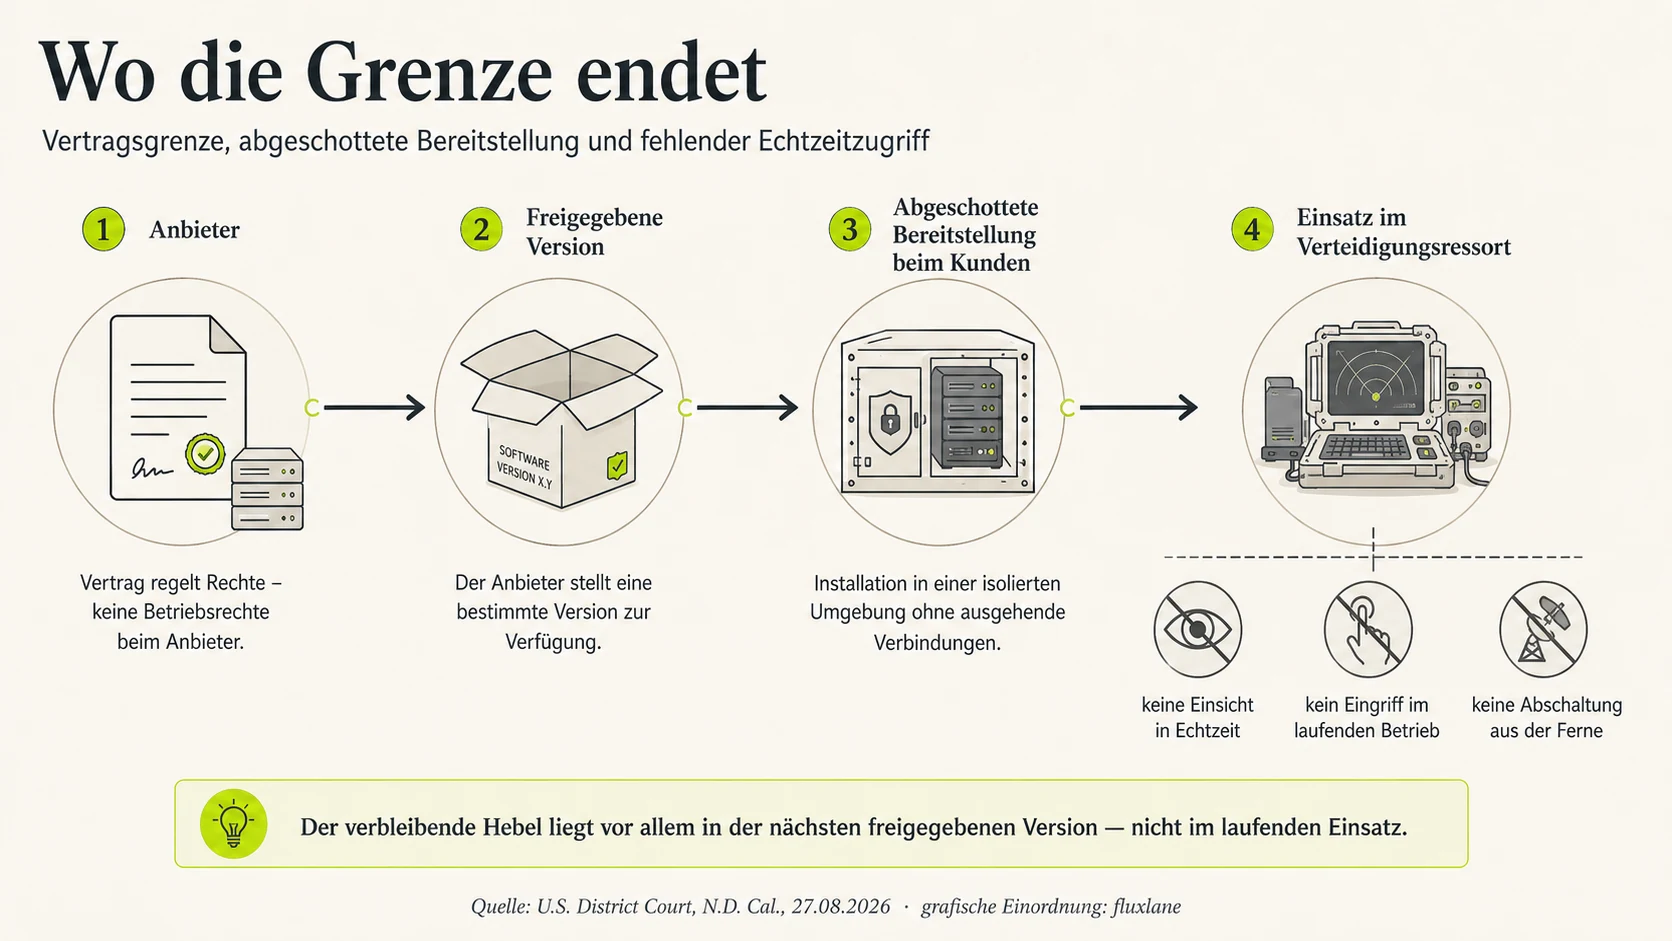
Denn was hier für ein Sprachmodell im abgeschotteten Netz beschrieben ist, gilt für ein ausgeliefertes Gerät in verschärfter Form. Der Anbieter kann sagen, wofür sein Produkt nicht gedacht ist. Er kann den Abschluss eines neuen Vertrags verweigern. Er kann öffentlich begründen, warum. Was er nicht kann: in Echtzeit sehen, was damit geschieht, eine einzelne Anfrage blockieren oder einen laufenden Einsatz stoppen.
Dass eine Leitplanke im Modell eher Filter als Mauer ist, haben wir in unserer Einordnung zur Sicherheitsordnung für KI-Agenten beschrieben. Hier geht es um die andere Hälfte — was ein Verbot wert ist, wenn keine Mauer dahintersteht.
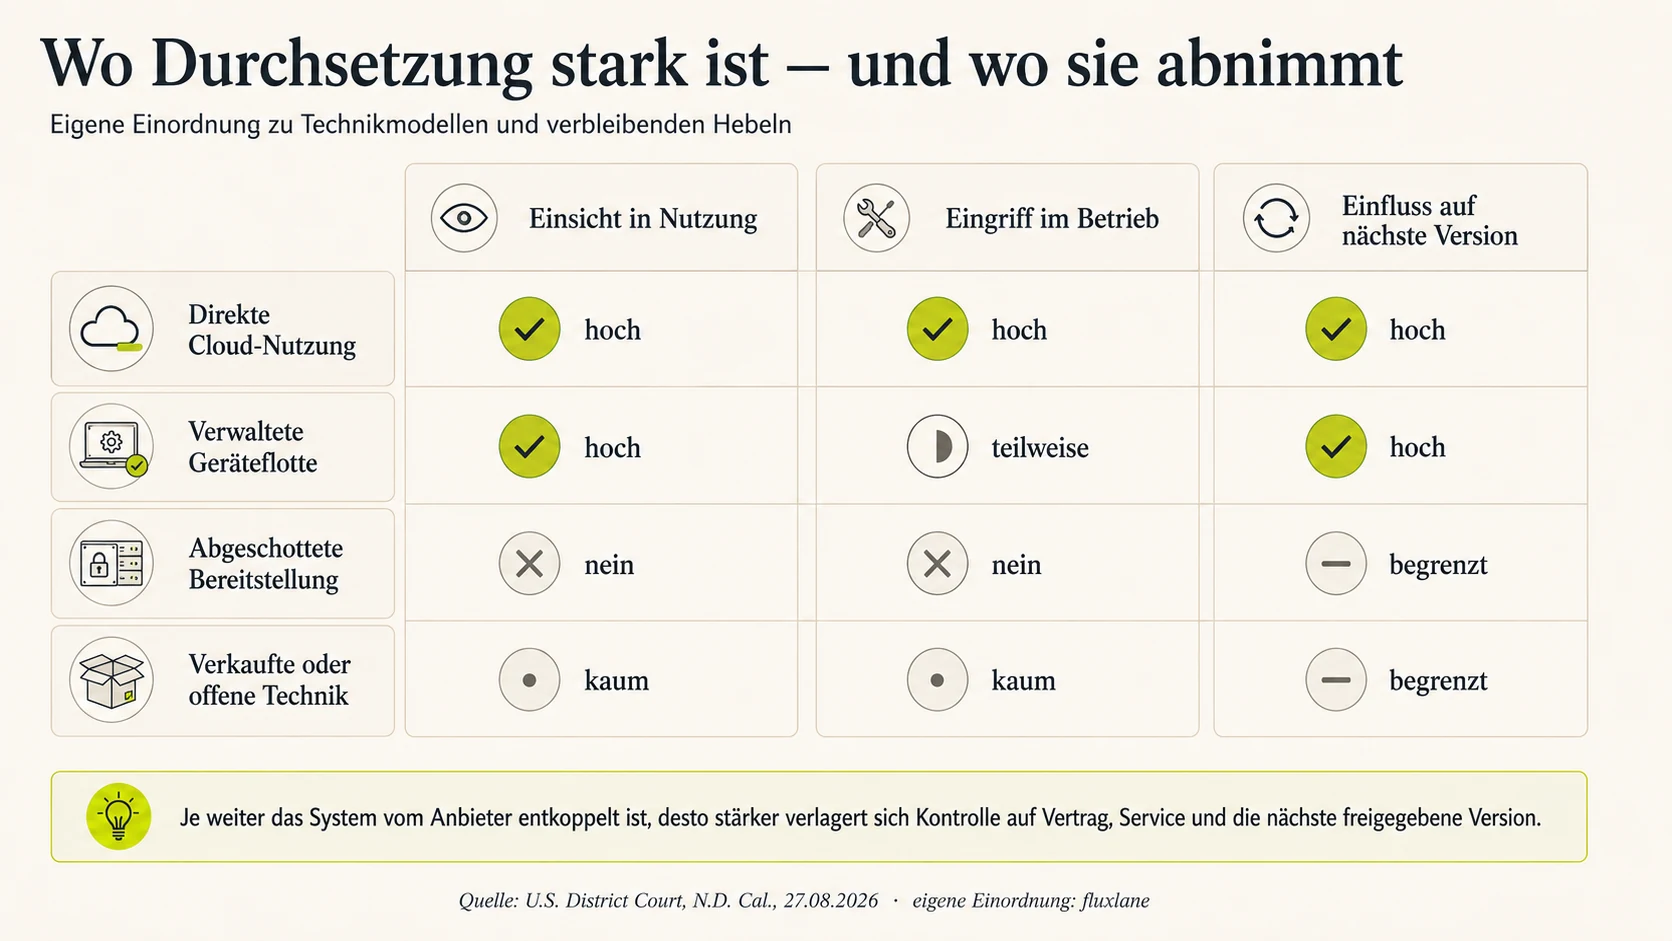
Diese Einteilung ist unsere, keine Branchensystematik. Belegt ist im Beschluss allein die Zeile zur abgeschotteten Bereitstellung; die drei übrigen sind Übertragung dieser Redaktion und stehen dort nicht.
| Auslieferungsform | Was der Anbieter danach noch kann | Woran die Grenze hängt |
|---|---|---|
| Cloud-Zugang | Konto sperren, Modell tauschen, Zugang entziehen | Vertrag und Zugangshoheit fallen fast zusammen |
| Abgeschottete Bereitstellung | keine Einsicht, kein Eingriff; nur die nächste Version | allein der Vertrag |
| Verkauftes Gerät | Ersatzteile, Service, Softwarepflege — sofern vereinbart | Vertrag plus Geschäftsbeziehung |
| Offen veröffentlichter Code | praktisch nichts | nur die Lizenz — und ihre Wirkung hängt daran, ob der Rechteinhaber sie verfolgt |
Warum der fehlende Zugriff den Vorwurf zu Fall brachte
Die Regierung hatte ihre Risikobewertung wesentlich darauf gestützt, das Unternehmen könne nach der Bereitstellung über einen versteckten Zugang eingreifen, das Modell verändern oder den Betrieb stören. Im Verfahren wurde unstreitig, dass es einen solchen Zugang nicht gab. Das Gericht formuliert scharf: Die Beklagten behaupteten nicht, es gebe Belege dafür, dass das Unternehmen ausgelieferte Modelle im laufenden Einsatz stören oder sonst beeinflussen könne — und räumten damit ein, dass dieses Risiko völlig unbegründet war.
Der Satz, der daraus für Hersteller folgt, steht auf Seite 46 des Beschlusses. Sinngemäß: Viele Anbieter von Verteidigungs-IT könnten versuchen, über eine Aktualisierung unerwünschte Funktionen unbemerkt einzubringen, wenn sie es wollten. Das Einzige, was dieses Unternehmen von ihnen unterscheide, sei, dass es Fragen gestellt und die Gründe für seine Weigerung, die Vertragsbedingungen des Ministeriums zu akzeptieren, öffentlich dargelegt habe.
Aus Sicht dieser Redaktion dreht sich damit die übliche Lesart um: Die fehlende technische Kontrolle war hier kein Mangel. Sie ist der Grund, aus dem die Beklagten dem Sabotagerisiko nichts mehr entgegensetzten. Wer umgekehrt Fernzugriff, Telemetrie und Update-Hoheit einbaut, um seine vertragliche Grenze endlich durchsetzbar zu machen, rüstet sich mit genau der Fähigkeit aus, die dem Anbieter hier fälschlich unterstellt wurde. Dieser Beschluss entscheidet darüber nichts. Es ist zuerst eine Konstruktionsentscheidung, die die Angriffsfläche technisch wie politisch vergrößert — und die eigene regulatorische Anknüpfungspunkte nach sich zieht, etwa bei Telemetriedaten und bei Pflichten rund um Aktualisierungen vernetzter Produkte.
Wer entscheidet über das Update?
Der Beschluss beschreibt an mehreren Stellen einen Mechanismus, der sich auf eine Geräteflotte übertragen lässt — mit einem Unterschied: Firmware lässt sich nachladen, ein Modell nach der Darstellung des Unternehmens nicht; es muss ersetzt werden. Das ausgelieferte Modell ist nach der im Verfahren unbestritten gebliebenen Darstellung des Unternehmens statisch. Es verändert sich nicht von selbst, und der Anbieter kommt nicht mehr heran. Der einzige verbleibende Hebel ist die nächste Version — und über deren Annahme und Zeitpunkt entscheidet der Kunde nach eigener Prüfung. Dass das Ministerium selbst bestimmt, wann künftige Modelle zum Einsatz kommen, hat es im Verfahren nicht bestritten. Das Gericht schließt daraus, dass Sorgen über künftige Modelle keine Eile begründeten, die ein Verfahren vor dem Eingriff entbehrlich gemacht hätte.
Daraus wird eine einzige Frage, die Vertrag und Bauweise gleichzeitig sortiert: Wer entscheidet, wann eine neue Firmware- oder Modellversion auf das ausgelieferte Gerät geht — und wer prüft vor der Abnahme?
Liegt die Entscheidung über Zeitpunkt und Abnahme beim Kunden, fehlt dem Hersteller der Hebel, seine vertragliche Grenze durchzusetzen — und im entschiedenen Fall war es genau diese Lage, die dem Anbieter das unterstellte Risiko nicht zurechenbar machte. Liegt sie bei ihm, hat er den Hebel und damit auch den Zugang, der hier zum Vorwurf wurde. Beseitigt ist damit nichts: Konstruktions-, Instruktions- und Produktpflichten hängen nicht am Fernzugriff. Wo ein Unternehmen steht, entscheidet sich in Abnahmeklauseln und Wartungsvereinbarungen, nicht in der Nutzungsrichtlinie.
Der Dritte im Stack
Die meisten Leser dieses Beitrags sind in diesem Fall nicht der Anbieter, dessen Grenze verhandelt wird. Sie sind der Dritte — derjenige, in dessen Produkt fremde Technik steckt, wenn deren Anbieter politisch abgeräumt wird. Und die Direktive band nach ihrem Wortlaut jeden Auftragnehmer, Lieferanten oder Partner, der Geschäfte mit dem US-Militär macht; eine geografische Einschränkung enthielt der zitierte Satz nicht.
Was dabei wirkte, waren nicht Normen. Nach den im Verfahren vorgelegten Belegen waren es Kanzleien, die Mandantenwarnungen verschickten und Ministeriumsauftragnehmern nahelegten, ihre Beziehung zu dem Anbieter zu überprüfen. Ein Vertragspartner, der für einen Behördenauftrag auf ein Konkurrenzmodell wechselte. Mehr als hundert Unternehmenskunden, die sich nach der im Verfahren vorgelegten Darstellung des Anbieters mit tiefer Angst, Verwirrung und Zweifeln meldeten, ob eine Verbindung zu diesem Unternehmen noch tragbar sei. Und Verbände, die als Beigeladene eine Compliance-Krise ohne klare Vorgaben beschrieben, weil in den Angeboten ihrer Mitglieder Arbeitsergebnisse steckten, die mit der betroffenen Technik entstanden waren.
Von der Klage im März bis zur Sachentscheidung Ende August vergingen fast sechs Monate. Die schärfste Phase war kürzer: Bis zur einstweiligen Verfügung Ende März stand der Dritte rund vier Wochen ohne Rechtsgrundlage und ohne Verfahren im Regen. Danach waren die Maßnahmen untersagt — zurückgenommen waren sie nicht. Die Entscheidung, die am Ende erging, hebt diese Anordnung auf und untersagt jede Umsetzung. Für die zurückliegende Phase sieht sie für Dritte aber weder Rückabwicklung noch Ausgleich vor, und eine Warnung für das nächste Mal enthält sie auch nicht.
Wer diesen Mechanismus einmal gesehen hat, liest die eigene Lieferantenliste anders. Wie man eine Herstellerlage vor einer Vergabeentscheidung prüft, steht in der Dual-Use-Systematik.
Wie eine staatliche Sperrliste technisch wirkt, steht in der Analyse zu Marktzugangssperren für humanoide Roboter. Dieser Fall zeigt die Gegenrichtung: was es dem Zulieferer nützt, wenn ein Gericht die Maßnahme wieder aufhebt.
Die zweite Rechtswidrigkeit
Das Gericht stützt die Rechtswidrigkeit der Einstufung auf zwei Säulen. Die erste ist materiell: Das Gesetz definiert das Lieferkettenrisiko als Gefahr, dass ein Gegner ein System sabotiert, ihm unerwünschte Funktionen unterschiebt oder es sonst unterwandert. Der Beschluss hält dagegen, der Wortlaut ziele auf verdeckte Handlungen oder Hacks — nicht auf offene, öffentlich vertretene Positionen zu Vertragsbedingungen. Das ergibt sich schon aus dem Normtext, unabhängig von jeder Wertung.
Die zweite ist verfahrensrechtlich. Die Beschaffungsvorschrift des Ministeriums verlangt vor einer solchen Einstufung eine Risikobewertung durch den für Aufklärung zuständigen Staatssekretär. Sie kam von einem anderen — von demselben Amtsträger, der zur gleichen Zeit die Vertragsverhandlungen mit dem Unternehmen führte. Das Gericht sieht darin einen Verstoß des Ministeriums gegen seine eigenen Ausführungsvorschriften. Einen Befangenheits- oder Korruptionsvorwurf hat es nicht erhoben; es stellt eine Zuständigkeit fest, die nicht eingehalten wurde.
Für die Praxis heißt das, bezogen auf dieses Verfahren: Auch wo das Ministerium weite Ermessensspielräume hatte, blieb es an sein eigenes Verfahren gebunden. Nach Lesart dieser Redaktion hängt dieser Teil der Entscheidung am wenigsten von der Würdigung des Einzelfalls ab — und zugleich lässt sich aus ihm am wenigsten ableiten.
Denn der Beschluss stammt von einem Bundesbezirksgericht, ist vom Vortag und bleibt angreifbar. Das Gericht hat es abgelehnt, die Unterlassungsanordnung für sieben Tage auszusetzen — die Beklagten hätten keinen nicht wiedergutzumachenden Schaden dargelegt. In Deutschland und der EU gilt die Entscheidung nicht. Sie beruht auf US-Verfassungs- und Verwaltungsrecht; welche Pflichten hier für Hersteller gelten, ordnet unser Beitrag zu Roboterrecht und Maschinenverordnung ein. Übertragbar ist nicht die Norm, sondern der Mechanismus.
Häufige Fragen
Was genau hat das Gericht am 27. August 2026 entschieden?
Es hat die Einstufung des KI-Anbieters als Lieferkettenrisiko aufgehoben und den beteiligten Behörden dauerhaft untersagt, die beanstandeten Maßnahmen umzusetzen. Tragend waren Vergeltung für geschützte Äußerungen, fehlendes Verfahren vor dem Eingriff und ein Gesetz, dessen Voraussetzungen nicht vorlagen. Nicht durchgedrungen ist das Unternehmen mit der Rüge der Gewaltenteilung und gegenüber fünf Behörden. Die Entscheidung stammt von einem US-Bundesbezirksgericht, ist erstinstanzlich und bleibt angreifbar.
Warum wirkt ein US-Beschluss in Deutschland nicht unmittelbar?
Er beruht auf dem ersten und fünften Zusatzartikel der US-Verfassung und auf US-Verwaltungsverfahrensrecht. Keine dieser Normen hat hier eine Entsprechung, die denselben Fall gleich entscheiden würde. Der beschriebene Mechanismus lässt sich beobachten, die Rechtsfolge nicht übernehmen. Diese Einordnung ist redaktionell und ersetzt keine Rechtsberatung.
Worin unterscheidet sich eine vertragliche Nutzungsgrenze von einer technischen Sperre?
Die vertragliche Grenze legt fest, welche Rechte der Anbieter überhaupt einräumt. Die technische Sperre verhindert eine Nutzung im Betrieb. Im entschiedenen Fall gab es nur die erste: Der Anbieter konnte die Grenze nach eigener, unbestrittener Darstellung nicht technisch erzwingen und hatte keinen Einblick in die Nutzung. Beides zu verwechseln führt dazu, dass ein Hersteller Kontrolle zusagt, über die er nicht verfügt.
Bedeutet das Urteil, dass ein Anbieter dem Kunden Bedingungen vorschreiben darf?
Nein. Das Gericht hat Sanktionen gegen die öffentliche Positionierung des Unternehmens für rechtswidrig gehalten. Ein eigenständiges Recht, dem Auftraggeber Nutzungsbedingungen aufzuerlegen, spricht es nicht aus. Der Rechtsfolgenbeschluss stellt ausdrücklich klar, dass die Behörde die Produkte nicht nutzen muss und rechtmäßig zu einem anderen Anbieter wechseln darf.
Was folgt daraus für ein Unternehmen, das Geräte ausliefert?
Aus dem Beschluss folgt eine Beobachtung: Je weniger technischen Zugriff ein Hersteller nach der Auslieferung behält, desto weniger kann er eine vereinbarte Grenze selbst durchsetzen — und desto schlechter trägt der Vorwurf, er könne das ausgelieferte System heimlich verändern. Welche vertraglichen und haftungsrechtlichen Folgen sich daraus im Einzelfall ergeben, ist eine gesonderte Frage und hier nicht beantwortet.
Quellen & Stand: Zum Verfahren: Beschluss über die wechselseitigen Anträge auf Summary Judgment vom 27. August 2026, U.S. District Court for the Northern District of California, Aktenzeichen 3:26-cv-01996-RFL, Dokument 250, 59 Seiten, sowie der Rechtsfolgenbeschluss vom selben Tag, Dokument 251, 4 Seiten. Beide wurden im Volltext ausgewertet. Alle Angaben zum Verfahren — Sachverhalt, Gründe, Umfang und Rechtsfolge — stammen daraus. Die Einteilung der Auslieferungsformen und die Übertragung auf ausgelieferte Geräte sind Einordnung dieser Redaktion und stehen nicht im Beschluss. Zur gesetzlichen Definition des Lieferkettenrisikos: 10 U.S.C. § 3252. Die Beschaffungsvorschrift 48 C.F.R. § 239.7304 wird nach dem Wortlaut des Beschlusses wiedergegeben; der Abschnitt lag beim Abruf am 6. September 2026 im amtlichen Verordnungstext im Volltext vor. Zeitgleiche Berichterstattung wurde zur Einordnung gelesen; sie trägt keine der hier wiedergegebenen Angaben und ist deshalb nicht als Beleg aufgeführt. Alle Abrufe am 28. August 2026. Dieser Beitrag ist eine redaktionelle Einordnung und keine Rechtsberatung.